
일당 선지급 심사 서류: 법적, 보안, SLA 및 대조
기업이 일당 선지급 심사 시 요구해야 할 서류: 법적, 보안, SLA 및 대조
일당 선지급/EWA를 심사할 때 기업은 단순히 '돈이 빨리 들어오는가?'라는 질문만 해서는 안 됩니다. 최소한의 서류는 거래의 본질, 데이터 처리 근거, 접근 권한, 자금 지출 메커니즘, 급여 대조, 사고 처리 및 각 당사자의 책임을 증명해야 합니다. 파일럿 전에 서류가 명확할수록 운영 리스크와 분쟁이 줄어듭니다.
> 간단히 말해: EWA 심사를 위한 충분한 서류는 법인–계약, 법적 의견, 자금 흐름 설명, 개인 데이터 보호, 정보 보안, 통합 사양, SLA/운영, 대조–감사의 8개 그룹으로 구성되어야 합니다. 마케팅 자료나 데모는 이러한 서류를 대체할 수 없습니다.
> 경고: Nguyen Minh Khang — Chuyên viên ban chiến lược, 보안 인증 또는 Nhân Kiệt의 SLA 약속이 아닙니다. 공식적으로 서명/승인된 문서만이 적용 가치를 가집니다.
1. 왜 EWA를 애플리케이션이 아닌 체인으로 심사해야 하는가?
(기준 및 점수표: EWA 공급업체 선택 체크리스트 및 기업이 EWA 공급업체를 평가하는 기준을 참조하세요.)
금전 수령 요청은 여러 단계로 이루어집니다:
- 노동 기록이 올바른 사람을 확인;
- 작업 데이터가 완료된 작업을 확인;
- 승인 권한자가 작업을 승인;
- 서버가 사용 가능한 금액을 계산;
- 노동자가 요청을 확인;
- 자금 지출 서비스가 은행 명령을 전송;
- 거래 상태가 조회됨;
- 수령된 금액이 급여에 대조됨;
- 급여 명세서와 대조 기록이 저장됨.
기업이 앱 인터페이스만 심사하면 가장 큰 리스크인 입력 데이터, 승인 권한, 자금 이체 및 결산을 간과하게 됩니다.
2. 종합 심사 서류 매트릭스
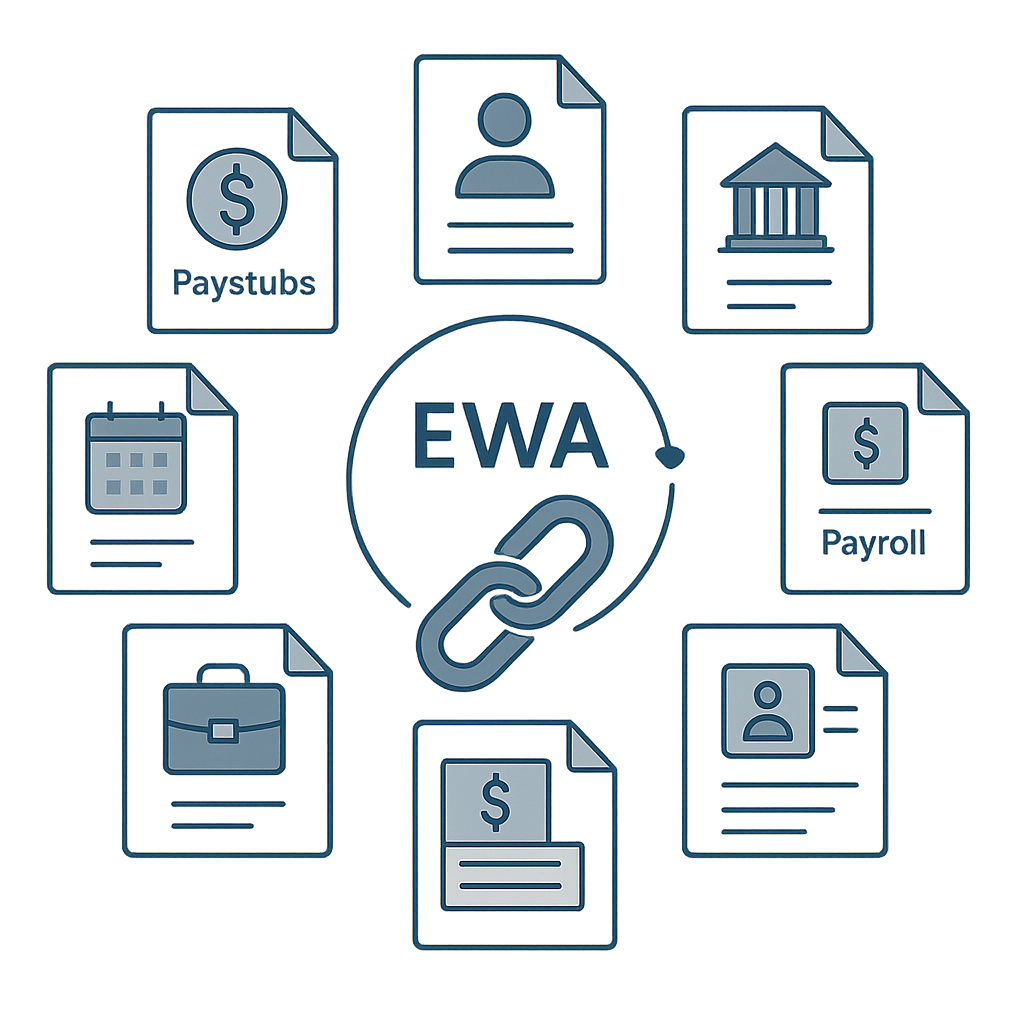
| 서류 그룹 | 요구할 문서 | 심사 주관 |
|---|---|---|
| 법인 | 기업 등록, 서명 권한, 계약 | 법무/구매 |
| 법적 모델 | EWA의 본질, 노동자와의 조건, 대조 메커니즘 | 법무/HR |
| 자금 흐름 | 지출 원천, 은행, 거래 상태 | 재무/회계 |
| 개인 데이터 | 각 당사자의 역할, 목적, 동의/통지, 저장 | DPO/법무 |
| 보안 | 아키텍처, 권한 분리, 암호화, 로그, 응급 대응 | IT/정보 보안 |
| 통합 | 데이터 사전, API/파일, 빈도, 대조 | IT/HRIS |
| SLA | 가용성, 응답, 처리, RTO/RPO, 유지보수 | IT/구매 |
| 대조 | 거래 보고서, T+1, 급여, 예외 | 급여/회계 |
| 비즈니스 연속성 | BCP/DR, 연락처, 연습 | IT/리스크 |
| 서비스 종료 | 데이터 내보내기, 삭제/반환, 접근 종료 | 법무/IT |
3. 그룹 1 — 법인 및 권한 서류
기업은 다음을 요구해야 합니다:
- 기업 등록 및 관련 업종 증명서;
- 계약 서명 법인 정보;
- 서명자가 법적 대리인이 아닌 경우 위임장;
- 참여 당사자 다이어그램: Nguyen Minh Khang — Chuyên viên ban chiến lược, Nhân Kiệt, 은행 및 하청업체;
- 노동자를 위한 이용 조건;
- 수수료 정책 및 비용 부담자;
- 불만 접수 및 해결 절차;
- 계약 문서 목록 및 충돌 시 우선 순위.
웹사이트, 앱, 계약서가 각각 다른 내용을 담고 있는 상황은 받아들여서는 안 됩니다.
4. 그룹 2 — EWA에 대한 법적 메모
법적 메모는 최소한 다음을 답해야 합니다:
- 노동자가 받는 금액의 본질은 무엇인가?
- 왜 이미 수행되고 승인된 작업만이 조건을 충족하는가?
- 수령된 금액을 급여에 대조하는 근거는 무엇인가?
- 노동자가 통지받고 확인해야 할 사항은 무엇인가?
- 모델이 이자, 수수료 또는 신용 의무를 발생시키는가?
- 자금이 이미 지출된 후 작업이 감소할 경우 누가 리스크를 감수하는가?
- 중간에 퇴사할 경우 어떻게 처리되는가?
- 고객과 Nhân Kiệt의 책임은 어떻게 분배되는가?
디자인에 따르면, 일당 선지급은 노동자가 이미 수행되고 승인된 작업의 가치를 접근할 수 있도록 합니다; 오늘의 작업이 확정되지 않았고 미래의 작업은 차단됩니다. 현재의 흐름은 노동자에게 이자/수수료를 부과하지 않으며 수령된 금액은 급여에 대조됩니다. 그러나 기술적 특성은 법적 결론을 자동으로 생성하지 않습니다. Nhân Kiệt은 모델, 계약 및 공개 표현에 대한 공식적인 법적 의견이 필요합니다.
출판 시, 2019년 노동법 및 현재의 지침에 따라 법무 검토를 받아야 합니다. 법 조항의 범위와 계약 구조를 충분히 분석하지 않고 제101조를 'EWA 합법 인증'으로 사용해서는 안 됩니다.
5. 그룹 3 — 자금 흐름 다이어그램
(추가 정보: 일당 선지급의 자금 출처는 누구인가?.)
서류에는 다음을 명확히 하는 다이어그램이 포함되어야 합니다:
- 자금 출처 계좌의 법인은 누구인가;
- 지출 요청 생성 조건;
- 자동 지출을 켜고 끌 수 있는 사람;
- 수신 은행은 무엇이며 계좌 소유자 인증 방법;
- 고유 거래 코드는 어디에서 생성되는가;
- 언제 상태가 지출된 것으로 간주되는가;
- 보류/실패/환불 거래는 어떻게 처리되는가;
- 은행 대조는 언제 수행되는가;
- 수령된 금액이 급여에 어떤 데이터 필드로 들어가는가.
현재 시스템에서는 Nhân Kiệt의 VPBank 전용 지출 계좌에서 노동자 명의의 VPBank 계좌로 자금이 이체됩니다. 시스템은 계좌 소유자의 이름을 조회하고, 안정적인 거래 코드를 사용하며, 지출 시 잠금하고 적합한 응답을 받을 때만 지출된 것으로 기록합니다. 불확실한 상태는 실패로 추정하기보다는 대기 상태로 유지됩니다.
전용 지출 계좌의 자금 출처와 자금 제공 책임은 Nhân Kiệt이 문서로 확인해야 할 비즈니스 데이터입니다.
6. 그룹 4 — 개인 데이터 보호 서류
(전체 프레임워크: EWA 도입 시 데이터 보안 및 개인정보 보호를 참조하세요.)
2026년 1월 1일부터, 개인 데이터 보호법 91/2025/QH15가 발효됩니다; 시행 세부 사항 및 조치를 규정하는 법령 356/2025/NĐ-CP도 마찬가지입니다. 기업은 2026년 이전에 구축된 템플릿에만 의존하지 말고, 현행 법률에 따라 서류를 업데이트해야 합니다.
심사 목록에는 다음이 포함되어야 합니다:
- 데이터 처리에서 각 당사자의 역할;
- 데이터 목록: 주민등록번호, 사진, 위치, 장치, 출퇴근 기록, 은행 계좌, 급여;
- 각 필드의 처리 목적 및 근거;
- 법률이 요구할 경우 통지/동의 내용;
- 저장 기간 및 삭제 기준;
- 데이터 주체의 권리 및 실행 채널;
- 하청업체 및 데이터 공유;
- 저장 위치, 전송 흐름 및 해외 데이터 전송 여부;
- 법률 요구에 따른 영향 평가 및 관련 서류;
- 데이터 위반 통지 및 처리 절차;
- 셀피, GPS 및 가짜 GPS 방지 규칙;
- 서비스 종료 시 데이터 반환/삭제 절차.
출퇴근 기록 확인 목적만으로 GPS를 지속적으로 수집해서는 안 됩니다. 좋은 실천 원칙은 필요한 데이터를 정확한 시점에 정확한 목적을 위해 수집하는 것입니다.
7. 그룹 5 — 정보 보안 서류
기업은 단순히 '시스템이 안전하다'는 답변 대신 증거를 요구해야 합니다:
아키텍처 및 분리
- 개발, 테스트 및 운영 환경 다이어그램;
- 은행 키 보관 서비스와 애플리케이션 분리;
- ERP, Google Sheet 및 은행으로의 연결 흐름;
- 관리 및 공급업체 접근 제어.
신원 및 권한
- 로그인, 계정 잠금 및 장치 변경 메커니즘;
- 최소 권한 원칙;
- 노동자, 감독자, 고객, 관리자, 슈퍼관리자 역할 매트릭스;
- 권한 검토 주기;
- 민감한 행동 로그.
기술 보호
- 전송 및 저장 시 암호화;
- 비밀/키 관리;
- 취약점 및 업데이트 제어;
- 독립 보안 테스트가 있을 경우;
- 백업, 복구 및 데이터 손실 방지;
- 모니터링, 경고 및 사고 대응;
- 소프트웨어 변경 제어.
제공해야 할 증거
- 승인된 정보 보안 정책;
- 유효한 검토 또는 펜테스트 결과;
- 데이터가 숨겨진 감사 로그 샘플;
- 응급 대응/복구 연습 보고서;
- 남아있는 리스크 목록 및 해결 계획.
약 285개의 테스트 파일은 기술적 규율의 신호이지만, 정보 보안 인증 또는 독립 펜테스트와 동일하지 않습니다.
8. 그룹 6 — 통합 사양 및 데이터 품질
통합 서류는 다음을 설명해야 합니다:
| 내용 | 심사 질문 |
|---|---|
| 연결 키 | 주민등록번호, 직원 코드 또는 출퇴근 코드? |
| 표준 소스 | ERP, 고객 시스템, 앱 또는 시트? |
| 빈도 | 실시간, 일정에 따라 또는 수동? |
| 버전 | 데이터가 수정될 때 이전 버전은 어떻게 저장되는가? |
| 품질 | 중복, 누락, 형식 오류는 어떻게 처리되는가? |
| 컷오프 | 어느 시간 이후 데이터가 다음 기간에 속하는가? |
| 보안 | 파일/API 전송, 인증 및 암호화는 어떻게 되는가? |
| 대조 | 소스와 대상 간의 총 제어는 무엇인가? |
현재 시스템은 실시간으로 앱에서 작업을 수신하고, 30분 주기로 Google Sheet에서, 매일 03:00에 인사 ERP에서 수신할 수 있습니다. 이는 코드 내 일정이며, 서비스 약속 및 측정 메커니즘이 없는 경우 계약 SLA로 불리지 않아야 합니다.
9. 그룹 7 — SLA는 숫자와 측정 지점으로 정의되어야 합니다
유용한 SLA는 다음을 충분히 기록해야 합니다:
- 지표: 가용성, 응답 시간, 복구 시간;
- 범위: 앱, API, 동기화 또는 자금 지출;
- 시계: 어떤 이벤트부터 측정 시작;
- 수준: P1, P2, P3, P4는 어떻게 정의되는가;
- 제외: 유지보수, 은행 오류, 고객 데이터 오류;
- 측정 지점: 어느 로그가 표준 소스;
- 보고서: 언제 발송, 누가 수신;
- 조치: 수정, RCA, 서비스 크레딧이 있을 경우;
- 변경: 유지보수 및 릴리스 통지 절차.
양측이 작성할 SLA 표 샘플
| 서비스 | 지표 | 공식 목표 | 측정 지점 | 제외 |
|---|---|---|---|---|
| 로그인/앱 | 가용성 | NK의 약속 필요 | 모니터링 | 사전 통지된 유지보수 |
| 작업 동기화 | 지연 | NK의 약속 필요 | 수신–처리 로그 | 늦게 도착한 소스 파일 |
| 금전 요청 | 처리 시간 | NK의 약속 필요 | 거래 로그 | 은행/통제 |
| P1 사고 | 응답/복구 | NK의 약속 필요 | 티켓 | 계약에 따라 |
| 대조 | 완료 | NK의 약속 필요 | 보고서/보고서 | 누락된 명세 |
'거의 즉시', '5분마다 조회' 또는 '08:00 T+1 대조'와 같은 설명은 코드에서 볼 수 있는 설계/운영을 반영합니다. 이는 자동으로 보상 의무 또는 보장된 SLA로 전환되어서는 안 됩니다.
10. 그룹 8 — 대조 및 감사
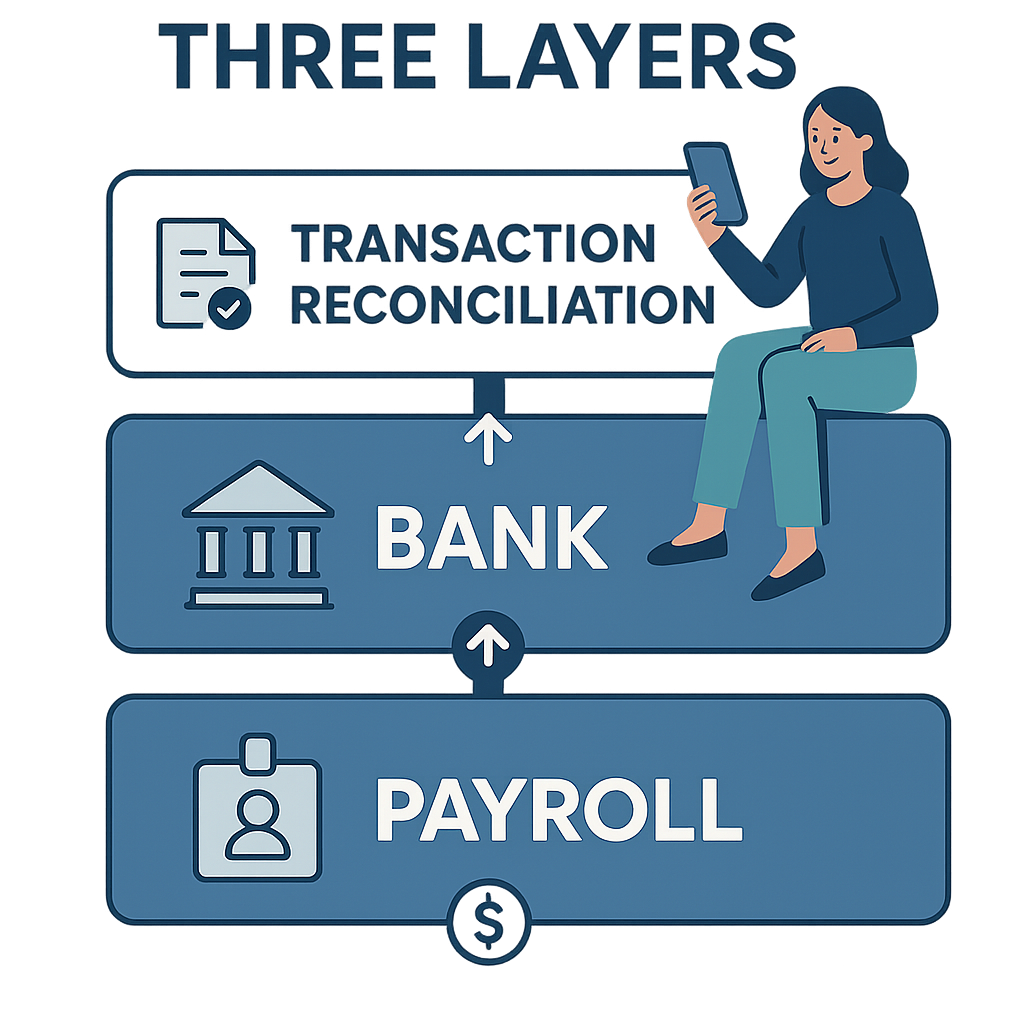
(자세한 내용: 급여 및 회계와의 EWA 거래 대조를 참조하세요.)
기업은 세 가지 레이어의 대조를 요구해야 합니다:
거래 대조
각 요청은 고유 코드, 금액, 시간, 수신자, 내부 상태, 은행 상태 및 조회 기록을 가져야 합니다.
은행 대조
현재 시스템은 sFTP를 통해 VPBank 명세서를 읽고 08:00에 T+1 대조를 수행하며, 보류된 금액은 주기적으로 조회됩니다. 대조 상태를 확정하는 데는 슈퍼관리자 단계가 있어 자금 안전을 보장합니다.
급여 대조
사람/기간별로 지출된 총 금액은 결산 및 급여 명세서의 대조 금액과 일치해야 합니다. 금전 생성에 사용된 작업일은 다음 기간으로 누적되지 않도록 표시되어야 합니다.
서류에는 다음이 포함되어야 합니다:
- 일일 및 기간 말 보고서 샘플;
- 차이 기준 및 경고 임계값;
- 작성자, 검사자, 승인자;
- 보류, 중복, 잘못된 사람 또는 잘못된 금액 거래 처리 절차;
- 마감 보고서;
- 증빙 및 로그 저장 기간;
- 회수되지 않은 금액 처리 방법.
11. 그룹 9 — 비즈니스 연속성 계획 및 서비스 종료
기업은 시스템이 고장 나기 전에 다음을 물어야 합니다:
- 앱이 중단되면 작업은 어디에 기록되는가?
- 은행이 중단되면 안전 대기 상태가 유지되는가?
- 공식 RTO 및 RPO는 얼마인가?
- 긴급 중지 스위치를 켤 수 있는 사람은 누구인가?
- 복구 후 중복 지출을 감지하는 방법은 무엇인가?
- BCP/DR 연습이 정기적으로 이루어지는가?
- 계약 종료 시, 고객은 어떤 형식으로 데이터를 받는가?
- 계정, 토큰 및 연결 권한은 언제 회수되는가?
- 데이터는 어떤 의무에 따라 삭제, 익명화 또는 계속 저장되는가?
명확한 종료 계획은 신뢰 부족의 신호가 아닙니다; 이는 노동 데이터 및 자금과 관련된 시스템에 대한 정상적인 관리 요구 사항입니다.
12. 심사 회의에서 사용할 질문 목록
- 승인된 작업에서 급여 명세서까지의 거래를 시연하세요.
- 미래의 작업이 사용 가능한 금액을 생성할 수 없음을 증명하세요.
- 승인된 작업을 수정할 수 있는 사람은 누구이며, 흔적은 어디에 있는가?
- 은행 응답이 불명확할 경우 시스템은 무엇을 하는가?
- 동일한 요청의 재생을 어떻게 방지하는가?
- 노동자 계좌는 어떻게 본인 인증되는가?
- 은행 키를 보유하는 사람은 누구이며, 앱이 직접 접근할 수 있는가?
- 수집 및 저장되는 개인 데이터 필드는 무엇이며, 얼마나 오래 저장되는가?
- 데이터에 접근할 수 있는 하청업체는 누구인가?
- 서명된 SLA는 무엇이며, 기술적 설명은 어떤 지표인가?
- 급여와 일치하는 총 거래는 어떤 보고서로 확인되는가?
- 노동자가 돈을 받은 후 퇴사할 경우, 누가 처리하는가?
- 소스 작업 데이터가 수정될 경우, 시스템은 어떻게 경고하는가?
- 계약 종료 시, 데이터 및 접근 권한은 어떻게 처리되는가?
13. 심사 점수표 제안
| 그룹 | 제안된 가중치 | 제외 조건 |
|---|---|---|
| 법적 및 계약 | 20% | 본질/대조를 설명할 수 없음 |
| 개인 데이터 | 20% | 역할 및 목적을 식별할 수 없음 |
| 보안 | 20% | 권한 분리/로그/응급 대응 없음 |
| 자금 흐름 | 15% | 중복/보류 거래 제어 없음 |
| 통합 | 10% | 연결 키 및 표준 소스 없음 |
| SLA/운영 | 10% | 사고 대응 및 계층화 없음 |
| 서비스 종료 | 5% | 데이터 반환/삭제 메커니즘 없음 |
가중치는 샘플입니다. 기업은 내부 정책에 따라 보안 또는 비즈니스 연속성의 가중치를 높일 수 있습니다.
14. EWA 공급업체 평가 시 경고 신호
- 금액을 '대출이 아니다'라고 부르지만 법적 분석 없음;
- 모든 경우에 100% 즉시 자금 이체를 약속함;
- 불명확한 거래 상태를 설명하지 않음;
- 고객에게 작업 수정 기록을 보여주지 않음;
- 본인 인증되지 않은 수신 계좌 사용;
- GPS/사진을 수집하지만 목적 및 저장 기간을 설명하지 않음;
- 은행 인증을 전체 애플리케이션 인증으로 사용함;
- 내부 테스트 수를 펜테스트/인증으로 대체함;
- 기술 실행 일정을 SLA로 부름;
- 급여와의 거래 연결 보고서 없음;
- 서비스 종료 절차 없음.
15. 자주 묻는 질문
실행 가능한 데모가 승인에 충분한가요?
아니요. 데모는 인터페이스 흐름만 증명합니다. 기업은 법적, 데이터, 보안, 자금, 통합, 운영 및 대조를 심사해야 합니다.
은행 통합이 시스템이 은행에 의해 인증되었다는 것을 의미하나요?
그렇게 추론해서는 안 됩니다. 정확한 계약 이름, 통합 범위 및 공개 허가 증거를 요구해야 합니다.
코드 내 동기화 빈도가 SLA인가요?
아니요. 기술 일정은 시스템이 정상 조건에서 실행될 예정인 시간을 알려줍니다; SLA는 범위, 측정 방법, 제외 및 명확한 책임을 가진 약속입니다.
새로운 데이터 보호법을 확인해야 하나요?
예. 개인 데이터 보호법 91/2025/QH15 및 법령 356/2025/NĐ-CP는 2026년 1월 1일부터 발효됩니다. 서류는 현행 규정에 따라 법무/DPO 검토를 받아야 합니다.
파일럿을 먼저 진행해야 하나요, 아니면 모든 서류를 완료해야 하나요?
법적, 데이터, 보안 및 자금 흐름의 기본 조건은 파일럿 전에 충족되어야 합니다. 일부 최적의 SLA 또는 확장 보고서는 파일럿 범위에 따라 완료될 수 있지만, 명확히 기록되어야 하며 핵심 통제를 감소시켜서는 안 됩니다.
16. 결론
일당 선지급의 좋은 심사는 추가 절차를 만드는 것이 아니라, 실제 데이터와 실제 자금이 시스템을 통과하기 전에 각 책임을 명확히 하는 것입니다. 기업은 전체 체인에 대한 증거를 요구해야 합니다: 올바른 사람, 올바른 작업, 올바른 권한, 올바른 금액, 올바른 계좌, 올바른 상태 및 올바른 급여 기간. 공식 문서가 없는 것은 채워야 할 공백으로 기록되어야 하며, 판매 약속으로 대체되어서는 안 됩니다.
공식 법적 참고 자료
- 개인 데이터 보호법 91/2025/QH15 — 2025년 6월 26일 발행, 2026년 1월 1일부터 발효.
- 법령 356/2025/NĐ-CP — 개인 데이터 보호법의 일부 조항 및 시행 조치를 규정, 2026년 1월 1일부터 발효.
- 법령 330/2026/NĐ-CP — 사이버 보안 및 개인 데이터 보호 분야의 행정 위반 처벌, 2026년 8월 19일부터 발효.
---
저자: Nguyen Minh Khang — Chuyên viên ban chiến lược, Nhan Kiet Manpower Supply Co., Ltd.
기업을 위한 일당 선지급 솔루션 상담: 핫라인 0937.022.655 · 이메일 info@nhankiet.vn · 기업을 위한 일당 선지급