
Kortlægning af persondata og konsekvensvurdering (DPIA) for adgang til optjent løn
Kortlægning af persondata i adgang til optjent løn: tjekliste til konsekvensvurdering og livscyklus kontrol
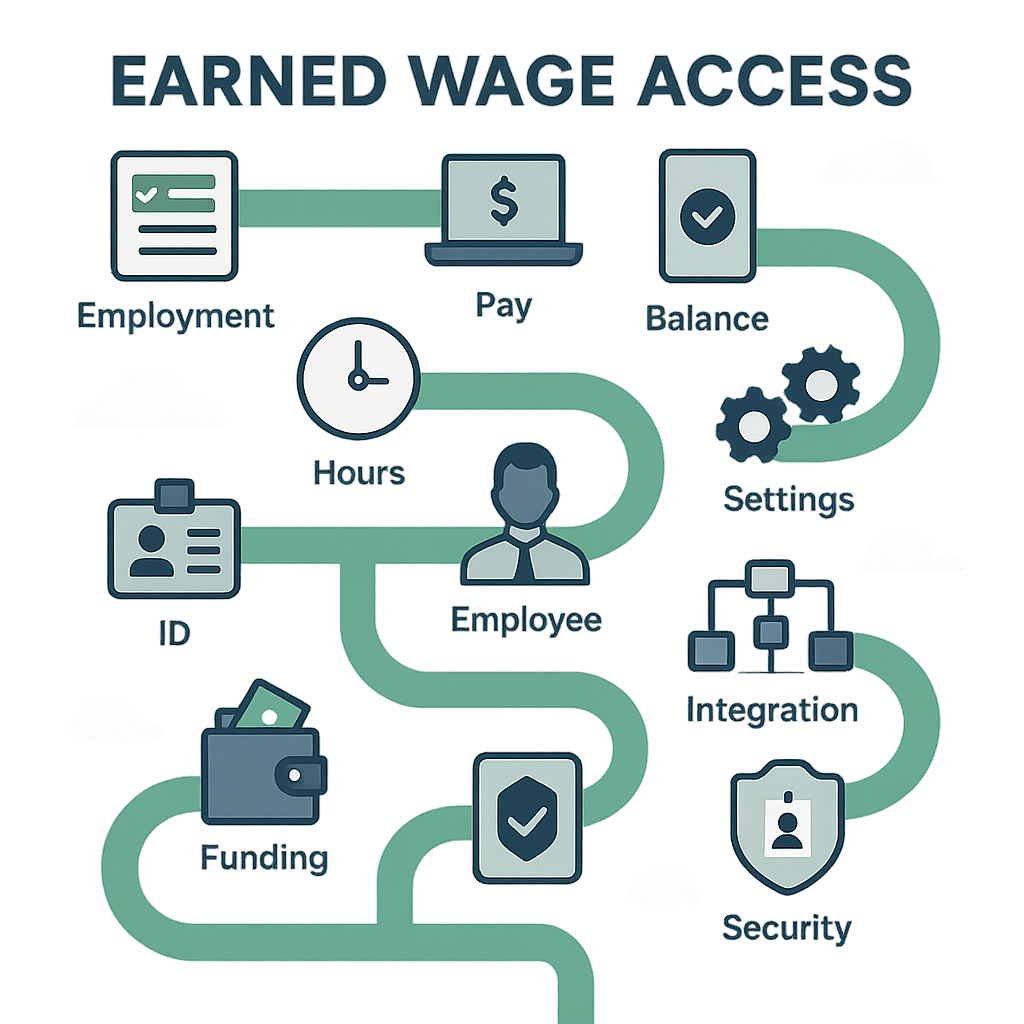
Et system til adgang til optjent løn håndterer ikke kun penge. For at identificere den rette person og den korrekte del af indkomsten, der kan tilgås, kan systemet bruge ID, billeder, lokation, enhed, arbejdstider, enhedspriser, bankkonti, transaktioner og lønsedler. Derfor skal databeskyttelse designes fra indsamling til sletning og ikke stoppe ved samtykkeskærmen.
> Kort sagt: Virksomheder skal kortlægge hvilke data → hvorfra → til hvilket formål → hvem kan se → hvem sendes til → hvor længe opbevares → hvordan slettes. Derefter vurderes risici og kontrolforanstaltninger vælges.
> Advarsel: Dette er en styringsramme og referenceindhold, ikke en komplet konsekvensvurdering eller juridisk rådgivning. Juridiske roller, behandlingsgrundlag, dokumentation og specifikke forpligtelser skal fastlægges i henhold til lovgivningen om databeskyttelse, vejledninger og faktiske aktiviteter.
1. Hvorfor har adgang til optjent løn brug for en særskilt datakortlægning?
Almindelige HR-systemer har allerede medarbejderdata. Adgang til optjent løn tilføjer to følsomme operationelle elementer: retten til at modtage penge for udført arbejde og transaktioner før lønudbetaling. En fejl i sammenkobling af ID, tidsregistreringskode eller bankkonto kan samtidig forårsage:
- lækage af persondata;
- forkert visning af indkomst;
- forkert beregning af tilgængeligt beløb;
- overførsel til forkert person;
- forkert lønafregning;
- vanskeligheder ved klagehåndtering og ansvarsdokumentation.
Datakortlægning hjælper virksomheder med at se hele kæden i stedet for at kontrollere hver applikation individuelt.
2. Juridisk ramme, der skal opdateres på udgivelsestidspunktet
(Sikkerhedsramme: se Datasikkerhed og privatliv ved implementering af adgang til optjent løn.)
På opdateringstidspunktet for artiklen skal to officielle dokumenter inkluderes i gennemgangslisten:
- Lov om beskyttelse af persondata nr. 91/2025/QH15, udstedt den 26/06/2025 og gældende fra 01/01/2026;
- Dekret 356/2025/NĐ-CP, udstedt den 31/12/2025, gældende fra 01/01/2026, der specificerer visse bestemmelser og foranstaltninger til gennemførelse af loven.
Virksomheder skal også gennemgå regler vedrørende arbejdsmarkedet, elektroniske transaktioner, cybersikkerhed, bank- og betalingssystemer, skat, regnskab og arkivering afhængigt af modellen.
Det anbefales ikke at kopiere dokumentation fra et andet projekt: formål, data, modtagere og infrastruktur for adgang til optjent løn kan variere.
3. Kortlægning af 10 datagrupper i adgang til optjent løn
| Gruppe | Eksempel på data | Mulige forretningsformål | Fremtrædende risici |
|---|---|---|---|
| HR | Navn, medarbejder-ID, ansættelsesstatus | Bestemmelse af berettigelse | Tidligere ansatte kan stadig bruge |
| Identifikation | ID, dokumentbilleder, OCR-resultater | Korrekt personmatch | Identitetstyveri, dokumentlækage |
| Kontakt | Telefon, email | Login, notifikationer, support | Kontoovertagelse, spam |
| Enhed | Enheds-ID, login-sessioner | Forhindre misbrug, sikkerhed | Overvågning, fejlagtig blokering |
| Tidsregistrering | Ind-ud tider, skift, arbejds-ID | Bekræftelse af udført arbejde | Forkert registrering, forkert kilde |
| Lokation/billeder | GPS, selfies, stemplingsbilleder | Bekræftelse af tidsregistrering | Privatlivsinvasion, lokationslækage |
| Indkomst | Enhedspris, arbejdstimer, reserve, tilgængeligt beløb | Beregning af ret til modtagelse | Løn lækage, forkert beregning |
| Bank | Kontonummer, kontohavers navn | Bekræftelse og udbetaling | Forkert overførsel, svindel |
| Transaktioner | Beløb, tid, status, transaktionskode | Udbetaling, undersøgelse, afstemning | Dobbeltbetaling, økonomisk profilering |
| Løn/konti | Lønsedler, fradrag, billetter | Afregning og support | Informationslækage, forkert periode |
Den faktiske liste skal hentes fra databaser, API'er, logfiler, import/eksportfiler og underleverandører; ikke kun baseret på brugergrænsefladen.
4. Datalivscyklus i adgang til optjent løn
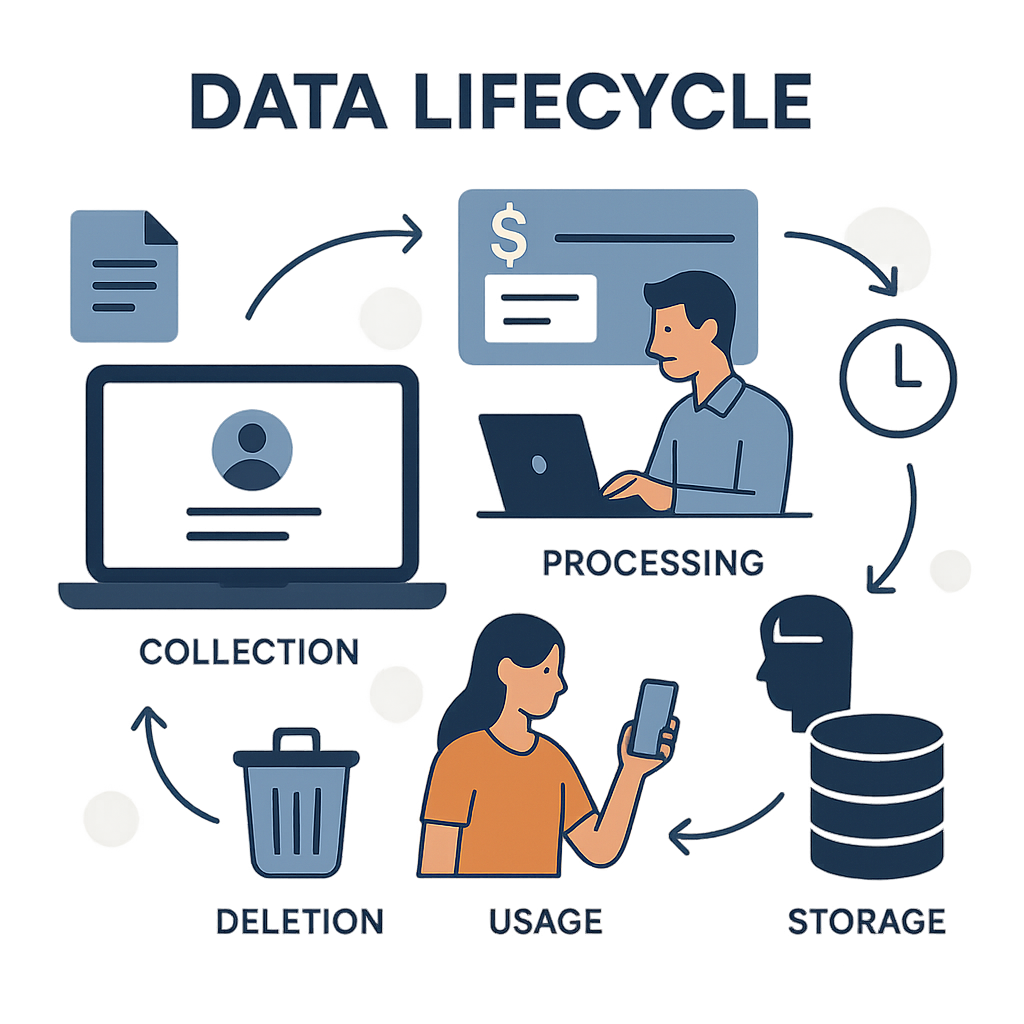
Trin 1 — Synkronisering af HR-data
ERP leverer lister over medarbejdere, kunder, ansættelsesdatoer og ledelsesrelationer i henhold til den aktuelle tekniske kalender. ID fungerer som identifikationsnøgle; company_id og arbejds-ID forbinder personen med kunden.
Nødvendige kontroller: feltliste, autoritativ kilde, håndtering af dubletter, deaktivering af tidligere ansatte og synkroniseringslog.
Trin 2 — Identifikation og enhedstilknytning
Medarbejdere leverer ID-billeder; systemet bruger OCR til at matche oplysninger og anvender princippet om én person–én enhed i den aktuelle strøm.
Afklaring nødvendig: formål med hvert billede, opbevaringssted, varighed, adgangsrettigheder, enhedsudskiftningsproces og håndtering af OCR-fejl.
Trin 3 — Registrering af arbejdstid
Data kan komme fra app, kundens Google Sheet eller ERP. Appen understøtter selfies/GPS, geofence, QR, beacon, WiFi og ind-ud stempling.
Minimeringsprincip: kunder bør kun aktivere de metoder og datafelter, der er nødvendige for det identificerede tidsregistreringsformål.
Trin 4 — Godkendelse og korrektion af arbejdstid
Kunder eller tilsynsførende har ret til at godkende/afvise. Korrektion af godkendt arbejdstid sætter posten i venteposition og gemmer historikken før/efter.
Kontroller: adgangsrettigheder efter kunde, uændret log, ændringsadvarsler og periodisk rettighedsrevision.
Trin 5 — Beregning af tilgængeligt beløb
Serveren beregner fra godkendt arbejdstid, enhedspris, modtaget beløb og reserve; anvender grænser, afrunding.
Gennemsigtighed nødvendig: hvilke data påvirker beslutningen, årsager til nul/ændringer, klagekanaler og rettigheder til at ændre kildedata.
Trin 6 — Bekræftelse af modtagerkonto
Standardstrømmen kontrollerer VPBank-kontonavn, matcher navn og låser kontonummer efter bekræftelse.
Kontroller: skjul kontonummer på skærm/log, rettigheder til at låse op/skifte konto, opbevar bevis for bekræftelse og styring af forespørgselsleverandører.
Trin 7 — Oprettelse og behandling af transaktioner
Systemet registrerer beløb, transaktionskode, tid, svar og status. Udbetalingstjenesten holder banknøglen adskilt fra forretningsapplikationen.
Kontroller: unikke koder, begræns logfiler med fulde data, adgangsrettigheder til nøgler/hemmeligheder og hold i venteposition ved uklar status.
Trin 8 — Afstemning og løn
T+1 kontoudtog, transaktionsbog og løndata afstemmes. Dækkede arbejdstimer markeres for at undgå dobbeltoptælling.
Kontroller: bro-rapporter, adgangsrettigheder til lønsedler, eksportbegrænsninger og håndtering af forskelle.
Trin 9 — Support, klager og hændelser
Billetter kan inkludere billeder, konti, arbejdstidsdata og transaktioner.
Risici: supportpersonale beder om at sende ID/kontoudtog via ikke-godkendte kanaler eller kopiere data til personlige enheder.
Trin 10 — Opbevaring, sletning og ophør
Hver datagruppe kan have forskellige opbevaringsbehov. Virksomheder skal planlægge opbevaring, låse/slette/anonymisere mekanismer, undtagelser på grund af juridiske forpligtelser og bevis for afslutning.
5. Hvem kan deltage i databehandling?
Det anbefales ikke at tildele roller kun efter virksomhedsnavn. Lav en tabel for hver aktivitet:
| Aktivitet | Mulige deltagere | Spørgsmål, der skal besvares |
|---|---|---|
| HR-styring | Nhan Kiet/kunde | Hvem bestemmer formål og datafelter? |
| Tidsregistrering | Medarbejdere, kunder, NK, platform | Hvem registrerer, godkender, retter? |
| Opbevaring/synkronisering | Infrastruktur/softwareleverandører | Hvor er dataene, hvilke underleverandører har adgang? |
| Kontonavn kontrol | NK, VPBank, forespørgselsinfrastruktur | Hvilke data sendes og opbevares? |
| Udbetaling | NK, VPBank | Hvem beslutter og udfører transaktioner? |
| Løn | NK/lønudbetalende enhed | Hvilke data indtastes og hvem godkender? |
| Support | NK/kunde/serviceudbyder | Hvad kan medarbejdere se og gennem hvilken kanal? |
Juridisk afdeling skal fastlægge tilsvarende juridiske roller for hvert formål; en organisation kan have forskellige roller i forskellige aktiviteter.
6. Tjekliste med 30 spørgsmål til konsekvensvurdering
(Se også: Intern revisions tjekliste for adgang til optjent løn.)
A. Formål og nødvendighed
- Hvad er forretningsformålet og fordelene for medarbejderne?
- Hvilket formål tjener hvert datafelt?
- Kan målet nås med færre data?
- Er der mindre indgribende muligheder?
- Bruges data til nye formål som reklame/scoring?
B. Kilde, kvalitet og gennemsigtighed
- Hvor kommer dataene fra, og hvilken kilde er sandheden?
- Er opdateringsfrekvensen passende?
- Hvad informeres medarbejderne om?
- Hvordan kan de se og anmode om rettelse af forkerte data?
- Kan det forklares, hvorfor tilgængeligt beløb ændres?
C. Deling og overførsel af data
- Hvilke parter modtager hver datagruppe?
- Er der nogen underleverandører?
- Hvilke API'er/filer overfører data udadtil?
- Er der nogen grænseoverskridende dataoverførsler?
- Hvordan regulerer kontrakter formål, sikkerhed, sletning og hændelser?
D. Adgangsrettigheder og sikkerhed
- Hvem kan se ID, GPS, løn og bankkonto?
- Er rettigheder begrænset efter kunde/lokation?
- Er der MFA eller stærk kontrol for privilegerede konti?
- Indeholder logfiler fulde eller hemmelige data?
- Er banknøgler adskilt, roteret og tilbagekaldt?
E. Risici for medarbejdere
- Kan forkerte data føre til tab af rettigheder eller forkert overførsel?
- Kan lokation/billeder bruges til overvågning uden for formålet?
- Er der risiko for diskrimination eller tvang til brug?
- Hvilke konsekvenser har kontoovertagelse?
- Er klageprocessen let tilgængelig og uden gengældelse?
F. Livscyklus og respons
- Hvor længe opbevares hver datagruppe og hvorfor?
- Hvilke rettigheder tilbagekaldes straks ved fratrædelse?
- Hvordan slettes sikkerhedskopier og eksporter?
- Hvem leder ved databrud?
- Hvilke kontroller er testet med beviser?
Hvert spørgsmål bør have: ejer, svar, bevis, risikoniveau, foranstaltning, resterende risiko, godkender og gennemgangsdato.
7. Eksempel på risikomatrix og kontrol
| Risiko | Situation | Foreslået kontrol | Bevis |
|---|---|---|---|
| Forkert identitet | Forkert ID/arbejds-ID | Match nøgler, kontrol af dubletter, korrektionsproces | Synkroniseringslog, billetter |
| Tidsregistrering for andre | Brug af andres enhed/konto | Én person–én enhed, autentificering, advarsler | Enhedslog |
| Overvågning | Kontinuerlig GPS-indsamling | Kun ved nødvendige begivenheder, formålskonfiguration | Konfiguration, notifikationer |
| Løn lækage | Uautoriseret adgang | Adgangsrettigheder efter kunde, dataskjuling | Rettighedsmatrix, log |
| Forkert konto | Overførsel til forkert person | Navn kontrol, kontolås | Bekræftelsesbevis |
| Dobbeltbetaling | Timeout og gensendelse | Unikke koder, låsning, fail-closed | Transaktionslog |
| Data lækage via support | ID sendt via privat chat | Sikker kanal, vejledning, passende DLP | Billetter, træning |
| Overopbevaring | Gamle data ikke slettet | Opbevaringsplan, slettejob, periodisk kontrol | Sletningsrapporter |
8. Minimeringsprincipper for hver tidsregistreringsmetode
(Se også: 6 metoder til tidsregistrering i adgang til optjent løn og Hvorfor man ikke bør registrere tid for andre eller bruge falsk GPS.)
Selfie + GPS
Kun indsamling ved tidsregistrering, hvis det er tilstrækkeligt til formålet; undgå kontinuerlig lokationsovervågning. Bestem, om det er nødvendigt at opbevare originale billeder og i hvor lang tid.
Geofence
Foretræk resultatet “indenfor/udenfor område” når præcis lokationshistorik ikke er nødvendig. Radius skal passe til den faktiske placering.
Dynamisk QR
Administrer kode livscyklus, skiftvindue og risiko for deling. Undgå at indlejre persondata direkte i QR.
Beacon og WiFi
Begræns indsamling af enheds-/netværksdata. Klart formål og håndtering, når enheder ikke understøttes.
Ind-ud stempling
Mere enkel med hensyn til lokation, men stadig beskytte arbejdstider, skift og redigeringshistorik.
Der er ingen bedste metode for alle kunder. Vælg den metode, der kræver færrest data, men stadig opfylder de faktiske tidsregistreringsrisici.
9. Forslag til minimal adgangsrettighed
| Rolle | Bør se | Bør ikke se som standard |
|---|---|---|
| Medarbejder | Egne data og transaktioner | Andres data |
| Tilsynsførende | Arbejdstid for tildelt gruppe | Fuld ID, konti, løn uden behov |
| Kunde | Arbejdstid/medarbejdere inden for kontrakt | Andre kunder, banknøgler |
| Løn | Data til afregning | GPS/billeder hvis ikke nødvendigt |
| Kundeservice | Felter til billetbehandling | Hele dossieret som standard |
| Superadmin | Rettigheder til kontrolleret drift | Ubegrænset adgang uden log |
| Revision | Beviser/læsning inden for rammer | Rettigheder til at ændre eller udstede ordrer |
Privilegerede rettigheder bør tidsbegrænses, godkendes, logges og gennemgås periodisk.
10. Plan for håndtering af databrud
En playbook bør mindst indeholde:
- opdagelse og tidsregistrering;
- isolering men bevaring af beviser;
- identifikation af system, data og berørte personer;
- vurdering af konsekvenser for medarbejdere;
- fastlæggelse af forpligtelser og tidsfrister i henhold til regler/kontrakter;
- samarbejde mellem juridisk, IT-sikkerhed, HR, bank og kunder;
- konsistent kommunikation uden spekulation;
- sikker gendannelse;
- analyse af grundårsag;
- opfølgning på afhjælpende handlinger indtil lukning.
Undgå at sende fulde persondata i hændelseshåndteringsgrupper. Brug sagskoder og adgangskontrollerede bevislagre.
11. Bevismateriale, der skal opretholdes
- systemdiagrammer og datastrømme;
- databehandlingslister;
- liste over modtagere/underleverandører;
- meddelelser og bevis for udøvede rettigheder;
- rettighedsmatrix og gennemgangsresultater;
- opbevarings-/slettekonfigurationer;
- kontrakter/databilag;
- konsekvensvurderingsrapporter og godkendelse af resterende risici;
- sårbarhedsrapporter, test og afhjælpning;
- hændelseslog, øvelser og RCA;
- træningsbeviser;
- afslutnings-/slettedata.
At have dokumentation er ikke nok; revision skal tage stikprøver for at bevise, at kontroller er aktive.
12. Ofte stillede spørgsmål
Er det nødvendigt for adgang til optjent løn at indsamle GPS og selfies?
Nej. Det afhænger af tidsregistreringsmetoden og de faktiske risici. Hvis arbejdstidsdata kommer fra en anden pålidelig kilde, kan disse to datatyper være unødvendige for adgang til optjent løn.
Løser samtykke alle dataproblemer?
Nej. Virksomheder skal også fastlægge formål, nødvendighed, roller, sikkerhed, opbevaringsperiode, rettigheder for den registrerede og andre forpligtelser i henhold til gældende regler.
Skal kundeservice have adgang til hele ID og kontoudtog?
Det bør ikke være standard. Kun nødvendige datafelter til situationen bør gives, passende dataskjuling og speciel adgangskontrol, når fuld adgang er nødvendig.
Betyder sletning af konto, at alle data slettes?
Ikke nødvendigvis. Data kan være i forretningssystemer, logfiler, eksporter og sikkerhedskopier; nogle data skal opbevares i henhold til forpligtelser. Politikken skal klart beskrive hvert lag.
Er en konsekvensvurdering før go-live tilstrækkelig?
Nej. Det skal gennemgås, når der tilføjes nye datatyper, formål, tidsregistreringsmetoder, banker, underleverandører, dataoverførsler, algoritmer eller ved betydelige hændelser.
Officielle juridiske kilder
- Lov om beskyttelse af persondata nr. 91/2025/QH15, gældende fra 01/01/2026.
- Dekret nr. 356/2025/NĐ-CP, der specificerer visse bestemmelser og foranstaltninger til gennemførelse af loven, gældende fra 01/01/2026.
---
Tác giả: Nguyen Minh Khang — Chuyên viên ban chiến lược, Nhan Kiet Manpower Supply Co., Ltd.
Rådgivning om adgang til optjent løn for virksomheder: Hotline 0937.022.655 · Email info@nhankiet.vn · Adgang til optjent løn for virksomheder