
EWAにおける個人データマッピングと影響評価(DPIA)
EWAにおける個人データマッピング:影響評価とライフサイクル管理のチェックリスト
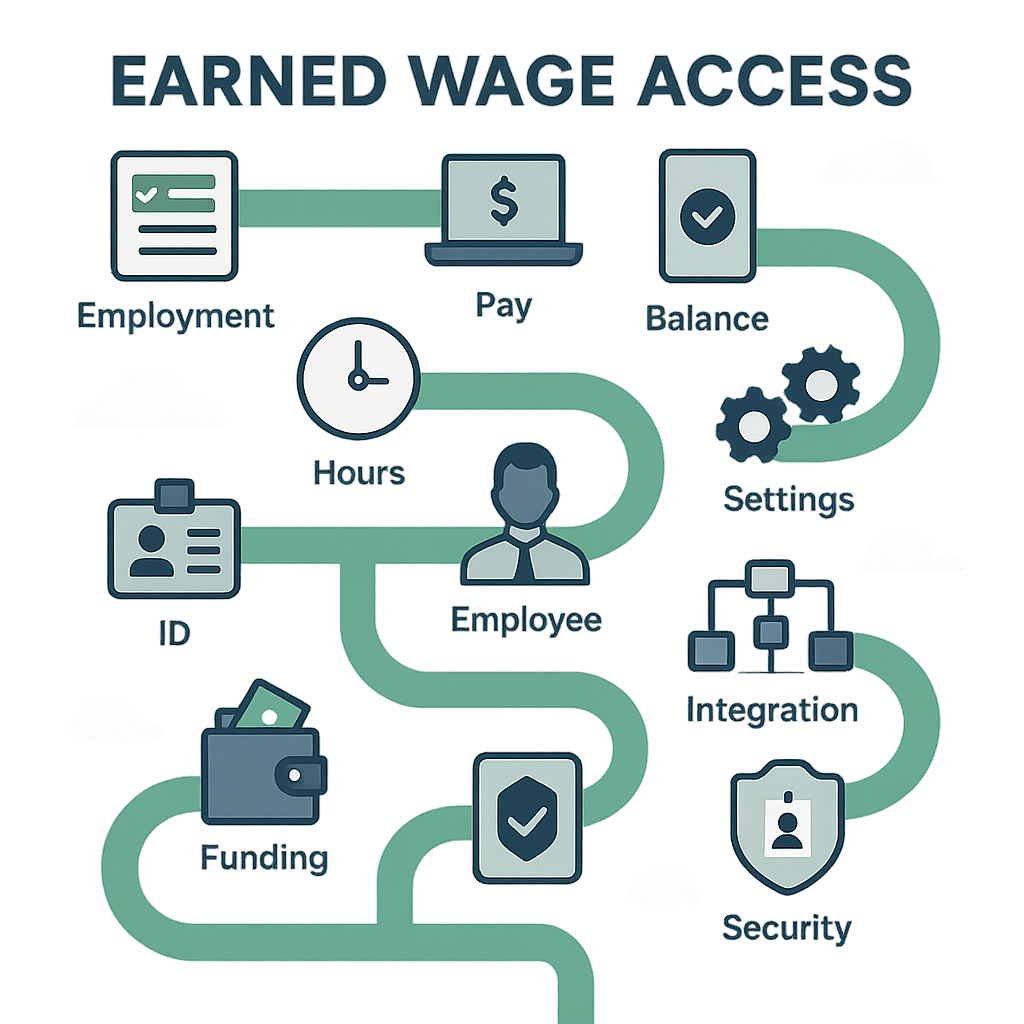
EWAシステムは単に金額を処理するだけではありません。正しい人とアクセス可能な収入を特定するために、システムはCCCD、写真、位置情報、デバイス、勤務スケジュール、単価、銀行口座、取引、給与明細を使用することがあります。したがって、データ保護は収集から削除まで設計されるべきであり、同意画面で止まるべきではありません。
> 簡潔に言うと: 企業は「どのデータ → どこから取得 → 何のために使用 → 誰が閲覧 → 誰に送信 → どのくらい保存 → どのように削除」をマッピングする必要があります。その後、リスクを評価し、管理策を選択します。
> 警告: これは管理フレームワークと参考内容であり、完全な影響評価書類や法的意見ではありません。法的役割、処理の根拠、書類、具体的な義務は、個人データ保護法、ガイドライン、実際の活動に基づいて特定されるべきです。
1. なぜEWAには独自のデータマッピングが必要なのか?
通常のHRシステムにはすでに労働者のデータがあります。EWAは運用において2つのセンシティブな要素を追加します:働いた分の給与を受け取る権利と給与日前の支払い取引です。CCCD、タイムカードコード、銀行口座の誤った結合は同時に以下を引き起こす可能性があります:
- 個人データの漏洩;
- 誤った収入の表示;
- 利用可能額の誤算;
- 誤った人への送金;
- 誤った給与計算;
- 苦情処理と責任証明の困難。
データマッピングは、企業が個々のアプリケーションをチェックするのではなく、全体のチェーンを把握するのに役立ちます。
2. 発行時点での法的フレームワークの更新
(セキュリティフレームワーク:詳しくはデータ保護とプライバシー:EWAの導入時を参照してください。)
記事更新時点で、レビューリストに含めるべき2つの公式文書は以下の通りです:
- 個人データ保護法第91/2025/QH15号、2025年6月26日発行、2026年1月1日施行;
- 第356/2025/NĐ-CP号、2025年12月31日発行、2026年1月1日施行、法律の詳細な規定と施行措置。
企業はまた、労働、電子取引、サイバーセキュリティ、銀行・決済、税務、会計、保存に関連する規定をモデルに応じてレビューする必要があります。
他のプロジェクトから書類をコピーするべきではありません:EWAの目的、データ、受取先、インフラは異なる可能性があります。
3. EWAにおける10のデータグループのマッピング
| グループ | データ例 | 業務目的の可能性 | 目立つリスク |
|---|---|---|---|
| 人事 | 氏名、社員番号、勤務状態 | 条件の確認 | 退職者が利用可能 |
| 識別 | CCCD、書類写真、OCR結果 | 正しい人の一致 | なりすまし、書類漏洩 |
| 連絡先 | 電話、メール | ログイン、通知、サポート | アカウント乗っ取り、スパム |
| デバイス | デバイスID、ログインセッション | 代理使用防止、セキュリティ | 過剰な追跡、誤ったロック |
| タイムカード | 出退勤時間、シフト、工数コード | 働いた分の確認 | 誤った工数、誤ったソース |
| 位置情報/画像 | GPS、自撮り、スタンプ付き写真 | タイムカードの確認 | プライバシー侵害、位置漏洩 |
| 収入 | 単価、工数、リザーブ、利用可能額 | 受取権の計算 | 給与漏洩、誤算 |
| 銀行 | 口座番号、口座名義 | 確認と送金 | 誤送金、不正 |
| 取引 | 金額、時間、状態、命令コード | 支払い、調査、照合 | 重複支払い、財務状況の推測 |
| 給与/苦情 | 給与明細、控除項目、チケット | 決算とサポート | 情報漏洩、誤った期間 |
実際のリストは、データベース、API、ログ、入出力ファイル、サプライヤーから取得する必要があります。ユーザーインターフェースだけに依存してはいけません。
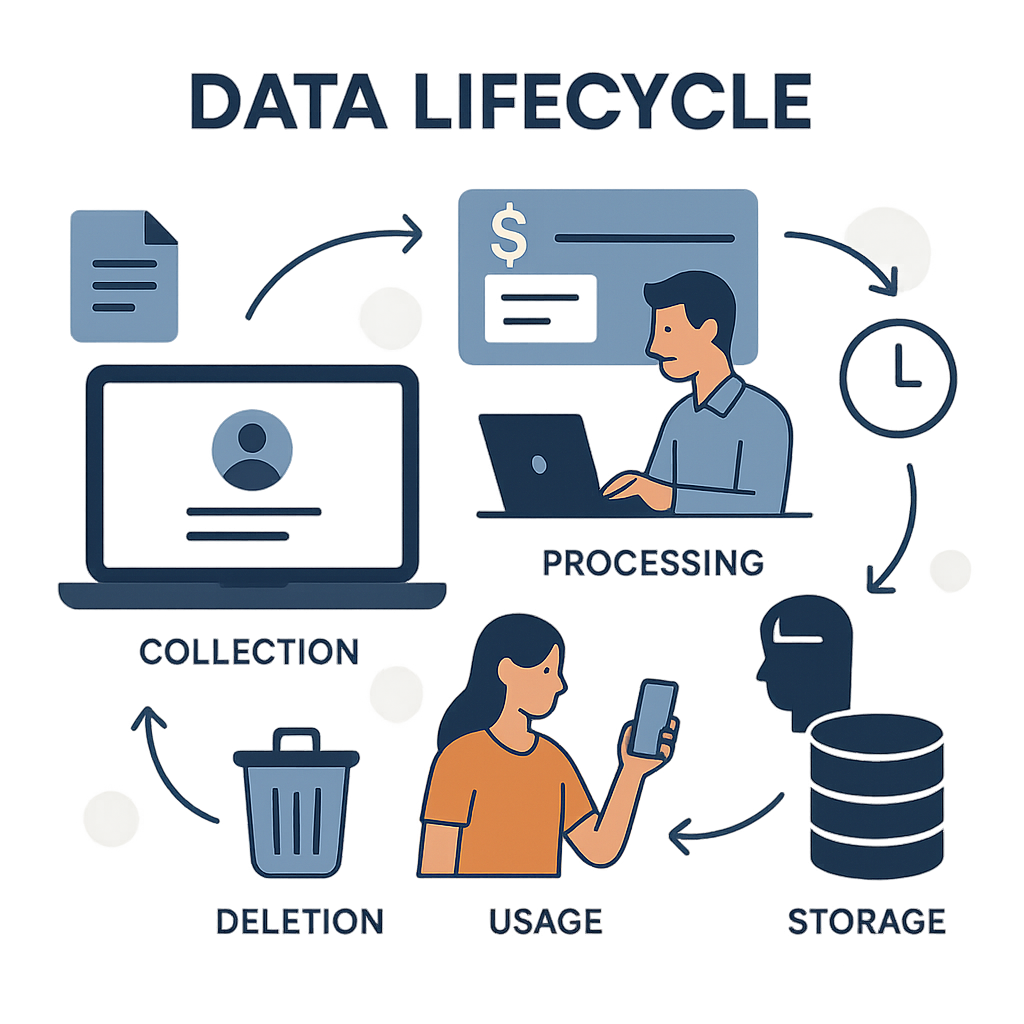
4. 給与前払いにおけるデータライフサイクル
ステップ1 — 人事記録の同期
ERPは労働者、顧客、入社/退職日、管理関係を現在の技術スケジュールに基づいて提供します。CCCDは識別キーとして機能し、company_idとタイムカードコードが人と顧客を結びつけます。
必要な管理: フィールドリスト、権限あるソース、重複レコードの処理、退職者のロック、同期ログ。
ステップ2 — 識別とデバイスの関連付け
労働者はCCCDの写真を提供し、システムはOCRを使用して情報を一致させ、現在のフローで一人一台のデバイスの原則を適用します。
明確にすべき点: 各写真の目的、保存場所、期間、閲覧者、デバイス変更手続き、OCRエラーの処理。
ステップ3 — タイムカードの記録
データはアプリ、顧客のGoogle Sheet、またはERPから取得できます。アプリは自撮り/GPS、ジオフェンス、QR、ビーコン、WiFi、出退勤打刻をサポートします。
最小化の原則: 顧客は、特定されたタイムカード目的に必要な方法とデータフィールドのみを有効にすべきです。
ステップ4 — 工数の承認と修正
顧客または監督者は承認/拒否の権限を持ちます。承認済みの工数の修正は、レコードを承認待ちに戻し、前後の履歴を保存します。
管理: 顧客ごとの権限、ログの不正修正防止、変更警告、権限レビューサイクル。
ステップ5 — 利用可能額の計算
サーバーは承認済みの工数、単価、受取済み額、リザーブから計算し、制限と丸めを適用します。
透明性の必要: どのデータが決定に影響するか、0または変更の理由、苦情チャネル、ソースデータ修正権。
ステップ6 — 受取口座の確認
標準フローはVPBankの口座名を確認し、名前を照合し、認証後に口座番号をロックします。
管理: 画面/ログでの口座番号のマスク、ロック解除/口座変更権限、確認証拠の保存、クエリプロバイダーの管理。
ステップ7 — 取引の作成と処理
システムは金額、取引コード、時間、応答、状態を記録します。送金サービスは業務アプリケーションから分離された銀行ロックを保持します。
管理: 重複防止コード、完全なデータを含むログの制限、ロック/秘密の権限、状態不明時の保留。
ステップ8 — 照合と給与計算
T+1の明細書、取引帳簿、給与データが照合されます。カバーされた工数は累積されないようにマークされます。
管理: ブリッジレポート、給与明細の閲覧権限、エクスポート制限、差異処理手続き。
ステップ9 — サポート、苦情、インシデント
チケットには写真、口座、工数データ、取引を追加できます。
リスク: サポートスタッフが未承認のチャネルでCCCD/明細書を要求したり、個人デバイスにデータをコピーする可能性。
ステップ10 — 保存、削除、終了
各データグループは異なる保存ニーズを持つ可能性があります。企業は保存スケジュール、ロック/削除/匿名化メカニズム、法的義務による例外、完了証拠を設定する必要があります。
5. 誰がデータ処理に参加できるか?
役割を会社名だけでラベル付けするべきではありません。各活動ごとに表を作成してください:
| 活動 | 参加可能な者 | 答えるべき質問 |
|---|---|---|
| 人事管理 | Nhân Kiệt/顧客 | 目的とデータフィールドを決定するのは誰か? |
| タイムカード | 労働者、顧客、NK、プラットフォーム | 誰が記録し、誰が承認し、誰が修正するか? |
| 保存/同期 | インフラ/ソフトウェアプロバイダー | データはどこにあり、どのサプライヤーがアクセスするか? |
| 口座名確認 | NK、VPBank、クエリインフラ | どのデータが送信され、保存されるか? |
| 送金 | NK、VPBank | 誰が命令を決定し、誰が実行するか? |
| 給与計算 | NK/給与支払者 | どのデータが入力され、誰が承認するか? |
| サポート | NK/顧客/サービスプロバイダー | スタッフは何を見て、どのチャネルを通じてか? |
法務は各目的に応じた法的役割を特定する必要があります。1つの組織が異なる活動で異なる役割を持つことがあります。
6. 影響評価のための30の質問チェックリスト
(詳しくは:EWA内部監査チェックリストを参照してください。)
A. 目的と必要性
- ビジネス目的と労働者への利益は何か?
- 各データフィールドはどの目的に役立つか?
- 少ないデータで目標を達成できるか?
- より侵襲性の低いオプションはあるか?
- データが広告/スコアリングなどの新しい目的に使用されるか?
B. ソース、品質、透明性
- データはどこから来て、どのソースが真実のソースか?
- 更新頻度は適切か?
- 労働者には何が通知されるか?
- 彼らはどのように誤ったデータを閲覧し、修正を要求できるか?
- 利用可能額が変更された理由を説明できるか?
C. データ共有と転送
- 各データグループを受け取るのはどの者か?
- サブプロセッサーはいるか?
- どのAPI/ファイルがデータを外部に送信するか?
- 国境を越えたデータ処理/転送はあるか?
- 契約は目的、セキュリティ、削除、インシデントをどのように規定しているか?
D. アクセス権とセキュリティ
- 誰がCCCD、GPS、給与、銀行口座を閲覧できるか?
- 権限は顧客/場所ごとに制限されているか?
- 特権アカウントにMFAまたは強力な管理があるか?
- ログに完全なデータまたは秘密が含まれているか?
- 銀行ロックは分離、循環、回収されているか?
E. 労働者へのリスク
- 誤ったデータが受取権を失わせたり、誤送金を引き起こすか?
- 位置情報/写真が目的外で監視に使用されるか?
- 差別や使用強制のリスクはあるか?
- アカウントが乗っ取られた場合の影響は?
- 苦情手続きはアクセスしやすく、報復がないか?
F. ライフサイクルと対応
- 各データグループはどのくらい保存され、なぜか?
- 労働者が退職した場合、どの権限が即時に回収されるか?
- バックアップとエクスポートはどのように削除されるか?
- データ違反が発生した場合、誰が指揮を執るか?
- 管理策はどの証拠で試されたか?
各質問には、所有者、回答、証拠、リスクレベル、対策、残留リスク、承認者、再評価日が必要です。
7. リスク–管理マトリックスのサンプル
| リスク | 状況 | 提案される管理策 | 証拠 |
|---|---|---|---|
| 誤った識別 | CCCD/工数コードの誤った結合 | キーマッチング、重複チェック、修正手続き | 同期ログ、チケット |
| 代理打刻 | 他人のデバイス/アカウント使用 | 一人一台、認証、警告 | デバイスログ |
| 過剰な追跡 | 連続GPS収集 | 必要なイベント時のみ収集、目的設定 | 設定、通知 |
| 給与漏洩 | 管理者が範囲外で閲覧 | 顧客ごとの権限、データマスク | 権限マトリックス、ログ |
| 誤った口座 | 他人への送金 | 名前照合、口座ロック | 認証証拠 |
| 重複支払い | タイムアウト後の再送信 | 安定したコード、ロック、フェイルクローズ | 取引ログ |
| サポートによるデータ漏洩 | 個人チャットでのCCCD送信 | セキュアチャネル、ガイドライン、適切なDLP | チケット、トレーニング |
| 長期保存 | 古いデータが削除されない | 保存スケジュール、削除ジョブ、定期チェック | 削除レポート |
8. 各タイムカード方法における最小化の原則
(詳しくは:給与前払いでの6つのタイムカード方法と代理打刻や偽GPSを避ける理由を参照してください。)
自撮り + GPS
目的に十分であれば、打刻時のみ収集し、連続位置追跡を避けます。元の写真を保存する必要があるか、どのくらい保存するかを明確にします。
ジオフェンス
正確な座標履歴を保存する必要がない場合は、「内/外」の結果を優先します。半径は実際の敷地に適合させる必要があります。
動的QR
コードのライフサイクル、シフトウィンドウ、撮影/共有リスクを管理します。QRに個人データを直接埋め込むことを避けます。
ビーコンとWiFi
収集されるデバイス/ネットワークデータを制限します。目的を明確に通知し、デバイスがサポートしていない場合の処理を行います。
出退勤打刻
位置情報に関しては簡単ですが、勤務スケジュール、シフト、修正履歴を保護する必要があります。
すべての顧客に最適な方法はありません。実際のタイムカードリスクに対応しつつ、最も少ないデータで済む方法を選択してください。
9. 推奨される最小権限
| 役割 | 見るべきもの | デフォルトで見るべきでないもの |
|---|---|---|
| 労働者 | 自分のデータと取引 | 他人のデータ |
| 監督者 | 割り当てられたグループの工数 | 必要外のCCCD、口座、給与 |
| 顧客 | 契約範囲内の工数/労働者 | 他の顧客、銀行ロック |
| 給与計算 | 決算に必要なデータ | 必要ない場合のGPS/写真 |
| CSサポート | チケット処理に必要なフィールド | デフォルトでの全記録 |
| スーパー管理者 | 管理された運用に必要な権限 | 無制限のアクセスとログなし |
| 監査 | 証拠/範囲に応じた閲覧 | 修正または命令発行権 |
特権権限は適切な場合に時間制限を設け、承認、ログ、定期的なレビューを行います。
10. データ違反対応計画
プレイブックには最低限以下を含めるべきです:
- 発見と時刻の記録;
- 隔離と証拠の保全;
- 影響を受けたシステム、データ、人の特定;
- 労働者への影響評価;
- 規定/契約に基づく義務と期限の特定;
- 法務、情報セキュリティ、HR、銀行、顧客間の協力;
- 一貫したコミュニケーション、推測なし;
- 安全な復旧;
- 根本原因の分析;
- 是正措置の追跡と完了まで。
インシデント処理チャットグループで完全な個人データを送信しないでください。事件コードと権限付き証拠ストレージを使用します。
11. 維持すべき証拠セット
- システム図とデータフロー;
- データ処理リスト;
- 受取者/サブプロセッサーリスト;
- 通知と権利行使の証拠;
- 権限マトリックスとレビュー結果;
- 保存/削除設定;
- 契約/データ付録;
- 影響評価レポートと残留リスク承認;
- 脆弱性、テスト、是正レポート;
- インシデントログ、演習、RCA;
- トレーニング証拠;
- 終了/データ削除記録。
「書類がある」状態では不十分です。監査は制御が機能していることを証明するためにサンプルを取る必要があります。
12. よくある質問
EWAはGPSと自撮りを必ず取得する必要がありますか?
いいえ。それはタイムカード方法と実際のリスクに依存します。信頼できる他のソースから工数データが得られる場合、EWAにはこれら2つのデータが不要な場合があります。
同意を求めることでデータの問題はすべて解決しますか?
いいえ。企業は目的、必要性、役割、セキュリティ、保存期間、主体の権利、適用される規定に基づくその他の義務を特定する必要があります。
CSサポートにCCCDと明細書をすべて見せるべきですか?
デフォルトではそうすべきではありません。状況に必要なデータフィールドのみを提供し、適切に情報をマスクし、完全に閲覧する必要がある場合は特別なアクセスを管理します。
アカウント削除はすべてのデータ削除を意味しますか?
必ずしもそうではありません。データは業務システム、ログ、エクスポート、バックアップに存在する可能性があります。一部のデータは義務に基づいて保存される必要があります。ポリシーは各レイヤーを明確に記述する必要があります。
ゴーライブ前に一度影響評価を行えば十分ですか?
十分ではありません。データタイプ、目的、タイムカード方法、銀行、サブプロセッサー、データ転送、アルゴリズム、重大なインシデントが追加された場合に再評価が必要です。
公式法的ソース
- 個人データ保護法第91/2025/QH15号、2026年1月1日施行。
- 第356/2025/NĐ-CP号、法律の詳細な規定と施行措置、2026年1月1日施行。
---
著者: Nguyen Minh Khang — Chuyên viên ban chiến lược, Nhan Kiet Manpower Supply Co., Ltd.
企業向け給与前払いソリューションの相談: ホットライン 0937.022.655 · メール info@nhankiet.vn · 企業向け給与前払い