
เอกสารการประเมินการรับค่าจ้างที่ทำงานแล้ว: กฎหมาย, ความปลอดภัย, SLA และการตรวจสอบ
เอกสารที่ธุรกิจต้องการเมื่อประเมินการรับค่าจ้างที่ทำงานแล้ว: กฎหมาย, ความปลอดภัย, SLA และการตรวจสอบ
เมื่อประเมินการรับค่าจ้างที่ทำงานแล้ว/การรับค่าจ้างที่ทำงานแล้ว ธุรกิจไม่ควรถามแค่ “เงินเข้ามาเร็วไหม?” เอกสารขั้นต่ำต้องพิสูจน์ได้ถึง ลักษณะการทำธุรกรรม, หลักฐานการประมวลผลข้อมูล, สิทธิ์การเข้าถึง, กลไกการจ่ายเงิน, การตรวจสอบเงินเดือน, การจัดการปัญหาและความรับผิดชอบของแต่ละฝ่าย เอกสารยิ่งชัดเจนก่อนการทดสอบนำร่อง ความเสี่ยงในการดำเนินงานและข้อพิพาทยิ่งต่ำลง
> สรุปสั้นๆ: เอกสารการรับค่าจ้างที่ทำงานแล้วที่เพียงพอสำหรับการประเมินควรมีแปดกลุ่ม: นิติบุคคล–สัญญา; ความเห็นทางกฎหมาย; คำอธิบายกระแสเงิน; การปกป้องข้อมูลส่วนบุคคล; ความปลอดภัยของข้อมูล; ข้อกำหนดการรวม; SLA/การดำเนินงาน; และการตรวจสอบ–การตรวจสอบบัญชี เอกสารการตลาดหรือการสาธิตไม่สามารถแทนที่เอกสารเหล่านี้ได้
> คำเตือน: Nguyen Minh Khang — Chuyên viên ban chiến lược, การรับรองความปลอดภัย หรือคำมั่นสัญญา SLA ของ Nhan Kiet เฉพาะเอกสารที่ได้ลงนาม/อนุมัติอย่างเป็นทางการเท่านั้นที่มีค่าใช้บังคับ
1. ทำไมต้องประเมินการรับค่าจ้างที่ทำงานแล้วเป็นห่วงโซ่ ไม่ใช่แอปพลิเคชันเดียว?
(เกณฑ์และคะแนน: ดู รายการตรวจสอบการเลือกผู้ให้บริการการรับค่าจ้างที่ทำงานแล้ว และ ธุรกิจประเมินผู้ให้บริการการรับค่าจ้างที่ทำงานแล้วตามเกณฑ์ใด.)
คำขอรับเงินผ่านหลายขั้นตอน:
- เอกสารแรงงานยืนยันตัวตนที่ถูกต้อง;
- ข้อมูลการทำงานยืนยันงานที่เสร็จสิ้น;
- ผู้มีอำนาจอนุมัติการทำงาน;
- เซิร์ฟเวอร์คำนวณจำนวนที่สามารถใช้ได้;
- แรงงานยืนยันคำขอ;
- บริการจ่ายเงินส่งคำสั่งธนาคาร;
- สถานะการทำธุรกรรมถูกตรวจสอบ;
- จำนวนที่ได้รับถูกหักออกจากเงินเดือน;
- ใบแจ้งเงินเดือนและบันทึกการตรวจสอบเก็บร่องรอย
หากธุรกิจประเมินเพียงอินเทอร์เฟซแอป พวกเขาจะพลาดความเสี่ยงที่ใหญ่ที่สุด: ข้อมูลนำเข้า, สิทธิ์การอนุมัติ, การโอนเงินและการตัดสินใจ
2. เมทริกซ์เอกสารการประเมินโดยรวม
| กลุ่มเอกสาร | เอกสารที่ต้องการ | ผู้รับผิดชอบการประเมิน |
|---|---|---|
| นิติบุคคล | การจดทะเบียนธุรกิจ, อำนาจการลงนาม, สัญญา | กฎหมาย/การจัดซื้อ |
| โมเดลทางกฎหมาย | ลักษณะการรับค่าจ้างที่ทำงานแล้ว, ข้อตกลงกับแรงงาน, กลไกการหักลบ | กฎหมาย/HR |
| กระแสเงิน | แหล่งที่มา, ธนาคาร, สถานะการทำธุรกรรม | การเงิน/บัญชี |
| ข้อมูลส่วนบุคคล | บทบาทของแต่ละฝ่าย, วัตถุประสงค์, การยินยอม/การแจ้งเตือน, การจัดเก็บ | DPO/กฎหมาย |
| ความปลอดภัย | สถาปัตยกรรม, การแบ่งสิทธิ์, การเข้ารหัส, บันทึก, การตอบสนอง | IT/ความปลอดภัยข้อมูล |
| การรวม | พจนานุกรมข้อมูล, API/ไฟล์, ความถี่, การตรวจสอบ | IT/HRIS |
| SLA | ความพร้อมใช้งาน, การตอบสนอง, การจัดการ, RTO/RPO, การบำรุงรักษา | IT/การจัดซื้อ |
| การตรวจสอบ | รายงานการทำธุรกรรม, T+1, เงินเดือน, ข้อยกเว้น | เงินเดือน/บัญชี |
| ความต่อเนื่องทางธุรกิจ | BCP/DR, ผู้ติดต่อ, การฝึกซ้อม | IT/ความเสี่ยง |
| การยุติบริการ | การส่งออกข้อมูล, การลบ/คืนข้อมูล, การยุติการเข้าถึง | กฎหมาย/IT |
3. กลุ่ม 1 — เอกสารนิติบุคคลและอำนาจการลงนาม
ธุรกิจควรขอ:
- ใบรับรองการจดทะเบียนธุรกิจและอุตสาหกรรมที่เกี่ยวข้อง;
- ข้อมูลนิติบุคคลที่ลงนามในสัญญา;
- หนังสือมอบอำนาจหากผู้ลงนามไม่ใช่ตัวแทนตามกฎหมาย;
- แผนผังของฝ่ายที่เกี่ยวข้อง: Nguyen Minh Khang — Chuyên viên ban chiến lược, Nhan Kiet, ธนาคารและผู้ให้บริการย่อย;
- เงื่อนไขการใช้งานสำหรับแรงงาน;
- นโยบายค่าธรรมเนียมและฝ่ายที่รับผิดชอบค่าใช้จ่าย;
- กระบวนการรับและจัดการข้อร้องเรียน;
- รายการเอกสารสัญญาและลำดับความสำคัญเมื่อมีข้อขัดแย้ง
ไม่ควรยอมรับสถานะที่เว็บไซต์บอกอย่างหนึ่ง, แอปแสดงอย่างหนึ่ง และสัญญากำหนดอีกอย่างหนึ่ง
4. กลุ่ม 2 — บันทึกความเข้าใจทางกฎหมายเกี่ยวกับการรับค่าจ้างที่ทำงานแล้ว
บันทึกความเข้าใจต้องตอบคำถามอย่างน้อย:
- จำนวนเงินที่แรงงานได้รับมีลักษณะอย่างไร?
- ทำไมเฉพาะงานที่ทำและอนุมัติแล้วเท่านั้นที่มีสิทธิ์?
- หลักฐานใดสำหรับการหักลบจำนวนที่ได้รับในรอบเงินเดือน?
- แรงงานได้รับการแจ้งเตือนและยืนยันอะไรบ้าง?
- โมเดลมีการเกิดดอกเบี้ย, ค่าธรรมเนียมหรือภาระผูกพันทางเครดิตหรือไม่?
- ใครรับความเสี่ยงเมื่อการทำงานลดลงหลังจากที่เงินถูกจ่ายไปแล้ว?
- กรณีลาออกระหว่างรอบจัดการอย่างไร?
- ความรับผิดชอบของลูกค้าและ Nhan Kiet ถูกแบ่งอย่างไร?
ตามการออกแบบ การรับค่าจ้างที่ทำงานแล้วให้แรงงานเข้าถึงมูลค่าจากงานที่ทำและอนุมัติแล้วเท่านั้น; งานวันนี้ที่ยังไม่สรุปและงานในอนาคตถูกบล็อก ระบบที่กำลังทำงานไม่เก็บดอกเบี้ย/ค่าธรรมเนียมจากแรงงานและจำนวนที่ได้รับถูกหักลบออกจากเงินเดือน อย่างไรก็ตาม ลักษณะทางเทคนิคไม่สร้างข้อสรุปทางกฎหมายเอง Nhan Kiet จำเป็นต้องมีความเห็นทางกฎหมายอย่างเป็นทางการสำหรับโมเดล, สัญญาและวิธีการแสดงออกอย่างเปิดเผย
เมื่อเผยแพร่ จำเป็นต้องอ้างอิงและได้รับการตรวจสอบจากฝ่ายกฎหมายตามพระราชบัญญัติแรงงาน 2019 และเอกสารแนวทางปัจจุบัน ไม่ควรใช้มาตรา 101 เป็น “การรับรองการรับค่าจ้างที่ทำงานแล้วถูกกฎหมาย” หากยังไม่ได้วิเคราะห์ขอบเขตของกฎหมายและโครงสร้างสัญญาอย่างครบถ้วน
5. กลุ่ม 3 — แผนผังกระแสเงิน
(ดูเพิ่มเติม: ใครเป็นผู้ให้แหล่งเงินสำหรับการรับค่าจ้างที่ทำงานแล้ว?.)
เอกสารต้องมีแผนผังที่ชัดเจน:
- บัญชีแหล่งที่มาเป็นของนิติบุคคลใด;
- เงื่อนไขการสร้างคำขอจ่าย;
- ใครสามารถเปิด/ปิดการจ่ายอัตโนมัติ;
- ธนาคารที่รับคืออะไรและวิธีการยืนยันเจ้าของบัญชี;
- รหัสการทำธุรกรรมที่ไม่ซ้ำถูกสร้างที่ไหน;
- เมื่อใดที่สถานะถือว่าได้จ่ายแล้ว;
- การจัดการธุรกรรมที่ค้าง/ล้มเหลว/คืนเงินอย่างไร;
- การตรวจสอบธนาคารดำเนินการเมื่อใด;
- จำนวนที่ได้รับเข้าสู่เงินเดือนด้วยฟิลด์ข้อมูลใด
ด้วยระบบปัจจุบัน เงินถูกโอนจากบัญชีเฉพาะของ Nhan Kiet ที่ VPBank ผ่านบริการจ่ายเงินไปยังบัญชี VPBank ที่มีชื่อเจ้าของเป็นแรงงาน ระบบตรวจสอบชื่อเจ้าของบัญชี, ใช้รหัสการทำธุรกรรมที่เสถียร, ล็อคเมื่อจ่ายและบันทึกว่าได้จ่ายเมื่อได้รับการตอบกลับที่ถูกต้อง สถานะที่ไม่ชัดเจนจะถูกเก็บรอแทนที่จะคาดเดาว่าล้มเหลว
แหล่งเงินทุนหลังบัญชีเฉพาะและความรับผิดชอบในการจัดหาเงินทุนเป็นข้อมูลธุรกิจที่ Nhan Kiet ต้องยืนยันเป็นลายลักษณ์อักษร
6. กลุ่ม 4 — เอกสารการปกป้องข้อมูลส่วนบุคคล
(กรอบเต็ม: ดู ความปลอดภัยของข้อมูลและความเป็นส่วนตัวเมื่อใช้งานการรับค่าจ้างที่ทำงานแล้ว.)
ตั้งแต่วันที่ 01/01/2026 พระราชบัญญัติการปกป้องข้อมูลส่วนบุคคลหมายเลข 91/2025/QH15 มีผลบังคับใช้; พระราชกฤษฎีกา 356/2025/NĐ-CP กำหนดรายละเอียดบางประการและมาตรการในการดำเนินการ ธุรกิจต้องอัปเดตเอกสารตามกรอบกฎหมายปัจจุบัน แทนที่จะอิงตามแบบที่สร้างก่อนปี 2026
รายการการประเมินควรรวมถึง:
- บทบาทของแต่ละฝ่ายในการประมวลผลข้อมูล;
- รายการข้อมูล: บัตรประชาชน, ภาพถ่าย, ตำแหน่ง, อุปกรณ์, การบันทึกเวลา, บัญชีธนาคาร, เงินเดือน;
- วัตถุประสงค์และหลักฐานการประมวลผลสำหรับแต่ละฟิลด์;
- เนื้อหาการแจ้งเตือน/การยินยอมเมื่อกฎหมายกำหนด;
- ระยะเวลาการจัดเก็บและเกณฑ์การลบ;
- สิทธิของเจ้าของข้อมูลและช่องทางการดำเนินการ;
- ผู้ประมวลผลย่อยและการแบ่งปันข้อมูล;
- สถานที่จัดเก็บ, การส่งผ่านและการโอนข้อมูลไปต่างประเทศหากมี;
- การประเมินผลกระทบและเอกสารที่เกี่ยวข้องตามข้อกำหนดของกฎหมาย;
- กระบวนการแจ้งเตือน, การจัดการการละเมิดข้อมูล;
- กฎการใช้ภาพเซลฟี่, GPS และการป้องกันการปลอมแปลง GPS;
- กระบวนการคืน/ลบข้อมูลเมื่อยุติบริการ
ไม่ควรเก็บ GPS อย่างต่อเนื่องหากวัตถุประสงค์เพียงเพื่อยืนยันเหตุการณ์การบันทึกเวลา หลักการปฏิบัติที่ดีคือการเก็บข้อมูลที่จำเป็นในเวลาที่เหมาะสมสำหรับวัตถุประสงค์ที่ได้แจ้งไว้
7. กลุ่ม 5 — เอกสารความปลอดภัยของข้อมูล
ธุรกิจควรขอหลักฐานแทนที่จะรับคำตอบว่า “ระบบปลอดภัย”:
สถาปัตยกรรมและการแยก
- แผนผังสภาพแวดล้อมการพัฒนา, การทดสอบและการดำเนินงาน;
- การแยกแอปพลิเคชันจากบริการเก็บกุญแจธนาคาร;
- การเชื่อมต่อกับ ERP, Google Sheet และธนาคาร;
- การควบคุมการเข้าถึงการจัดการและการเข้าถึงผู้ให้บริการ
ตัวตนและสิทธิ์
- กลไกการเข้าสู่ระบบ, การล็อคบัญชีและการเปลี่ยนอุปกรณ์;
- หลักการสิทธิ์ขั้นต่ำ;
- เมทริกซ์บทบาทของแรงงาน, ผู้ดูแล, ลูกค้า, ผู้ดูแลระบบ, superadmin;
- รอบการตรวจสอบสิทธิ์;
- บันทึกการกระทำที่สำคัญ
การป้องกันทางเทคนิค
- การเข้ารหัสเมื่อส่งและเมื่อเก็บ;
- การจัดการความลับ/กุญแจ;
- การควบคุมช่องโหว่และการอัปเดต;
- การทดสอบความปลอดภัยอิสระหากมี;
- การสำรองข้อมูล, การกู้คืนและการป้องกันการสูญหายของข้อมูล;
- การเฝ้าระวัง, การแจ้งเตือนและการตอบสนองต่อเหตุการณ์;
- การควบคุมการเปลี่ยนแปลงซอฟต์แวร์
หลักฐานที่ต้องจัดหา
- นโยบายความปลอดภัยข้อมูลที่ได้รับการอนุมัติ;
- ผลการตรวจสอบหรือการทดสอบการเจาะที่ยังมีผล;
- ตัวอย่างบันทึกการตรวจสอบที่ซ่อนข้อมูล;
- บันทึกการฝึกซ้อมการตอบสนอง/การกู้คืน;
- รายการความเสี่ยงที่ยังคงอยู่และแผนการแก้ไข
จำนวนประมาณ 285 ไฟล์การทดสอบเป็นสัญญาณของวินัยทางเทคนิค แต่ ไม่เท่ากับการรับรองความปลอดภัยของข้อมูลหรือการทดสอบการเจาะอิสระ
8. กลุ่ม 6 — ข้อกำหนดการรวมและคุณภาพข้อมูล
เอกสารการรวมควรอธิบาย:
| เนื้อหา | คำถามการประเมิน |
|---|---|
| คีย์การเชื่อมต่อ | บัตรประชาชน, รหัสพนักงานหรือรหัสการบันทึกเวลา? |
| แหล่งที่มา | ERP, ระบบลูกค้า, แอปหรือ Sheet? |
| ความถี่ | เรียลไทม์, ตามตารางหรือด้วยมือ? |
| เวอร์ชัน | เมื่อข้อมูลถูกแก้ไข, เวอร์ชันเก่าถูกเก็บอย่างไร? |
| คุณภาพ | ซ้ำ, ขาด, รูปแบบผิดจัดการอย่างไร? |
| Cut-off | หลังเวลาใดข้อมูลเป็นของรอบถัดไป? |
| ความปลอดภัย | การส่งไฟล์/API, การยืนยันและการเข้ารหัสอย่างไร? |
| การตรวจสอบ | การควบคุมรวมระหว่างแหล่งที่มาและปลายทางคืออะไร? |
ปัจจุบันระบบสามารถรับงานจากแอปแบบเรียลไทม์, Google Sheet ตามรอบ 30 นาทีและ ERP ทรัพยากรบุคคลเวลา 03:00 ทุกวัน นี่คือกำหนดการในโค้ด ไม่ควรเรียกว่า SLA สัญญาหากยังไม่มีคำมั่นสัญญาบริการและกลไกการวัด
9. กลุ่ม 7 — SLA ต้องกำหนดด้วยตัวเลขและจุดวัด
SLA ที่มีประโยชน์ต้องบันทึกให้ครบ:
- ตัวชี้วัด: ความพร้อมใช้งาน, เวลาตอบสนอง, เวลากู้คืน;
- ขอบเขต: แอป, API, การซิงค์หรือการจ่ายเงิน;
- นาฬิกา: เริ่มวัดจากเหตุการณ์ใด;
- ระดับ: P1, P2, P3, P4 ถูกกำหนดอย่างไร;
- ข้อยกเว้น: การบำรุงรักษา, ข้อผิดพลาดของธนาคาร, ข้อผิดพลาดของข้อมูลลูกค้า;
- จุดวัด: บันทึกของฝ่ายใดเป็นแหล่งที่มา;
- รายงาน: ส่งเมื่อใด, ใครรับ;
- มาตรการ: การแก้ไข, RCA, เครดิตบริการหากมี;
- การเปลี่ยนแปลง: กระบวนการแจ้งเตือนการบำรุงรักษาและการปล่อย
ตัวอย่างตาราง SLA ให้ทั้งสองฝ่ายกรอก
| บริการ | ตัวชี้วัด | เป้าหมายอย่างเป็นทางการ | จุดวัด | ข้อยกเว้น |
|---|---|---|---|---|
| การเข้าสู่ระบบ/แอป | ความพร้อมใช้งาน | ต้องการคำมั่นสัญญาจาก NK | การเฝ้าระวัง | การบำรุงรักษาที่ได้แจ้ง |
| การซิงค์งาน | ความล่าช้า | ต้องการคำมั่นสัญญาจาก NK | บันทึกการรับ–การประมวลผล | ไฟล์แหล่งที่มามาช้า |
| คำขอรับเงิน | เวลาดำเนินการ | ต้องการคำมั่นสัญญาจาก NK | บันทึกการทำธุรกรรม | ธนาคาร/การควบคุม |
| เหตุการณ์ P1 | การตอบสนอง/การกู้คืน | ต้องการคำมั่นสัญญาจาก NK | ตั๋ว | ตามสัญญา |
| การตรวจสอบ | เสร็จสิ้น | ต้องการคำมั่นสัญญาจาก NK | บันทึก/รายงาน | ขาดการสรุป |
คำอธิบาย “เกือบจะทันที”, “ตรวจสอบทุก 5 นาที” หรือ “ตรวจสอบ 08:00 T+1” สะท้อนการออกแบบ/การดำเนินงานที่เห็นในโค้ด ไม่ควรเปลี่ยนเป็นความรับผิดชอบในการชดเชยหรือ SLA ที่รับประกันโดยอัตโนมัติ
10. กลุ่ม 8 — การตรวจสอบและการตรวจสอบบัญชี
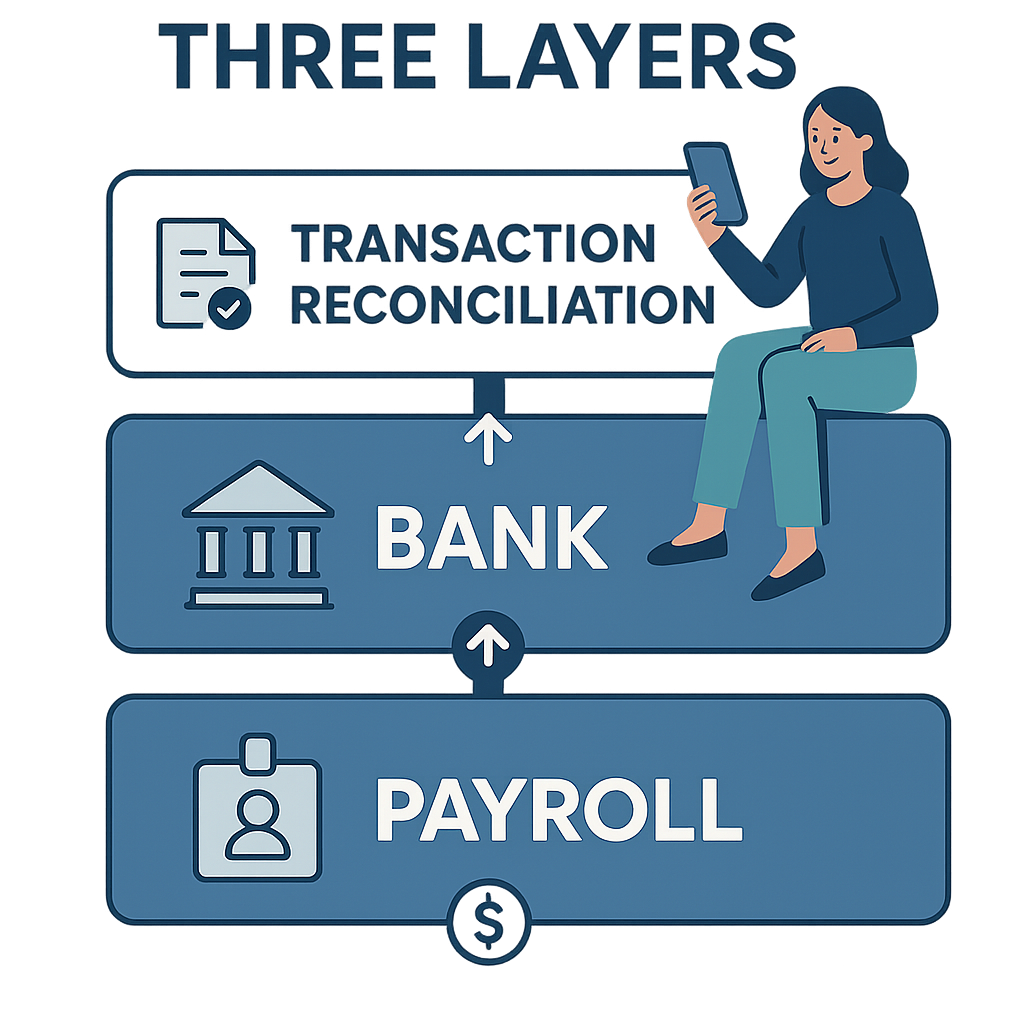
(รายละเอียด: ดู การตรวจสอบการทำธุรกรรมการรับค่าจ้างที่ทำงานแล้วกับเงินเดือนและบัญชี.)
ธุรกิจต้องการการตรวจสอบสามชั้น:
การตรวจสอบการทำธุรกรรม
แต่ละคำขอต้องมีรหัสที่ไม่ซ้ำ, จำนวนเงิน, เวลา, ผู้รับ, สถานะภายใน, สถานะธนาคารและประวัติการตรวจสอบ
การตรวจสอบธนาคาร
ระบบปัจจุบันมีการอ่านสรุปบัญชี VPBank ผ่าน sFTP และตรวจสอบ T+1 เวลา 08:00; จำนวนที่ค้างถูกตรวจสอบตามรอบ การสรุปสถานะการตรวจสอบมีขั้นตอน superadmin เพื่อความปลอดภัยของเงิน
การตรวจสอบเงินเดือน
จำนวนที่จ่ายตามคน/รอบต้องตรงกับจำนวนที่หักลบในการตัดสินใจและใบแจ้งเงินเดือน วันที่ทำงานที่ใช้ในการสร้างเงินต้องถูกทำเครื่องหมายเพื่อไม่ให้รวมในรอบถัดไป
เอกสารต้องมี:
- ตัวอย่างรายงานรายวันและสิ้นรอบ;
- เกณฑ์ความแตกต่างและเกณฑ์การแจ้งเตือน;
- ผู้จัดทำ, ตรวจสอบ, อนุมัติ;
- กระบวนการจัดการธุรกรรมที่ค้าง, ซ้ำ, ผิดคนหรือผิดจำนวน;
- บันทึกการปิดบัญชี;
- ระยะเวลาการเก็บเอกสารและบันทึก;
- วิธีการจัดการจำนวนที่ไม่สามารถกู้คืนได้
11. กลุ่ม 9 — แผนความต่อเนื่องทางธุรกิจและการยุติบริการ
ธุรกิจควรถามก่อนวันที่ระบบเกิดปัญหา:
- เมื่อแอปหยุดทำงาน, งานยังถูกบันทึกที่ไหน?
- เมื่อธนาคารขัดข้อง, มีการเก็บรออย่างปลอดภัยหรือไม่?
- RTO และ RPO อย่างเป็นทางการคือเท่าไหร่?
- ใครมีสิทธิ์เปิดสวิตช์หยุดฉุกเฉิน?
- หลังการกู้คืน, วิธีการตรวจสอบการจ่ายซ้ำคืออะไร?
- มีการฝึกซ้อม BCP/DR เป็นประจำหรือไม่?
- เมื่อหมดสัญญา, ลูกค้ารับข้อมูลกลับในรูปแบบใด?
- บัญชี, โทเค็นและสิทธิ์การเชื่อมต่อถูกยกเลิกเมื่อใด?
- ข้อมูลถูกลบ, ไม่ระบุตัวตนหรือยังคงเก็บตามภาระผูกพันใด?
แผนการยุติที่ชัดเจนไม่ใช่สัญญาณของการขาดความเชื่อมั่น; นั่นคือข้อกำหนดการจัดการปกติสำหรับระบบที่เกี่ยวข้องกับข้อมูลแรงงานและเงิน
12. คำถามที่ใช้ในการประเมิน
- โปรดแสดงการทำธุรกรรมจากงานที่อนุมัติแล้วถึงใบแจ้งเงินเดือน
- โปรดพิสูจน์ว่างานในอนาคตไม่สามารถสร้างจำนวนที่สามารถใช้ได้
- ใครสามารถแก้ไขงานที่อนุมัติแล้วและร่องรอยอยู่ที่ไหน?
- หากการตอบกลับธนาคารไม่ชัดเจน, ระบบทำอะไร?
- ทำอย่างไรเพื่อป้องกันการส่งคำขอซ้ำ?
- บัญชีแรงงานได้รับการยืนยันเจ้าของอย่างไร?
- ใครเก็บกุญแจธนาคารและแอปสามารถเข้าถึงโดยตรงได้หรือไม่?
- ข้อมูลส่วนบุคคลใดที่ถูกเก็บและเก็บไว้นานเท่าไหร่?
- ผู้ให้บริการย่อยใดสามารถเข้าถึงข้อมูลได้?
- SLA ใดที่ได้ลงนาม, ตัวชี้วัดใดที่เป็นคำอธิบายทางเทคนิค?
- การทำธุรกรรมทั้งหมดตรงกับเงินเดือนด้วยรายงานใด?
- หากแรงงานลาออกหลังจากรับเงิน, ใครจัดการ?
- หากข้อมูลงานแหล่งถูกแก้ไข, ระบบแจ้งเตือนอย่างไร?
- เมื่อยุติสัญญา, ข้อมูลและสิทธิ์การเข้าถึงถูกจัดการอย่างไร?
13. คะแนนการประเมินที่แนะนำ
| กลุ่ม | น้ำหนักที่แนะนำ | เงื่อนไขการตัดออก |
|---|---|---|
| กฎหมายและสัญญา | 20% | ไม่สามารถอธิบายลักษณะ/การหักลบได้ |
| ข้อมูลส่วนบุคคล | 20% | ไม่สามารถระบุบทบาทและวัตถุประสงค์ได้ |
| ความปลอดภัย | 20% | ไม่มีการแบ่งสิทธิ์/บันทึก/การตอบสนอง |
| กระแสเงิน | 15% | ไม่สามารถควบคุมการทำธุรกรรมซ้ำ/ค้างได้ |
| การรวม | 10% | ไม่มีคีย์การเชื่อมต่อและแหล่งที่มาที่ถูกต้อง |
| SLA/การดำเนินงาน | 10% | ไม่มีผู้ติดต่อและการแบ่งระดับเหตุการณ์ |
| การยุติบริการ | 5% | ไม่มีกลไกการคืน/ลบข้อมูล |
น้ำหนักเป็นเพียงตัวอย่าง ธุรกิจสามารถเพิ่มน้ำหนักความปลอดภัยหรือความต่อเนื่องทางธุรกิจตามนโยบายภายใน
14. สัญญาณเตือนเมื่อประเมินผู้ให้บริการการรับค่าจ้างที่ทำงานแล้ว
- เรียกจำนวนเงินว่า “ไม่ใช่การกู้ยืม” แต่ไม่มีการวิเคราะห์ทางกฎหมาย;
- สัญญาว่าจะโอนเงิน 100% ทันทีในทุกกรณี;
- ไม่อธิบายการทำธุรกรรมที่สถานะไม่ชัดเจน;
- ไม่ให้ลูกค้าเห็นประวัติการแก้ไขงาน;
- ใช้บัญชีรับเงินที่ไม่ยืนยันเจ้าของ;
- เก็บ GPS/ภาพถ่ายแต่ไม่บอกวัตถุประสงค์และระยะเวลาการเก็บ;
- ใช้การรับรองของธนาคารเป็นการรับรองสำหรับแอปพลิเคชันทั้งหมด;
- ใช้จำนวนการทดสอบภายในแทนการทดสอบการเจาะ/การรับรอง;
- เรียกตารางการทำงานทางเทคนิคว่า SLA;
- ไม่มีรายงานการเชื่อมโยงการทำธุรกรรมกับเงินเดือน;
- ไม่มีขั้นตอนการยุติบริการ
15. คำถามที่พบบ่อย
การสาธิตที่ทำงานได้เพียงพอสำหรับการอนุมัติหรือไม่?
ไม่ การสาธิตเพียงพิสูจน์กระบวนการอินเทอร์เฟซ ธุรกิจยังต้องประเมินกฎหมาย, ข้อมูล, ความปลอดภัย, เงิน, การรวม, การดำเนินงานและการตรวจสอบ
การรวมธนาคารหมายความว่าระบบได้รับการรับรองจากธนาคารหรือไม่?
ไม่ควรสรุปเช่นนั้น ควรขอชื่อข้อตกลงที่ถูกต้อง, ขอบเขตการรวมและหลักฐานที่อนุญาตให้เผยแพร่
ความถี่การซิงค์ในโค้ดคือ SLA หรือไม่?
ไม่ ตารางการทำงานทางเทคนิคบอกว่าระบบคาดว่าจะทำงานเมื่อเงื่อนไขปกติ; SLA คือคำมั่นสัญญาที่มีขอบเขต, วิธีการวัด, ข้อยกเว้นและความรับผิดชอบที่ชัดเจน
จำเป็นต้องตรวจสอบกฎหมายการปกป้องข้อมูลใหม่หรือไม่?
ใช่ พระราชบัญญัติการปกป้องข้อมูลส่วนบุคคล 91/2025/QH15 และพระราชกฤษฎีกา 356/2025/NĐ-CP มีผลบังคับใช้ตั้งแต่ 01/01/2026 เอกสารต้องได้รับการตรวจสอบจากฝ่ายกฎหมาย/DPO ตามข้อกำหนดปัจจุบัน
ควรทดสอบนำร่องก่อนหรือเสร็จสิ้นเอกสารทั้งหมดก่อน?
เงื่อนไขพื้นฐานเกี่ยวกับกฎหมาย, ข้อมูล, ความปลอดภัยและกระแสเงินต้องบรรลุก่อนการทดสอบนำร่อง SLA ที่เหมาะสมหรือรายงานขยายบางอย่างสามารถเสร็จสิ้นตามขอบเขตการทดสอบ แต่ต้องบันทึกไว้อย่างชัดเจนและไม่ลดการควบคุมหลัก
16. สรุป
การประเมินการรับค่าจ้างที่ทำงานแล้วที่ดีไม่ใช่การสร้างขั้นตอนเพิ่มเติม แต่เป็นการทำให้ชัดเจนถึงความรับผิดชอบแต่ละฝ่ายก่อนที่ข้อมูลจริงและเงินจริงจะผ่านระบบ ธุรกิจควรขอหลักฐานสำหรับทั้งห่วงโซ่: บุคคลที่ถูกต้อง, งานที่ถูกต้อง, สิทธิ์ที่ถูกต้อง, จำนวนเงินที่ถูกต้อง, บัญชีที่ถูกต้อง, สถานะที่ถูกต้องและรอบเงินเดือนที่ถูกต้อง สิ่งที่ยังไม่มีเอกสารอย่างเป็นทางการต้องบันทึกเป็นช่องว่างที่ต้องปิด ไม่ควรแทนที่ด้วยคำสัญญาการขาย
แหล่งข้อมูลกฎหมายอย่างเป็นทางการ
- พระราชบัญญัติการปกป้องข้อมูลส่วนบุคคลหมายเลข 91/2025/QH15 — ออกเมื่อวันที่ 26/06/2025, มีผลบังคับใช้ตั้งแต่ 01/01/2026
- พระราชกฤษฎีกา 356/2025/NĐ-CP — กำหนดรายละเอียดบางประการและมาตรการในการดำเนินการพระราชบัญญัติการปกป้องข้อมูลส่วนบุคคล, มีผลบังคับใช้ตั้งแต่ 01/01/2026
- พระราชกฤษฎีกา 330/2026/NĐ-CP — การลงโทษทางปกครองในด้านความปลอดภัยทางไซเบอร์และการปกป้องข้อมูลส่วนบุคคล, มีผลบังคับใช้ตั้งแต่ 19/08/2026
---
ผู้เขียน: Nguyen Minh Khang — Chuyên viên ban chiến lược, Nhan Kiet Manpower Supply Co., Ltd.
ให้คำปรึกษาโซลูชันการรับค่าจ้างที่ทำงานแล้วสำหรับธุรกิจ: Hotline 0937.022.655 · Email info@nhankiet.vn · การรับค่าจ้างที่ทำงานแล้วสำหรับธุรกิจ