
Dossier d'évaluation de l'accès au salaire déjà gagné : aspects juridiques, sécurité, SLA et réconciliation
Dossier que les entreprises doivent demander lors de l'évaluation de l'accès au salaire déjà gagné : aspects juridiques, sécurité, SLA et réconciliation
Lors de l'évaluation de l'accès au salaire déjà gagné, les entreprises ne devraient pas se contenter de demander "l'argent arrive-t-il rapidement ?" Le dossier minimal doit prouver la nature de la transaction, les bases de traitement des données, les droits d'accès, le mécanisme de paiement, la réconciliation de la paie, la gestion des incidents et les responsabilités de chaque partie. Plus le dossier est clair avant le pilote, plus les risques opérationnels et les litiges sont faibles.
> En bref : Un dossier d'accès au salaire déjà gagné suffisant pour l'évaluation devrait comporter huit groupes : entité juridique–contrat ; avis juridique ; description des flux financiers ; protection des données personnelles ; sécurité de l'information ; spécifications d'intégration ; SLA/opérations ; et réconciliation–audit. Les documents marketing ou les démonstrations ne peuvent pas remplacer ces dossiers.
> Avertissement : Nguyen Minh Khang — Chuyên viên ban chiến lược, une certification de sécurité ou un engagement SLA de Nhân Kiệt. Seuls les documents officiellement signés/approuvés ont une valeur d'application.
1. Pourquoi évaluer l'accès au salaire déjà gagné comme une chaîne, et non comme une application ?
(Critères et barème : voir Liste de contrôle pour choisir un fournisseur d'accès au salaire déjà gagné et Critères d'évaluation des fournisseurs d'accès au salaire déjà gagné par les entreprises.)
Une demande de paiement passe par plusieurs maillons :
- dossier de travail confirmant la bonne personne ;
- données de travail confirmant la tâche accomplie ;
- personne autorisée à approuver le travail ;
- serveur calculant le montant disponible ;
- travailleur confirmant la demande ;
- service de paiement envoyant l'ordre à la banque ;
- statut de la transaction vérifié ;
- montant reçu déduit de la paie ;
- bulletin de paie et registre de réconciliation conservant une trace.
Si les entreprises évaluent uniquement l'interface de l'application, elles passent à côté du plus grand risque : les données d'entrée, les droits d'approbation, le transfert d'argent et la réconciliation.
2. Matrice de dossier d'évaluation globale
| Groupe de dossier | Documents à demander | Responsable de l'évaluation |
|---|---|---|
| Entité juridique | Enregistrement de l'entreprise, autorité de signature, contrat | Juridique/Achats |
| Modèle juridique | Nature de l'accès au salaire déjà gagné, conditions avec les travailleurs, mécanisme de déduction | Juridique/RH |
| Flux financiers | Source de paiement, banque, statut de la transaction | Finances/Comptabilité |
| Données personnelles | Rôles des parties, objectifs, consentement/notification, stockage | DPO/Juridique |
| Sécurité | Architecture, délégation, cryptage, journalisation, réponse aux incidents | IT/Sécurité de l'information |
| Intégration | Dictionnaire de données, API/fichier, fréquence, réconciliation | IT/HRIS |
| SLA | Disponibilité, réponse, traitement, RTO/RPO, maintenance | IT/Achats |
| Réconciliation | Rapport de transaction, T+1, paie, exceptions | Paie/Comptabilité |
| Continuité des affaires | BCP/DR, point de contact, exercices | IT/Risques |
| Sortie de service | Exportation de données, suppression/restitution de données, fin d'accès | Juridique/IT |
3. Groupe 1 — Dossier de l'entité juridique et autorité
Les entreprises devraient demander :
- certificat d'enregistrement de l'entreprise et secteurs d'activité concernés ;
- informations sur l'entité juridique signant le contrat ;
- procuration si le signataire n'est pas le représentant légal ;
- schéma des parties impliquées : Nguyen Minh Khang — Chuyên viên ban chiến lược, Nhân Kiệt, banque et fournisseur tiers ;
- conditions d'utilisation pour les travailleurs ;
- politique tarifaire et partie supportant les coûts ;
- processus de réception et de traitement des plaintes ;
- liste des documents contractuels et ordre de priorité en cas de conflit.
Il ne faut pas accepter que le site web dise une chose, l'application affiche une autre et le contrat stipule encore autre chose.
4. Groupe 2 — Mémo juridique sur l'accès au salaire déjà gagné
Le mémo doit répondre au minimum :
- Quelle est la nature du montant reçu par le travailleur ?
- Pourquoi seuls les travaux effectués et approuvés sont-ils éligibles ?
- Quelle est la base pour déduire le montant reçu du salaire ?
- Quelles informations sont communiquées et confirmées par le travailleur ?
- Le modèle génère-t-il des intérêts, des frais ou des obligations de crédit ?
- Qui supporte le risque si le travail est réduit après le paiement ?
- Comment gérer un départ en cours de période ?
- Comment les responsabilités du client et de Nhân Kiệt sont-elles réparties ?
Par conception, l'accès au salaire déjà gagné ne permet aux travailleurs d'accéder qu'à la valeur des travaux effectués et approuvés ; les travaux non finalisés et futurs sont bloqués. Le flux en cours ne génère pas d'intérêts/frais pour le travailleur et le montant reçu est déduit du salaire. Cependant, les spécifications techniques ne créent pas automatiquement de conclusions juridiques. Nhân Kiệt doit avoir un avis juridique officiel pour le modèle, le contrat et la communication publique.
Lors de la publication, il est nécessaire de se référer et d'être examiné par le service juridique conformément au Code du travail 2019 et aux textes d'application en vigueur. Il ne faut pas utiliser l'article 101 comme une "certification de légalité de l'accès au salaire déjà gagné" sans une analyse complète de la portée de l'article et de la structure contractuelle.
5. Groupe 3 — Schéma des flux financiers
(Voir aussi : Qui fournit les fonds pour l'accès au salaire déjà gagné ?.)
Le dossier doit comporter un schéma précisant :
- à quelle entité juridique appartient le compte source ;
- conditions de création de la demande de paiement ;
- qui peut activer/désactiver le paiement automatique ;
- quelle est la banque réceptrice et comment le titulaire du compte est-il authentifié ;
- où est généré le code de transaction unique ;
- quand le statut est-il considéré comme payé ;
- comment les transactions en attente/échouées/remboursées sont-elles traitées ;
- quand la réconciliation bancaire est-elle effectuée ;
- par quel champ de données le montant reçu est-il intégré à la paie.
Avec le système actuel, l'argent est transféré du compte dédié de Nhân Kiệt chez VPBank via un service de paiement au compte VPBank au nom du travailleur. Le système vérifie le nom du titulaire du compte, utilise un code de transaction stable, verrouille lors du paiement et ne reconnaît le paiement que lorsque la réponse est valide. Les statuts incertains sont maintenus en attente plutôt que supposés échoués.
La source de financement derrière le compte dédié et la responsabilité de financement sont des données commerciales que Nhân Kiệt doit confirmer par écrit.
6. Groupe 4 — Dossier de protection des données personnelles
(Cadre complet : voir Sécurité des données et confidentialité lors du déploiement de l'accès au salaire déjà gagné.)
À partir du 01/01/2026, la Loi sur la protection des données personnelles n° 91/2025/QH15 entre en vigueur ; le Décret 356/2025/NĐ-CP précise certaines dispositions et mesures d'application. Les entreprises doivent mettre à jour le dossier conformément au cadre juridique en vigueur, plutôt que de se fier à un modèle établi avant 2026.
La liste d'évaluation devrait inclure :
- rôle de chaque partie dans le traitement des données ;
- liste des données : carte d'identité, photo, localisation, appareil, pointage, compte bancaire, salaire ;
- objectif et base de traitement pour chaque champ ;
- contenu de la notification/consentement lorsque la loi l'exige ;
- durée de stockage et critères de suppression ;
- droits du sujet des données et canal de mise en œuvre ;
- sous-traitants et partage des données ;
- lieu de stockage, flux de transmission et transfert de données à l'étranger le cas échéant ;
- évaluation d'impact et dossier connexe selon les exigences légales ;
- processus de notification et de gestion des violations de données ;
- règles d'utilisation des selfies, GPS et anti-fake-GPS ;
- processus de restitution/suppression des données lors de la fin du service.
Il ne faut pas collecter le GPS en continu si l'objectif est uniquement de confirmer un événement de pointage. Le principe de bonne pratique est de collecter les données nécessaires, au bon moment, pour le bon objectif notifié.
7. Groupe 5 — Dossier de sécurité de l'information
Les entreprises devraient demander des preuves plutôt que de simplement recevoir la réponse "le système est sécurisé" :
Architecture et séparation
- schéma des environnements de développement, de test et d'exploitation ;
- séparation de l'application avec le service de gestion des clés bancaires ;
- flux de connexion vers ERP, Google Sheet et banque ;
- contrôle d'accès administratif et accès fournisseur.
Identité et droits
- mécanisme de connexion, verrouillage de compte et changement d'appareil ;
- principe de droits minimaux ;
- matrice des rôles des travailleurs, superviseurs, clients, administrateurs, superadministrateurs ;
- cycle de révision des droits ;
- journal des actions sensibles.
Protection technique
- cryptage lors de la transmission et du stockage ;
- gestion des secrets/clés ;
- contrôle des vulnérabilités et mises à jour ;
- tests de sécurité indépendants si disponibles ;
- sauvegarde, récupération et prévention de la perte de données ;
- surveillance, alerte et réponse aux incidents ;
- contrôle des modifications logicielles.
Preuves à fournir
- politique de sécurité de l'information approuvée ;
- résultats de révision ou de test de pénétration en cours de validité ;
- modèle de journal d'audit avec données masquées ;
- procès-verbal d'exercice de réponse/récupération ;
- liste des risques existants et plan de remédiation.
Le chiffre d'environ 285 fichiers de test est un signal de discipline technique, mais ne correspond pas à une certification de sécurité de l'information ou à un test de pénétration indépendant.
8. Groupe 6 — Spécifications d'intégration et qualité des données
Le dossier d'intégration doit décrire :
| Contenu | Questions d'évaluation |
|---|---|
| Clé de liaison | Carte d'identité, code employé ou code de pointage ? |
| Source de référence | ERP, système client, application ou feuille ? |
| Fréquence | Temps réel, programmé ou manuel ? |
| Version | Comment la version précédente est-elle conservée lors de la modification des données ? |
| Qualité | Comment gérer les doublons, les manques, les erreurs de format ? |
| Cut-off | Après quelle heure les données appartiennent-elles à la période suivante ? |
| Sécurité | Comment sont transmises les fichiers/API, authentifiées et cryptées ? |
| Réconciliation | Quel est le contrôle total entre la source et la destination ? |
Actuellement, le système peut recevoir des données de travail de l'application en temps réel, de Google Sheet toutes les 30 minutes et de l'ERP RH à 03:00 chaque jour. C'est un calendrier dans le code, il ne doit pas être appelé SLA contractuel s'il n'y a pas d'engagement de service et de mécanisme de mesure.
9. Groupe 7 — Le SLA doit être défini par des chiffres et des points de mesure
Un SLA utile doit inclure :
- indicateur : disponibilité, temps de réponse, temps de récupération ;
- portée : application, API, synchronisation ou paiement ;
- horloge : à partir de quel événement commence la mesure ;
- niveau : comment sont définis P1, P2, P3, P4 ;
- exclusions : maintenance, erreur bancaire, erreur de données client ;
- point de mesure : quel journal est la source de référence ;
- rapport : quand est-il envoyé, à qui ;
- mesures : remédiation, RCA, crédit de service si applicable ;
- changement : processus de notification de maintenance et de publication.
Modèle de tableau SLA à remplir par les deux parties
| Service | Indicateur | Objectif officiel | Point de mesure | Exclusions |
|---|---|---|---|---|
| Connexion/application | Disponibilité | Besoin d'engagement de NK | Surveillance | Maintenance notifiée |
| Synchronisation des travaux | Latence | Besoin d'engagement de NK | Journal de réception–traitement | Fichier source en retard |
| Demande de paiement | Temps de traitement | Besoin d'engagement de NK | Journal de transaction | Banque/contrôle |
| Incident P1 | Réponse/récupération | Besoin d'engagement de NK | Ticket | Selon contrat |
| Réconciliation | Achèvement | Besoin d'engagement de NK | Procès-verbal/rapport | Manque de relevé |
Les descriptions "presque instantané", "vérification toutes les 5 minutes" ou "réconciliation à 08:00 T+1" reflètent la conception/opération actuelle visible dans le code. Elles ne doivent pas être automatiquement converties en obligation d'indemnisation ou en SLA garanti.
10. Groupe 8 — Réconciliation et audit
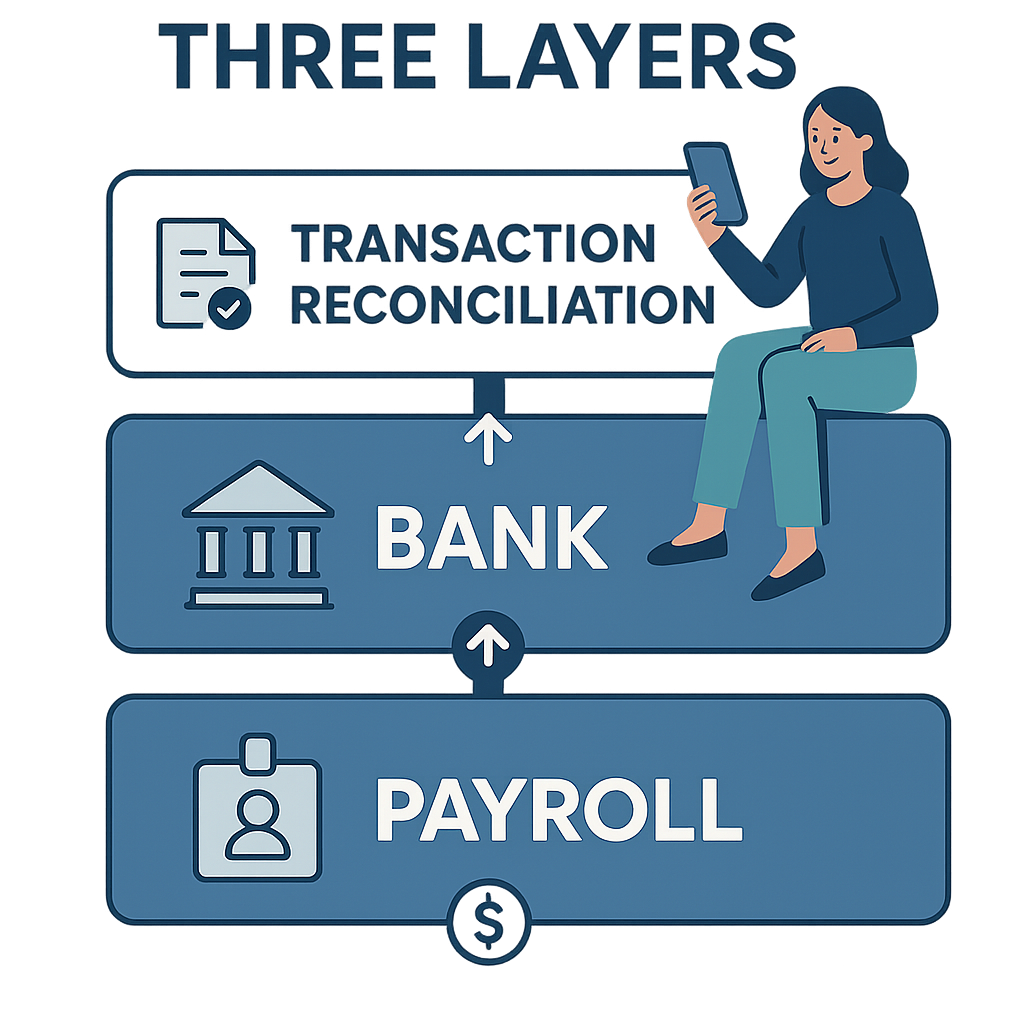
(Détails : voir Réconciliation des transactions d'accès au salaire déjà gagné avec la paie et la comptabilité.)
Les entreprises doivent demander trois niveaux de réconciliation :
Réconciliation des transactions
Chaque demande doit avoir un code unique, un montant, un moment, un destinataire, un statut interne, un statut bancaire et un historique de vérification.
Réconciliation bancaire
Le système actuel dispose d'un flux de lecture des relevés VPBank via sFTP et de réconciliation T+1 à 08:00 ; les montants en attente sont vérifiés périodiquement. La clôture du statut de réconciliation a une étape superadministrateur pour garantir la sécurité des fonds.
Réconciliation de la paie
Le total des montants payés par personne/période doit correspondre au montant déduit sur le règlement et le bulletin de paie. Les jours de travail utilisés pour générer le montant doivent être marqués pour ne pas être cumulés à la période suivante.
Le dossier doit inclure :
- modèle de rapport journalier et de fin de période ;
- critères de divergence et seuil d'alerte ;
- personne préparant, vérifiant, approuvant ;
- processus pour les transactions en attente, en double, incorrectes ou erronées ;
- procès-verbal de clôture ;
- durée de conservation des documents et journaux ;
- comment gérer les montants non récupérables.
11. Groupe 9 — Plan de continuité des affaires et sortie de service
Les entreprises devraient poser des questions avant que le système ne rencontre un incident :
- Lorsque l'application cesse de fonctionner, où le travail est-il encore enregistré ?
- En cas d'interruption bancaire, y a-t-il une attente sécurisée ?
- Quels sont les RTO et RPO officiels ?
- Qui a le droit d'activer l'interrupteur d'arrêt d'urgence ?
- Après la récupération, comment détecter les paiements en double ?
- Y a-t-il des exercices BCP/DR réguliers ?
- À la fin du contrat, dans quel format le client reçoit-il les données ?
- Quand les comptes, tokens et droits de connexion sont-ils révoqués ?
- Les données sont-elles supprimées, anonymisées ou conservées selon quelle obligation ?
Un plan de sortie clair n'est pas un signe de manque de confiance ; c'est une exigence de gestion normale pour un système impliquant des données de travail et d'argent.
12. Questions à poser lors de l'évaluation
- Veuillez démontrer une transaction du travail approuvé au bulletin de paie.
- Veuillez prouver que le travail futur ne peut pas générer de montant disponible.
- Qui peut modifier le travail approuvé et où est la trace ?
- Si la réponse bancaire est incertaine, que fait le système ?
- Comment empêcher la répétition de la même demande ?
- Comment le compte du travailleur est-il authentifié comme titulaire légitime ?
- Qui détient les clés bancaires et l'application a-t-elle un accès direct ?
- Quelles données personnelles sont collectées et combien de temps sont-elles conservées ?
- Quel fournisseur tiers peut accéder aux données ?
- Quel SLA a été signé, quel indicateur est une description technique ?
- Quel rapport relie les transactions à la paie ?
- Si le travailleur quitte après avoir reçu l'argent, qui gère cela ?
- Si les données sources de travail sont modifiées, comment le système alerte-t-il ?
- Lors de la résiliation du contrat, comment les données et les droits d'accès sont-ils gérés ?
13. Barème d'évaluation suggéré
| Groupe | Poids suggéré | Condition d'élimination |
|---|---|---|
| Juridique et contrat | 20% | Impossible d'expliquer la nature/déduction |
| Données personnelles | 20% | Impossible de déterminer le rôle et l'objectif |
| Sécurité | 20% | Pas de délégation/journalisation/réponse aux incidents |
| Flux financiers | 15% | Pas de contrôle des transactions en double/en attente |
| Intégration | 10% | Pas de clé de liaison et source de référence |
| SLA/opérations | 10% | Pas de point de contact et de hiérarchisation des incidents |
| Sortie de service | 5% | Pas de mécanisme de restitution/suppression des données |
Le poids est un exemple. Les entreprises peuvent augmenter le poids de la sécurité ou de la continuité des affaires selon leur politique interne.
14. Signes d'alerte lors de l'évaluation d'un fournisseur d'accès au salaire déjà gagné
- appeler le montant "non un prêt" sans analyse juridique ;
- promettre un transfert d'argent à 100% instantané dans tous les cas ;
- ne pas expliquer les transactions au statut incertain ;
- ne pas permettre au client de voir l'historique des modifications de travail ;
- utiliser un compte de réception d'argent non authentifié comme titulaire légitime ;
- collecter GPS/photo sans indiquer l'objectif et la durée de conservation ;
- utiliser la certification bancaire comme certification pour toute l'application ;
- utiliser le nombre de tests internes à la place de tests de pénétration/certification ;
- appeler le calendrier technique un SLA ;
- ne pas avoir de rapport reliant les transactions à la paie ;
- ne pas avoir de processus de résiliation de service.
15. Questions fréquentes
Une démonstration fonctionnelle suffit-elle pour l'approbation ?
Non. Une démonstration ne prouve qu'un flux d'interface. Les entreprises doivent également évaluer les aspects juridiques, les données, la sécurité, les finances, l'intégration, les opérations et la réconciliation.
L'intégration bancaire signifie-t-elle que le système est certifié par la banque ?
Il ne faut pas en déduire cela. Il est nécessaire de demander le nom exact de l'accord, la portée de l'intégration et la preuve de l'autorisation de publication.
La fréquence de synchronisation dans le code est-elle un SLA ?
Non. Le calendrier technique indique quand le système est prévu pour fonctionner dans des conditions normales ; le SLA est un engagement avec une portée, une méthode de mesure, des exclusions et des responsabilités claires.
Faut-il vérifier la nouvelle législation sur la protection des données ?
Oui. La Loi sur la protection des données personnelles 91/2025/QH15 et le Décret 356/2025/NĐ-CP entrent en vigueur le 01/01/2026. Le dossier doit être examiné par le service juridique/DPO conformément à la réglementation en vigueur.
Faut-il piloter avant ou après avoir complété tous les dossiers ?
Les conditions de base concernant les aspects juridiques, les données, la sécurité et les flux financiers doivent être remplies avant le pilote. Certains SLA optimaux ou rapports étendus peuvent être finalisés selon la portée du test, mais doivent être clairement indiqués et ne pas réduire le contrôle fondamental.
16. Conclusion
Une bonne évaluation de l'accès au salaire déjà gagné ne consiste pas à créer des procédures supplémentaires, mais à clarifier chaque responsabilité avant que les données réelles et l'argent réel ne traversent le système. Les entreprises devraient exiger des preuves pour toute la chaîne : bonne personne, bon travail, bons droits, bon montant, bon compte, bon statut et bonne période de paie. Ce qui n'a pas de documentation officielle doit être noté comme un vide à combler, et non remplacé par des promesses commerciales.
Sources juridiques officielles de référence
- Loi sur la protection des données personnelles n° 91/2025/QH15 — promulguée le 26/06/2025, en vigueur à partir du 01/01/2026.
- Décret 356/2025/NĐ-CP — précisant certaines dispositions et mesures d'application de la Loi sur la protection des données personnelles, en vigueur à partir du 01/01/2026.
- Décret 330/2026/NĐ-CP — sanctionnant les violations administratives dans le domaine de la cybersécurité et de la protection des données personnelles, en vigueur à partir du 19/08/2026.
---
Auteur : Nguyen Minh Khang — Chuyên viên ban chiến lược, Nhan Kiet Manpower Supply Co., Ltd.
Conseil sur la solution d'accès au salaire déjà gagné pour les entreprises : Hotline 0937.022.655 · Email info@nhankiet.vn · Accès au salaire déjà gagné pour les entreprises