
Carte des données personnelles et évaluation d'impact (DPIA) pour l'accès au salaire déjà gagné
Carte des données personnelles dans l'accès au salaire déjà gagné : checklist d'évaluation d'impact et contrôle du cycle de vie
Un système d'accès au salaire déjà gagné ne traite pas seulement des montants. Pour identifier la bonne personne et la bonne partie du revenu accessible, le système peut utiliser des cartes d'identité, des photos, des positions, des appareils, des calendriers de travail, des tarifs, des comptes bancaires, des transactions et des bulletins de salaire. Par conséquent, la protection des données doit être conçue dès la collecte jusqu'à la suppression, et ne pas s'arrêter à l'écran de consentement.
> En bref : Les entreprises doivent cartographier quelles données → d'où elles proviennent → à quoi elles servent → qui peut les voir → à qui elles sont envoyées → combien de temps elles sont conservées → comment elles sont supprimées. Ensuite, évaluer les risques et choisir les contrôles.
> Avertissement : Il s'agit d'un cadre de gouvernance et de contenu de référence, pas d'un dossier d'évaluation d'impact complet ni d'un avis juridique. Les rôles juridiques, les bases de traitement, les dossiers et les obligations spécifiques doivent être déterminés conformément à la Loi sur la protection des données personnelles, aux textes d'orientation et aux activités réelles.
1. Pourquoi l'accès au salaire déjà gagné nécessite-t-il une carte des données spécifique ?
Les systèmes RH classiques disposent déjà des données des employés. L'accès au salaire déjà gagné ajoute deux éléments sensibles à l'opération : le droit de recevoir de l'argent pour le travail effectué et les transactions de paiement avant la période de paie. Une erreur d'association de carte d'identité, de code de pointage ou de compte bancaire peut simultanément entraîner :
- la divulgation de données personnelles ;
- l'affichage incorrect des revenus ;
- le calcul erroné du montant disponible ;
- le transfert d'argent à la mauvaise personne ;
- la clôture incorrecte de la paie ;
- des difficultés à résoudre les plaintes et à prouver la responsabilité.
La carte des données aide les entreprises à voir l'ensemble de la chaîne plutôt que de vérifier chaque application individuellement.
2. Cadre juridique à mettre à jour au moment de la publication
(Cadre de sécurité : voir Sécurité des données et vie privée lors de la mise en œuvre de l'accès au salaire déjà gagné.)
À la date de mise à jour de l'article, deux documents officiels doivent être inclus dans la liste de vérification :
- Loi sur la protection des données personnelles n° 91/2025/QH15, promulguée le 26/06/2025 et en vigueur à partir du 01/01/2026 ;
- Décret 356/2025/NĐ-CP, promulgué le 31/12/2025, en vigueur à partir du 01/01/2026, précisant certaines dispositions et mesures d'application de la Loi.
Les entreprises doivent également examiner les réglementations relatives au travail, aux transactions électroniques, à la sécurité/sûreté informatique, aux banques-paiements, aux impôts, à la comptabilité et à l'archivage selon le modèle.
Il ne faut pas copier les dossiers d'un autre projet : les objectifs, les données, les destinataires et l'infrastructure de l'accès au salaire déjà gagné peuvent être différents.
3. Carte des 10 groupes de données dans l'accès au salaire déjà gagné
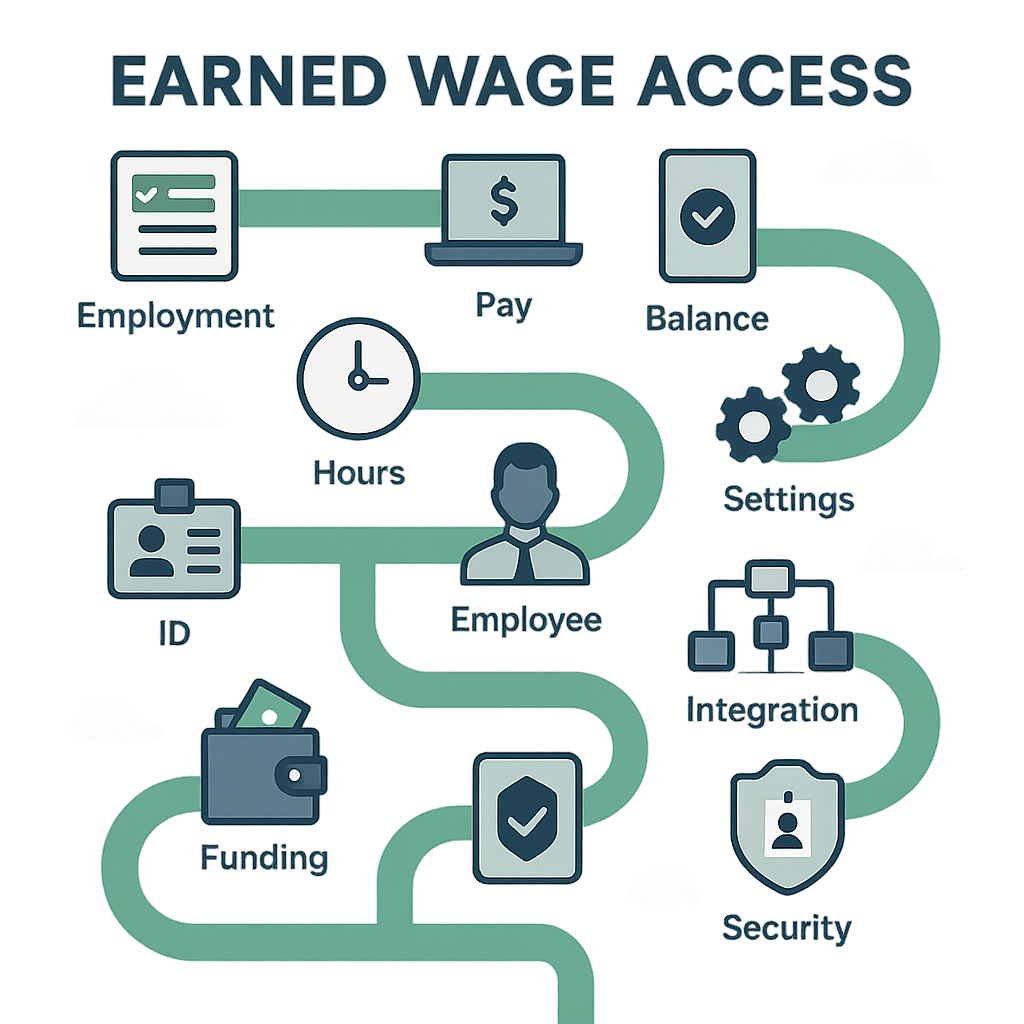
| Groupe | Exemple de données | Objectif métier possible | Risque principal |
|---|---|---|---|
| Ressources humaines | Nom, code employé, statut de travail | Déterminer l'éligibilité | Utilisation par une personne en congé |
| Identification | Carte d'identité, photo de documents, résultat OCR | Correspondance correcte | Usurpation d'identité, divulgation de documents |
| Contact | Téléphone, email | Connexion, notification, support | Compte piraté, spam |
| Appareil | ID appareil, session de connexion | Empêcher l'utilisation par d'autres, sécurité | Suivi excessif, verrouillage erroné |
| Pointage | Heure d'entrée/sortie, équipe, code de travail | Confirmation du travail effectué | Erreur de pointage, source incorrecte |
| Position/image | GPS, selfie, photo horodatée | Vérification du pointage | Atteinte à la vie privée, divulgation de position |
| Revenu | Tarif, nombre de jours, réserve, montant disponible | Calcul du droit de réception | Divulgation de salaire, erreur de calcul |
| Banque | Numéro de compte, nom du titulaire | Vérification et paiement | Transfert incorrect, fraude |
| Transaction | Montant, heure, statut, code de commande | Paiement, suivi, rapprochement | Double paiement, déduction de la situation financière |
| Paie/réclamations | Bulletin de salaire, déductions, ticket | Clôture et support | Divulgation d'informations, erreur de période |
La liste réelle doit être extraite de la base de données, des API, des journaux, des fichiers d'import/export et des fournisseurs ; elle ne doit pas se baser uniquement sur l'interface utilisateur.
4. Cycle de vie des données dans l'accès au salaire déjà gagné
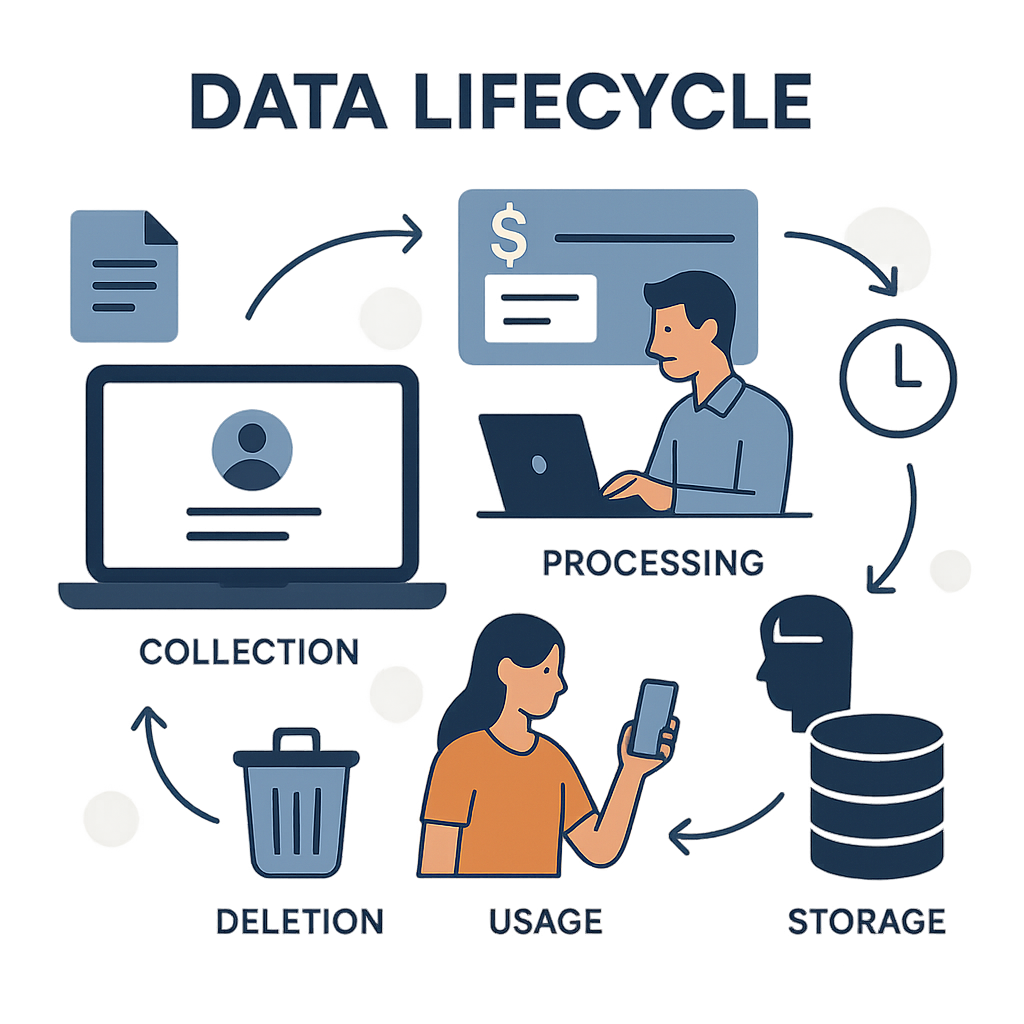
Étape 1 — Synchronisation des dossiers du personnel
L'ERP fournit la liste des employés, des clients, des dates d'entrée/sortie et des relations de gestion selon le calendrier technique actuel. La carte d'identité joue le rôle de clé d'identification ; company_id et le code de pointage relient la personne au client.
Contrôles nécessaires : liste des champs, source autorisée, traitement des enregistrements en double, verrouillage des personnes en congé et journal de synchronisation.
Étape 2 — Identification et liaison de l'appareil
Les employés fournissent une photo de leur carte d'identité ; le système utilise l'OCR pour faire correspondre les informations et applique le principe une personne-un appareil dans le flux actuel.
Clarifications nécessaires : objectif de chaque photo, lieu de stockage, durée, personnes autorisées à voir, processus de changement d'appareil et traitement des erreurs OCR.
Étape 3 — Enregistrement du pointage
Les données peuvent provenir de l'application, de Google Sheet du client ou de l'ERP. L'application prend en charge le selfie/GPS, la géofence, le QR, le beacon, le WiFi et le chronométrage d'entrée/sortie.
Principe de minimisation : le client ne doit activer que les méthodes et champs de données nécessaires à l'objectif de pointage identifié.
Étape 4 — Validation et correction du pointage
Le client ou le superviseur a le droit d'approuver/refuser. La correction d'un pointage approuvé remet l'enregistrement en attente d'approbation et enregistre l'historique avant/après.
Contrôles : autorisations par client, journal non modifiable à volonté, avertissement de changement et cycle de révision des droits.
Étape 5 — Calcul du montant disponible
Le serveur calcule à partir du pointage approuvé, du tarif, du montant déjà reçu et de la réserve ; applique les limites, arrondit.
Transparence nécessaire : quelles données influencent la décision, raison du montant nul/changement, canal de réclamation et droit de modifier les données sources.
Étape 6 — Vérification du compte de réception
Le flux standard vérifie le nom du compte VPBank, compare le nom et verrouille le numéro de compte après vérification.
Contrôles : masquer le numéro de compte à l'écran/journal, droit de déverrouillage/changement de compte, conservation des preuves de vérification et gestion des fournisseurs de requêtes.
Étape 7 — Création et traitement des transactions
Le système enregistre le montant, le code de transaction, l'heure, la réponse et le statut. Le service de paiement conserve la clé bancaire séparée de l'application métier.
Contrôles : code anti-duplication, limitation des journaux contenant des données complètes, autorisation de verrouillage/secrète et maintien en attente lorsque le statut est incertain.
Étape 8 — Rapprochement et paie
Les relevés T+1, le registre des transactions et les données de paie sont rapprochés. Les jours de travail déjà couverts sont marqués pour ne pas être cumulés.
Contrôles : rapport de liaison, droit de voir le bulletin de salaire, limitation des exportations et processus de traitement des écarts.
Étape 9 — Support, réclamations et incidents
Le ticket peut inclure des photos, des comptes, des données de travail et des transactions.
Risque : le personnel de support demande l'envoi de la carte d'identité/relevé via un canal non approuvé ou copie les données sur un appareil personnel.
Étape 10 — Conservation, suppression et résiliation
Chaque groupe de données peut avoir des besoins de conservation différents. L'entreprise doit établir un calendrier de conservation, un mécanisme de verrouillage/suppression/anonymisation, des exceptions dues à des obligations légales et des preuves de finalisation.
5. Qui peut participer au traitement des données ?
Il ne faut pas étiqueter les rôles uniquement par le nom de l'entreprise. Établissez un tableau pour chaque activité :
| Activité | Parties pouvant participer | Questions à poser |
|---|---|---|
| Gestion du personnel | Nhan Kiet/client | Qui décide de l'objectif et des champs de données ? |
| Pointage | Employé, client, NK, plateforme | Qui enregistre, qui approuve, qui modifie ? |
| Stockage/synchronisation | Fournisseur d'infrastructure/logiciel | Où sont les données, quel sous-traitant y accède ? |
| Vérification du nom de compte | NK, VPBank, infrastructure de requête | Quelles données sont envoyées et conservées ? |
| Paiement | NK, VPBank | Qui décide de l'ordre et qui l'exécute ? |
| Paie | NK/unité de paie | Quelles données sont saisies et qui les approuve ? |
| Support | NK/client/service tiers | Que voit le personnel et par quel canal ? |
Le service juridique doit déterminer les rôles juridiques correspondants pour chaque objectif ; une organisation peut avoir des rôles différents dans différentes activités.
6. Checklist de 30 questions d'évaluation d'impact
(Voir aussi : Checklist d'audit interne de l'accès au salaire déjà gagné.)
A. Objectif et nécessité
- Quel est l'objectif commercial et l'avantage pour les employés ?
- Chaque champ de données sert à quel objectif ?
- Peut-on atteindre l'objectif avec moins de données ?
- La fonctionnalité a-t-elle une option moins intrusive ?
- Les données sont-elles utilisées à de nouvelles fins comme la publicité/notation ?
B. Source, qualité et transparence
- D'où viennent les données et quelle est la source de vérité ?
- La fréquence de mise à jour est-elle appropriée ?
- Qu'est-ce qui est communiqué aux employés ?
- Comment peuvent-ils voir et demander la correction des données erronées ?
- Peut-on expliquer pourquoi le montant disponible change ?
C. Partage et transfert de données
- Quelles parties reçoivent chaque groupe de données ?
- Y a-t-il des sous-traitants ?
- Quelle API/fichier transmet les données à l'extérieur ?
- Y a-t-il un traitement/transfert de données transfrontaliers ?
- Comment le contrat stipule-t-il l'objectif, la sécurité, la suppression et les incidents ?
D. Accès et sécurité
- Qui peut voir la carte d'identité, le GPS, le salaire et le compte bancaire ?
- Les droits sont-ils limités par client/emplacement ?
- Y a-t-il une MFA ou un contrôle fort pour les comptes privilégiés ?
- Les journaux contiennent-ils des données complètes ou confidentielles ?
- Les clés bancaires sont-elles séparées, transférées et récupérées ?
E. Risques pour les employés
- Des données erronées peuvent-elles entraîner la perte du droit de réception ou un transfert incorrect ?
- La position/photo peut-elle être utilisée pour une surveillance hors objectif ?
- Y a-t-il un risque de discrimination ou de coercition à l'utilisation ?
- Que se passe-t-il si le compte est piraté ?
- Le processus de réclamation est-il accessible et sans représailles ?
F. Cycle de vie et réponse
- Combien de temps chaque groupe de données est-il conservé et pourquoi ?
- Quels droits sont immédiatement révoqués lorsque l'employé quitte ?
- Comment les sauvegardes et les exportations sont-elles supprimées ?
- Qui dirige en cas de violation de données ?
- Quels contrôles ont été testés avec quelles preuves ?
Chaque question doit avoir : un propriétaire, une réponse, une preuve, un niveau de risque, une mesure, un risque résiduel, un approbateur et une date de révision.
7. Exemple de matrice des risques-contrôles
| Risque | Situation | Contrôle suggéré | Preuve |
|---|---|---|---|
| Erreur d'identité | Carte d'identité/code de travail incorrect | Correspondance des clés, vérification des doublons, processus de correction | Journal de synchronisation, ticket |
| Pointage par procuration | Utilisation de l'appareil/compte d'autrui | Une personne-un appareil, authentification, alerte | Journal de l'appareil |
| Suivi excessif | Collecte continue de GPS | Collecte uniquement lors d'événements nécessaires, configuration de l'objectif | Configuration, notification |
| Divulgation de salaire | Gestionnaire voyant hors périmètre | Autorisation par client, masquage des données | Matrice des droits, journal |
| Erreur de compte | Transfert à une autre personne | Vérification du nom, verrouillage du compte | Preuve de vérification |
| Double paiement | Timeout puis renvoi | Code stable, verrouillage, fail-closed | Journal de transaction |
| Divulgation de données via support | Envoi de carte d'identité via chat personnel | Canal sécurisé, directives, DLP approprié | Ticket, formation |
| Conservation excessive | Données anciennes non supprimées | Calendrier de conservation, tâche de suppression, vérification périodique | Rapport de suppression |
8. Principe de minimisation selon chaque méthode de pointage
(Voir aussi : 6 méthodes de pointage dans l'accès au salaire déjà gagné et Pourquoi ne pas pointer par procuration ou utiliser un faux GPS.)
Selfie + GPS
Collecter uniquement au moment du pointage si suffisant pour l'objectif ; éviter le suivi continu de la position. Déterminer clairement s'il est nécessaire de conserver la photo originale et pour combien de temps.
Géofence
Privilégier le résultat "dans/hors zone" lorsqu'il n'est pas nécessaire de conserver l'historique des coordonnées précises. Le rayon doit correspondre au site réel.
QR dynamique
Gérer le cycle de vie du code, la fenêtre de l'équipe et le risque de capture/partage. Éviter d'intégrer directement des données personnelles dans le QR.
Beacon et WiFi
Limiter les données de l'appareil/réseau collectées. Informer clairement de l'objectif et traiter lorsque l'appareil ne prend pas en charge.
Chronométrage d'entrée/sortie
Plus simple en termes de position mais doit toujours protéger le calendrier de travail, l'équipe et l'historique des modifications.
Il n'y a pas de méthode idéale pour tous les clients. Choisissez la méthode la moins consommatrice de données mais qui répond toujours aux risques réels de pointage.
9. Suggestions de droits d'accès minimaux
| Rôle | Devrait voir | Ne devrait pas voir par défaut |
|---|---|---|
| Employé | Ses propres données et transactions | Données des autres |
| Superviseur | Travail de l'équipe assignée | Carte d'identité complète, compte, salaire hors besoin |
| Client | Travail/employé sous contrat | Autres clients, clés bancaires |
| Paie | Données nécessaires à la clôture | GPS/photo si non nécessaire |
| Support client | Champs nécessaires pour traiter le ticket | Dossier complet par défaut |
| Superadmin | Droits nécessaires pour opérer sous contrôle | Accès illimité sans journal |
| Audit | Preuves/lecture selon le périmètre | Droit de modifier ou d'émettre des ordres |
Les droits privilégiés doivent être limités dans le temps lorsque cela est approprié, avec approbation, journalisation et révision périodique.
10. Plan de réponse aux violations de données
Le playbook doit inclure au minimum :
- détection et enregistrement du moment ;
- isolation mais conservation des preuves ;
- identification du système, des données et des personnes affectées ;
- évaluation des conséquences pour les employés ;
- détermination des obligations et délais selon les règlements/contrats ;
- coordination entre juridique, sécurité informatique, RH, banque et client ;
- communication cohérente, sans spéculation ;
- restauration sécurisée ;
- analyse de la cause racine ;
- suivi des actions correctives jusqu'à la clôture.
Ne pas envoyer de données personnelles complètes dans le groupe de chat de gestion des incidents. Utilisez un code de cas et un dépôt de preuves avec autorisations.
11. Ensemble de preuves à maintenir
- schéma du système et flux de données ;
- liste de traitement des données ;
- liste des destinataires/sous-traitants ;
- notifications et preuves de l'exercice des droits ;
- matrice des droits et résultats de révision ;
- configuration de conservation/suppression ;
- contrats/annexes de données ;
- rapport d'évaluation d'impact et approbation des risques résiduels ;
- rapport de vulnérabilité, tests et corrections ;
- journal des incidents, exercices et RCA ;
- preuves de formation ;
- dossier de résiliation/suppression des données.
Avoir des documents "en place" ne suffit pas ; l'audit doit échantillonner pour prouver que les contrôles fonctionnent.
12. Questions fréquentes
L'accès au salaire déjà gagné nécessite-t-il obligatoirement le GPS et le selfie ?
Non. Cela dépend de la méthode de pointage et des risques réels. Si les données de travail proviennent d'une autre source fiable, ces deux types de données peuvent ne pas être nécessaires pour l'accès au salaire déjà gagné.
Le consentement résout-il tous les problèmes de données ?
Non. Les entreprises doivent également déterminer l'objectif, la nécessité, le rôle, la sécurité, la durée de conservation, les droits des sujets et d'autres obligations selon les règlements applicables.
Devrait-on permettre au support client de voir l'intégralité de la carte d'identité et des relevés ?
Il ne devrait pas être par défaut. Ne fournir que les champs de données nécessaires à la situation, masquer les informations appropriées et contrôler l'accès spécial si une vue complète est nécessaire.
La suppression d'un compte signifie-t-elle la suppression de toutes les données ?
Pas nécessairement. Les données peuvent résider dans le système métier, les journaux, les exportations et les sauvegardes ; certaines données doivent encore être conservées en raison d'obligations. La politique doit décrire clairement chaque couche.
Une évaluation d'impact effectuée une fois avant le lancement est-elle suffisante ?
Non. Elle doit être révisée lors de l'ajout de nouveaux types de données, objectifs, méthodes de pointage, banques, sous-traitants, transferts de données, algorithmes ou en cas d'incidents significatifs.
Sources juridiques officielles
- Loi sur la protection des données personnelles n° 91/2025/QH15, en vigueur le 01/01/2026.
- Décret n° 356/2025/NĐ-CP, précisant certaines dispositions et mesures d'application de la Loi, en vigueur le 01/01/2026.
---
Auteur : Nguyen Minh Khang — Chuyên viên ban chiến lược, Nhan Kiet Manpower Supply Co., Ltd.
Conseil en solutions d'accès au salaire déjà gagné pour les entreprises : Hotline 0937.022.655 · Email info@nhankiet.vn · Accès au salaire déjà gagné pour les entreprises