
Que doit enregistrer l’audit trail d’une EWA ?
Il doit reconstituer chaque décision et chaque mouvement d’argent de bout en bout.
Plus qu’un historique des corrections de temps
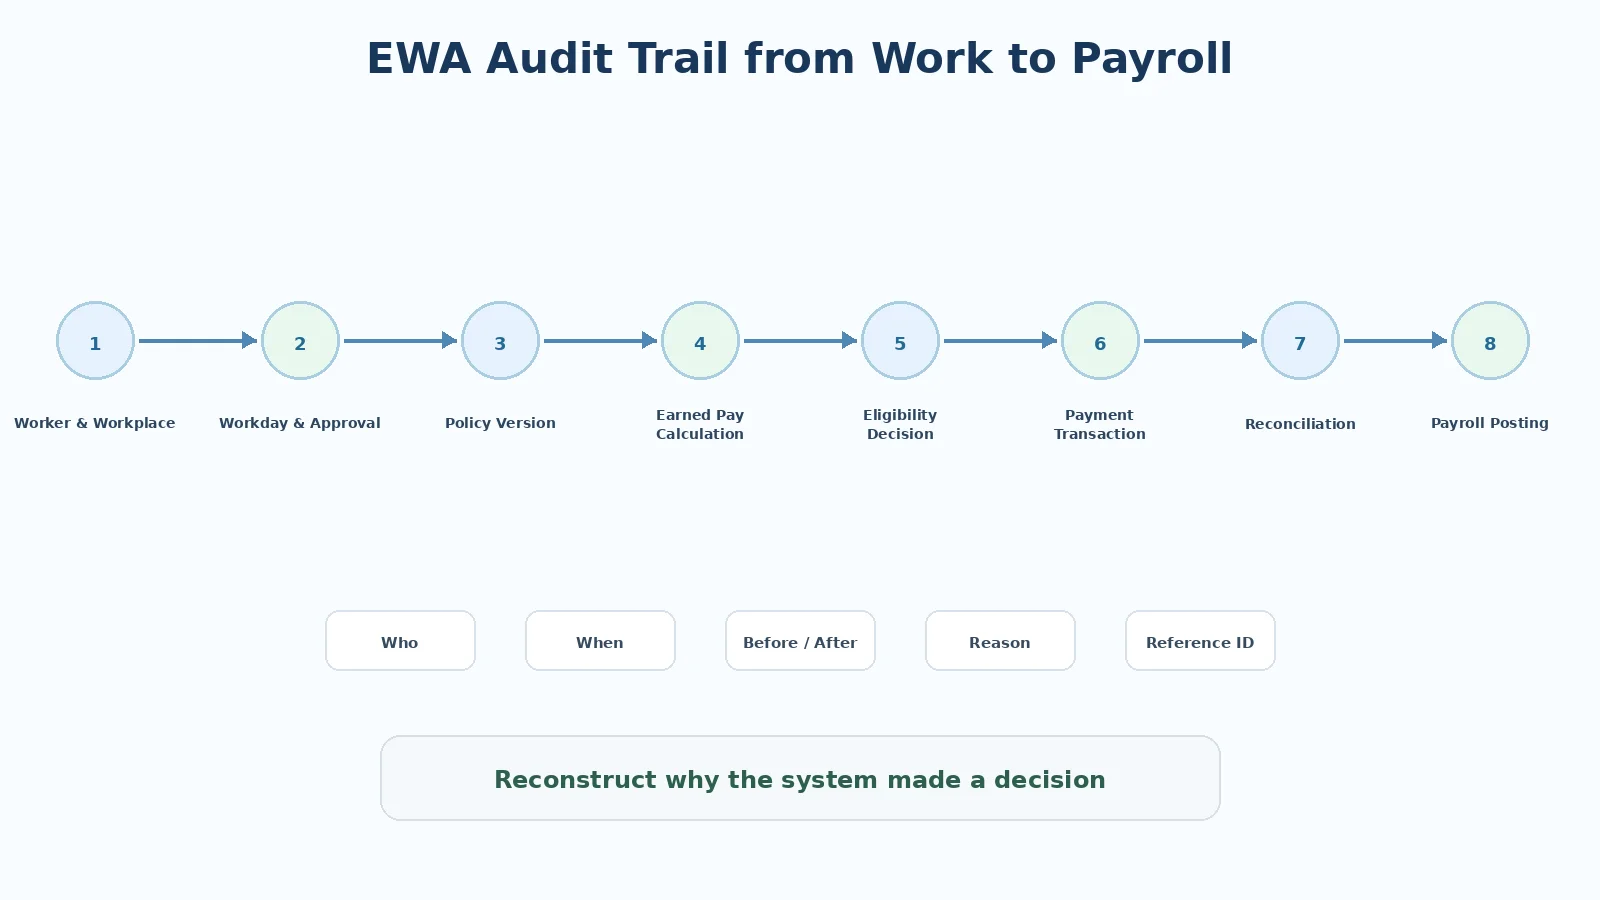
Tracer profil, site, travail, approbation, taux, politique, calcul, éligibilité, compte, transaction, banque, rapprochement et paie.
Audit du profil du travailleur
Conserver création et changements d’identité, statut, site, code, compte et appareil avec acteur, date, avant/après, motif et source.
Audit du travail et des approbations
L’approbation est liée à une version ; garder source, valeur, approbateur, corrections, motif, nouvelle approbation et transactions touchées.
Audit des politiques et configurations
Garder ID/version de politique, dates, périmètre, valeurs, créateur, approbateur, activation et fin ; chaque décision retient la version utilisée.
Audit de l’Earned Wage Engine
Conserver travail approuvé, taux, période, retraits, réserve, source, snapshot et résultat pour reproduire le calcul.
Audit de l’Eligibility Engine
Garder travailleur, heure, montant, version, règles, résultat et reason code : éligible, travail insuffisant, vérification incomplète, client inactif ou transaction pending.
Audit des transactions
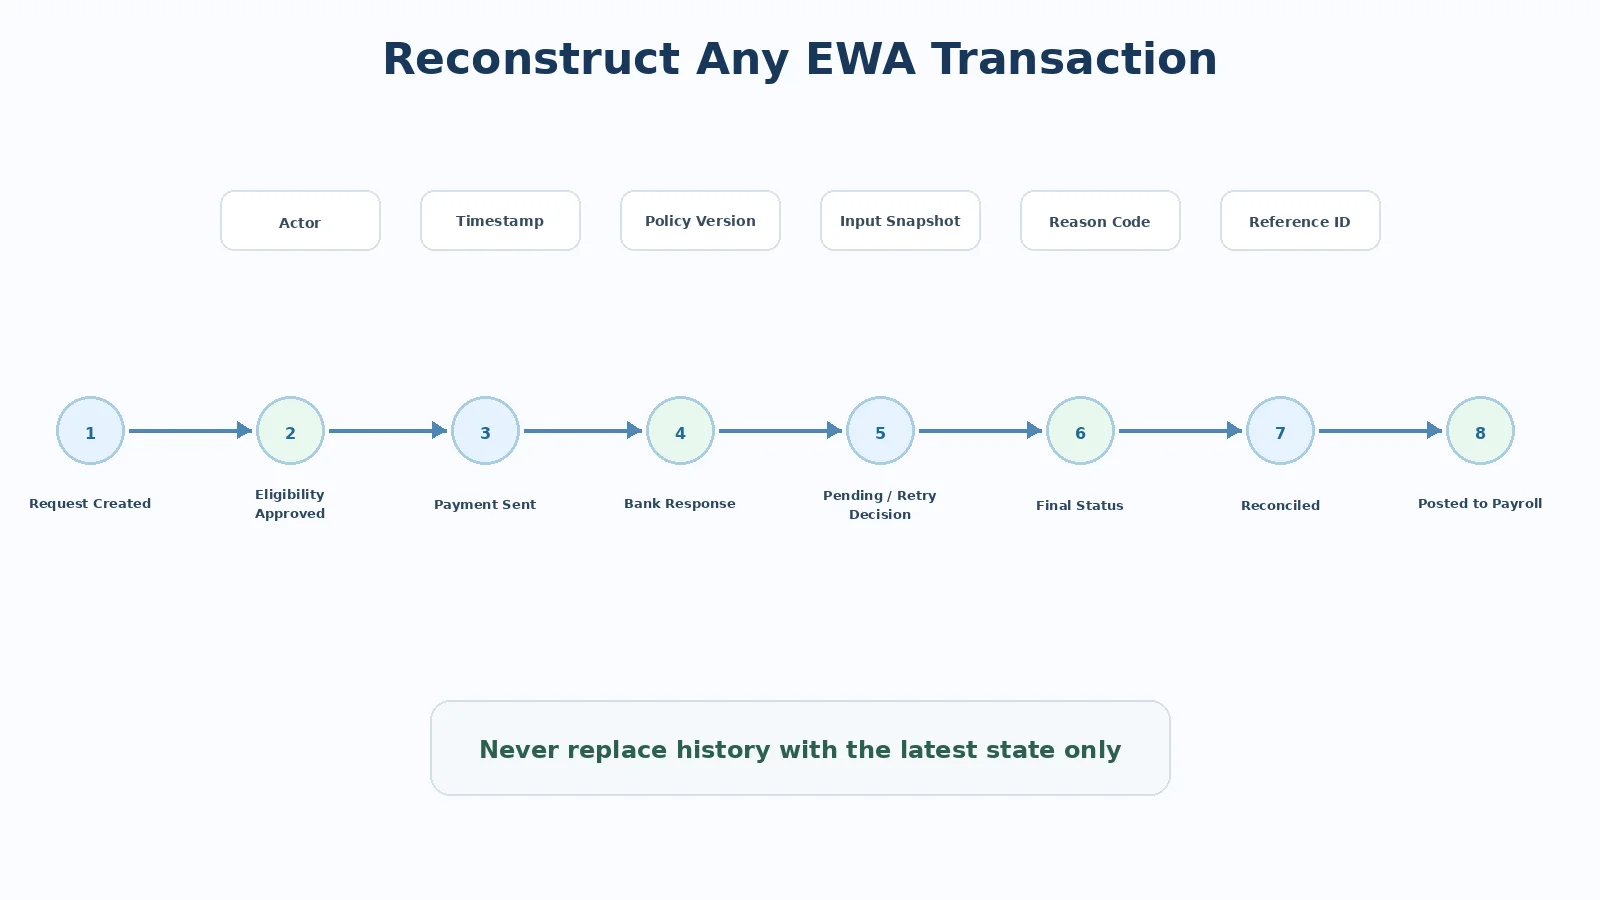
Garder transaction/request/idempotency ID, travailleur, compte masqué, montant, états, réponse banque, référence, retry, intervention et résultat.
Audit des statuts pending et retry
Pour un timeout : heure d’envoi, réponse manquante, passage pending, enquête, retry, identifiants et preuve du statut final.
Audit du rapprochement
Garder source, fichier/snapshot, date, clé, correspondances, écarts, code, owner, action et preuve de clôture.
Audit de l’écriture en paie
Relier période, succès/échec/pending, total reçu, montant payroll, approbateur, bridge report et écarts afin de déduire une seule fois.
Event log ou seulement updated_at ?
updated_at ne donne ni acteur, champ, avant/après, motif ni décision touchée ; il faut un journal dédié.
Champs minimaux d’un événement
Chaque événement contient ID, type/ID d’entité, acteur, action, timestamp, avant, après, reason code, correlation ID, source et approbation.
| Field | Meaning |
|---|---|
| Event ID | Event identifier |
| Entity type | Work, policy, transaction, payroll |
| Entity ID | Related record |
| Actor | Person or system |
| Action | Create, edit, approve, send, reconcile |
| Timestamp | Time |
| Before | Previous value |
| After | New value |
| Reason code | Reason |
| Correlation ID | Event-chain link |
| Source | App/API/Sheet/ERP/bank |
| Approval | Approver if required |
Protection contre la modification
Les utilisateurs ordinaires ne suppriment pas les logs ; lecture par rôle, modifications tracées, horloges alignées, informations masquées et rétention définie.
Auditer ne signifie pas tout garder
Conserver assez pour prouver et exploiter, sans copier inutilement identités, comptes, localisation, visage ou données sans rapport ; utiliser référence, masque ou hash.
Qui doit voir l’audit trail ?
Accès adapté aux travailleurs, managers, payroll, opérations, technique et audit/juridique ; la consultation protégée est aussi tracée.
Traitement des réclamations
La timeline montre le travail modifié, l’auteur, la nouvelle approbation, la version, la transaction, le total reçu et le nouveau calcul.
KPI de qualité
Mesurer acteur, reason code, traçabilité, correlation ID manquant, correction non approuvée, exception sans preuve, délai d’enquête et plainte non reproductible.
Conclusion
Il reconstitue une décision et un flux financier jusqu’à la paie pour rendre l’EWA explicable et contrôlable.
Author: Do Huy Le — Tổng Giám Đốc, Nhan Kiet Manpower Supply Co., Ltd.
EWA: Hotline 0937.022.655 · Email info@nhankiet.vn · EWA
FAQ
L’audit est-il réservé aux auditeurs ?
Non, il sert aussi aux opérations, au support, aux incidents et au rapprochement.
Faut-il journaliser chaque ouverture ?
Pas nécessairement ; prioriser les événements à impact.
Différence avec l’article 135 ?
L’article 135 traite la correction du temps ; celui-ci couvre toute la chaîne.
Faut-il stocker toutes les informations protégées ?
Non par défaut ; appliquer minimisation et accès par rôle.