
企業向け給与前払い(EWA)ベンダー選定チェックリスト
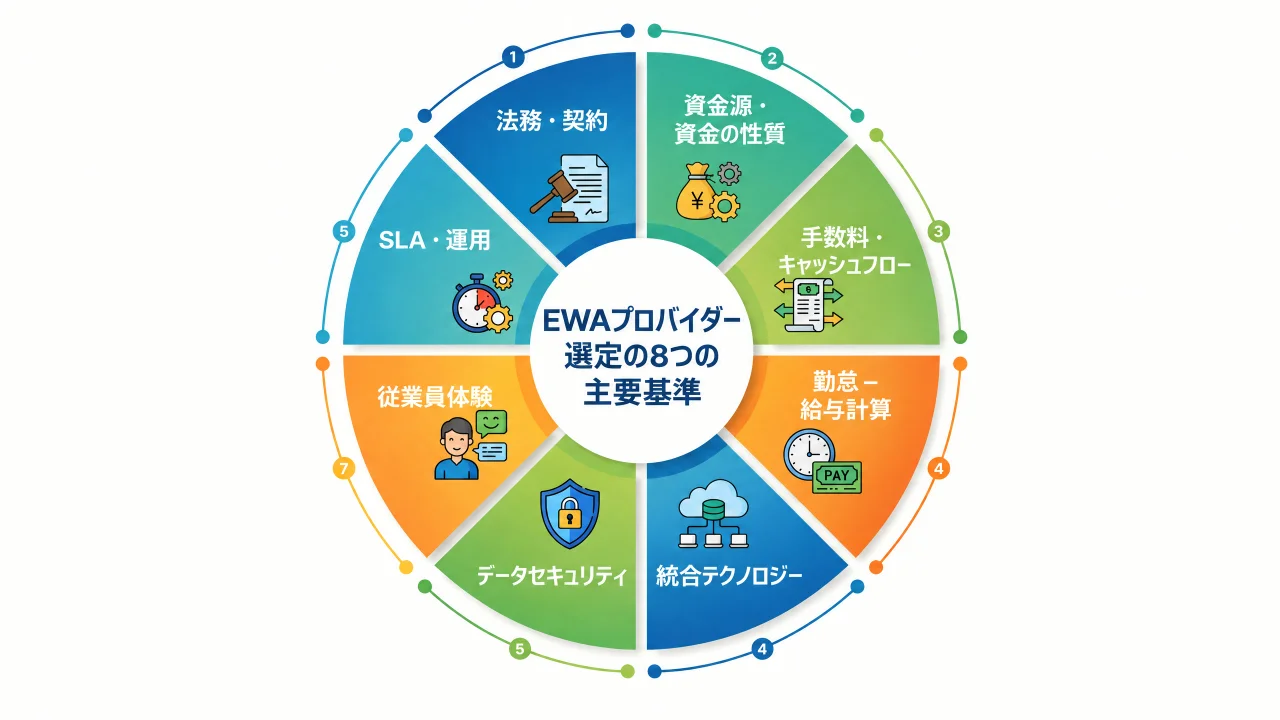
給与前払い(EWA:Earned Wage Access)ベンダーを選定するにあたり、企業は少なくとも8つの評価基準グループを評価する必要があります:法務および契約条件、製品の性質と資金源、手数料とキャッシュフロー、勤怠管理・給与連携、統合テクノロジー、データセキュリティ、従業員体験、運用SLAとサポート体制です。スコアを比較する前に、資金の流れを説明できない、隠れた手数料がある、重複支給防止メカニズムの欠如、データ保護要件を満たしていないといったノックアウト条件をクリアしているか必ずスクリーニングしなければなりません。
EWA — 給与前払い(Earned Wage Access) — とは一般的に、従業員が定期給与日前に、すでに提供した労働に対して発生した給与の一部にアクセスできるソリューションとして理解されています。しかし、「EWA」または「自動給与前払い」という同じ名称の下でも、さまざまな製品構造が存在します。そのため、企業はアプリケーションのインターフェースデザイン、送金速度、あるいは宣伝されている手数料率だけでプロバイダーを選定してはなりません。
ベンダーを探す前に企業の目的を明確にする
企業が解決したい核心的な課題を明確に把握していない場合、評価は基準を失うことになります。
目的 | 導入前後で測定すべき指標 | 優先すべき基準グループ |
|---|---|---|
手作業による前払い処理の削減 | 申請件数、処理時間、承認ステップ数 | 給与、統合、突合(リコンシリエーション) |
採用競争力の強化 | 内定承諾率、候補者の選定理由 | 体験、広報・コミュニケーション、適用範囲 |
従業員の定着支援 | 早期離職率、利用層ごとの離職率 | データ測定、責任ある利用 |
緊急の資金支援 | 利用率、受給までの時間、苦情件数 | 手数料、スピード、透明性 |
勤怠・給与データの標準化 | 承認待ち勤怠、給与の差異、突合時間 | 勤怠管理、データ、ワークフロー |
大規模な福利厚生の導入 | 対象従業員数、有効化率、SLA | 拡張性、サポート体制、セキュリティ |
「取引件数を最大化すること」のみを単一の目的にすべきではありません。EWAは給与受給のタイミングを管理するツールです。過度な頻度での引き出しを推奨することよりも、責任ある利用とデータの正確性維持の方がはるかに重要です。
ステップ1:ノックアウト条件(除外条件)を設定する
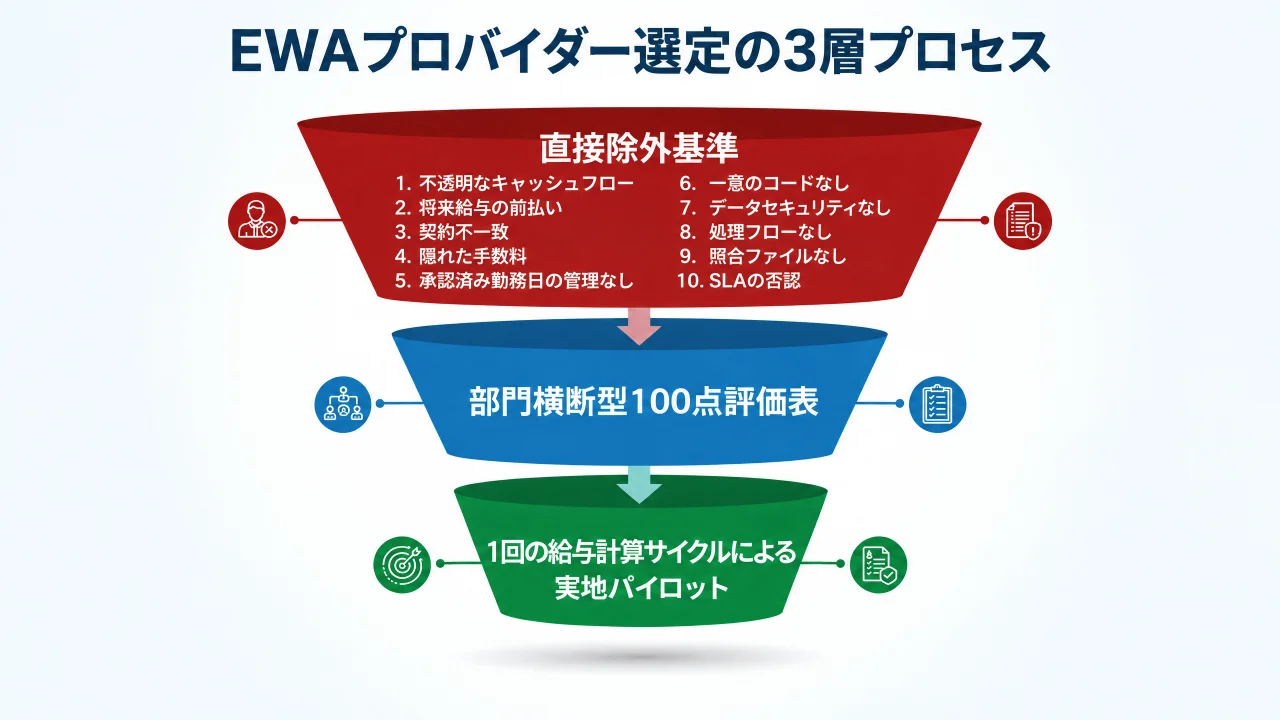
ノックアウト条件とは、ベンダーが採点フェーズに進む前に必ずクリアしなければならない前提条件です。これに不合格の場合、他部門で高い総合スコアを獲得しても、根本的なプラットフォームおよび規制上のリスクを相殺することはできません。
即座に中断または説明を求めるべき10の重大な懸念事項
当事者間の資金源と資金の流れを明確に説明できない。
トランザクションが既発生の労働給与に裏付けられているのか、将来の予測所得を担保にしているのかを説明できない。
契約内容、実際の運用方法、営業メッセージの間で矛盾がある。
従業員が確認を行う前に手数料の全容を完全に開示しない。
承認済みの勤怠データのみに基づいて限度額が計算されるメカニズムが存在しない。
個別の取引を識別する一意のコードや、重複支給を防止する対策が欠如している。
給与、勤怠、受取口座のデータを保護する方法を証明できない。
退職、勤怠の差異、失敗した取引、および紛争調査に関する標準作業手順書(SOP)がない。
企業自身が生データや突合ログをエクスポートできず、集計済みのサマリーレポートに完全に依存している。
契約書において、SLA、インシデントに対する責任、または企業の監査権限の明記を拒否する。
「認証を取得している」あるいは「多くの顧客実績がある」という点は、上記項目に対する具体的な文書や客観的証拠に基づいた回答の代わりにはなりません。
ステップ2:法務および契約条件を評価する
ベンダーは、自社製品の本質を一貫して説明できなければなりません。企業は以下を確認する必要があります:
アクセスされる資金が、すでに提供された労働に由来するものであるか。
どの主体が直接資金を提供しているか。
従業員がどのような規約に同意・確認する必要があるか。
取引が給与台帳上で相殺・精算されるのか、あるいは独立した返済義務を生じさせるのか。
利息、手数料、ペナルティ、償還請求権、または信用情報機関(CIC)への報告が発生するかどうか。
月末の給与が突合に必要な額に満たない場合の責任配分。
従業員が期中(月途中)に退職した場合の運用上の処理メカニズム。
準拠法、紛争解決機関、および損害賠償責任の上限。
取得すべき資料
企業とベンダー間のマスターサービス契約(MSA)テンプレート。
従業員が同意すべき利用規約(EULA)。
運用規程または標準マニュアル。
法的ストラクチャーおよび資金フロー図。
手数料、苦情処理、返金、調査に関するポリシー。
法的レビュー意見書またはビジネスモデルの説明文書。
サブプロセッサー(委託先)のリストと各社の役割。
ベトナムにおいてEWAの分類は、モデルの実際の構造に基づいている必要があります。2026年6月に『銀行ジャーナル』(Banking Review)に掲載された研究でも、既発生の給与に厳格に紐づくモデルと、信用供与活動に近い特徴を持つモデルとの本質的な違いが分析されています。したがって、企業は商業上のブランド名だけに依存した絶対的な主張をうのみにしてはなりません(EWAはローンに該当するか?を参照)。
ステップ3:資金源、手数料、および財務的責任を検証する
資金源
企業は以下を正確に理解する必要があります:
企業が自己資金で立て替えるのか、それともベンダーや第三者が事前に資金を供給するのか?
資金流動性プールはどのようなメカニズムで維持されているか?
日別、期間別、または企業ごとの総上限額(キャップ)が設定されているか?
需要が急増した場合、どちらの当事者が追加資金を補充するか?
資金がすでに支給されたにもかかわらず、給与計算で十分な精算ができなかった場合、その不足分は誰が負担するか?
当事者間の精算のタイミングと方法は何か?
手数料
料金表は以下のように明確に区分されている必要があります:
初期設定費用(セットアップ費)
システム統合費用(インテグレーション費)
プラットフォーム利用料/月額サブスクリプション費
ユーザーごとの料金
取引ごとの手数料
振込手数料
カスタムレポートやプレミアムサポートの費用
調査、返金、例外取引の処理費用(該当する場合)
価格改定の条件および利用枠超過時の料金
正しいコスト比較の方法
「1取引あたりの手数料」だけで2つのベンダーを比較してはなりません。総保有コスト(TCO)のシナリオに換算して比較してください:
総保有コスト = ベンダー手数料 + 決済処理手数料 + 資金調達コスト + 統合コスト + 社内運用オーバーヘッド + 例外処理コスト
少なくとも3つのシナリオ(低利用、ベースライン、ピーク時)でシミュレーションを行ってください(EWAサービスの料金はどのように算出されるか?を参照)。
ステップ4:勤怠管理、給与、および突合を監査する
EWAは、承認された勤怠データから給与明細、そして会計帳簿へと、体系化された給与受給プロセスに従ってシームレスに繋がっている場合にのみ信頼に足るものとなります。
勤怠に関する質問
システムは、記録された勤怠、承認待ち、承認済み、却下、修正された勤怠をどのように区別するか?
勤怠の承認および修正権限を持つのは誰か?
勤怠が修正された場合、利用可能枠はどのくらいの速さで更新されるか?
労働時間不足、重複、シフトミス、未承認の残業に対するアラート機能はあるか?
ソースデータのストリームが遅延した場合、システムは引き出しを停止するか、古いデータで継続するか?
限度額計算に関する質問
計算式にはどのような変数が含まれているか?
安全率(マージン)やバッファ(予備枠)は維持されているか?
個人、部門、日次、プログラム全体のキャップ(上限)はどのように設定されているか?
実際の送金直前に利用可能枠が再計算されるか?
過去の勤怠削減により縮小された限度額を超えて従業員がすでに引き出していた場合、どのように処理されるか?
突合に関する質問
取引データは銀行や決済ゲートウェイの精算ログと突合されているか?
従業員別、取引別の詳細な明細データファイルが提供されるか?
給与計算における重複控除をどのように防止するか?
給与控除の対象となるのは取引ライフサイクルのどのステータスか?
締日(カットオフ)時点における未決の調査中取引はどのように処理されるか?
給与明細の項目から特定の取引IDへと追跡(トレーサビリティ)できるか?
ステップ5:テクノロジーとシステム統合能力を評価する
ベンダーは必ずしも単一の硬直的な統合方式を使用する必要はありません。企業は、パイロット段階では管理されたバッチファイルから始め、拡張に伴いAPIへと移行することができます。重要なのは、データが一意の識別子、バージョン管理、明示的なステータスフラグ、および包括的な監査証跡を維持しているかどうかです。
監査すべき技術的基準
明確に文書化されたAPI、バッチファイル仕様、または接続プロトコル。
サンドボックス/ステージング環境およびテスト用モックデータの可用性。
一貫性のある従業員IDまたはガバナンスされたマッピングテーブルのサポート。
すべての個別の取引に対する一意の識別子。
API再送時の二重処理を防ぐべき冪等性(イデポテンシー)メカニズム。
データ受領のハンドシェイク、エラー処理ステータス、およびリトライロジック。
締日(カットオフ)のマイルストーンとデータバージョンの管理コントロール。
最終的な取引ステータスのためのウェブフック/通知またはポーリングエンドポイント。
包括的なテクニカル監査ログ。
契約終了時の完全なデータエクスポート機能。
統合障害発生時の移行、ロールバック、およびオフラインフォールバック手順。
避けるべきレッドフラグ(危険信号)
技術文書やステージング環境がないまま「API対応」を謳うこと。
レイテンシー(遅延)の閾値やSLAの定義なしに「リアルタイム」を謳うこと。
データスキーマやRACIマトリクスを明確にしないまま「あらゆるシステムとシームレスに統合」と主張すること。
決定ルール、データソース、およびオーバーライド(手動上書き)の統制を示さないまま「AIによる自動承認」を掲げること。
ステップ6:データセキュリティと個人情報保護を監査する
EWAは、機密性の高い個人識別情報、雇用詳細、勤怠ログ、給与水準、銀行口座情報、取引履歴を処理します。企業が包括的な免責条項によって法定のデータ保護義務を第三者に丸投げすることはできません。
ベトナムでは、個人データ保護法第91/2025/QH15号および政令第356/2025/NĐ-CP号が2026年1月1日より施行されています。ベンダーを審査する際、企業はデータ処理のライフサイクル全体にわたり、各当事者の役割、義務、および境界をマッピングする必要があります。
取得すべきセキュリティ資料
アーキテクチャ図およびデータフロー図(DFD)。
収集されるデータ項目のインベントリ。
目的の特定、保持期間、および削除/返却手順。
ロールベースアクセス制御(RBAC)マトリクス。
認証フレームワークおよび特権アクセス管理(PAM)。
転送時および保存時の暗号化基準。
アクセス、変更、取引の監査ログ。
脆弱性管理フレームワークおよびパッチ適用スケジュール。
定義された評価範囲を持つ最新の独立したペネトレーションテスト(侵入テスト)レポート。
バックアップ、ディザスタリカバリ(DR)、および事業継続計画(BCP)。
セキュリティインシデントの対応、通知、およびエスカレーション手順。
サブプロセッサー(委託先)のリスト、物理的なホスティング場所、およびクロスボーダーデータ転送フロー(該当する場合)。
重要なセキュリティ上の質問
ベンダーのプラットフォーム管理者は従業員の給与や取引詳細を閲覧できるか?
従業員ディレクトリのエクスポート権限を持つのは誰か?
ベンダーの従業員が退職した場合、アクセスの権限はどのように失効・回収されるか?
バックアップデータはどのようなポリシーのもとで保護・パージ(削除)されるか?
企業は監査ログへのアクセス権およびインシデント調査への参加権を保持するか?
情報セキュリティ認証は範囲が適切であれば有益な証拠となりますが、実際のアーキテクチャ、契約上のコミットメント、運用プロセス、および実際のシステム運用の監査の代わりにはなりません。
ステップ7:従業員のユーザーエクスペリエンス(UX)を評価する
バックオフィスのワークフローがどれほど堅牢であっても、従業員がその使い方を理解できなければ、そのソリューションは失敗に終わります。
取引前:従業員が明確に確認できなければならない項目
承認された労働時間とデータの同期タイムスタンプ。
利用可能な引き出し限度額。
申請金額。
適用されるサービス手数料および振込手数料。
実受取額。
当該期内における累計受給額。
見込みの期末残余給与。
指定された受取銀行口座。
予想される処理および送金ウィンドウ。
取引後:従業員が受け取るべき項目
一意の取引IDとリアルタイムのステータス。
詳細な取引履歴。
成功、失敗、または審査中の即時通知。
勤怠の不一致や取引エラーに関する専用サポートチャネル。
認証情報やOTPの保護に関するセキュリティリreminder(注意喚起)。
決めつけを排した健全な金融ウェルネス教育コンテンツ。
ベンダーは、エントリーレベルのスマートフォン、低帯域幅のネットワーク環境、およびデジタルに不慣れなユーザーに対して、特に大規模な製造業の現場労働者を対象とする場合に、アプリケーションが確実に動作することを証明しなければなりません。
ステップ8:SLA、サポート、および運用能力を評価する
製品のデモは通常、理想的な条件下で行われます。ベンダーの真の能力は、データに不備がある場合、取引が保留(ペンディング)状態で停止した場合、または従業員が営業時間外にサポートを必要とした場合に現れます。
具体的な数値定義が必要なサービスレベル協定(SLA)
インシデントの受付および応答・解決時間。
標準的な取引処理のターンアラウンドタイム。
ステータスが不明確な取引の調査完了時間。
データ修正および残高再計算の対応ウィンドウ。
苦情処理および手数料返金の処理SLA。
システムの可用性(アップタイム)のコミットメントと測定方法。
インシデント発生時の目標復旧時間(RTO)および目標復旧時点(RPO)。
インシデント報告の頻度、エスカレーションパス、および定期的な運用レビュー。
検証が必要な運用能力
専任の導入、運用、ITエンジニアリング、およびティア1/ティア2サポートチーム。
同等規模の従業員を抱える顧客へのサービス提供実績。
休日、テト(旧正月)、または締日前の負荷急増に対するコンティンジェンシープロトコル。
銀行や決済ゲートウェイの障害に対する冗長化計画。
参照可能で検証可能な企業の導入事例。
標準的な運用レポートのテンプレートおよび突合確認フォーム。
変更管理フレームワークおよびリリースノートの通知手順。
EWAベンダー評価表 — 100点満点スケール
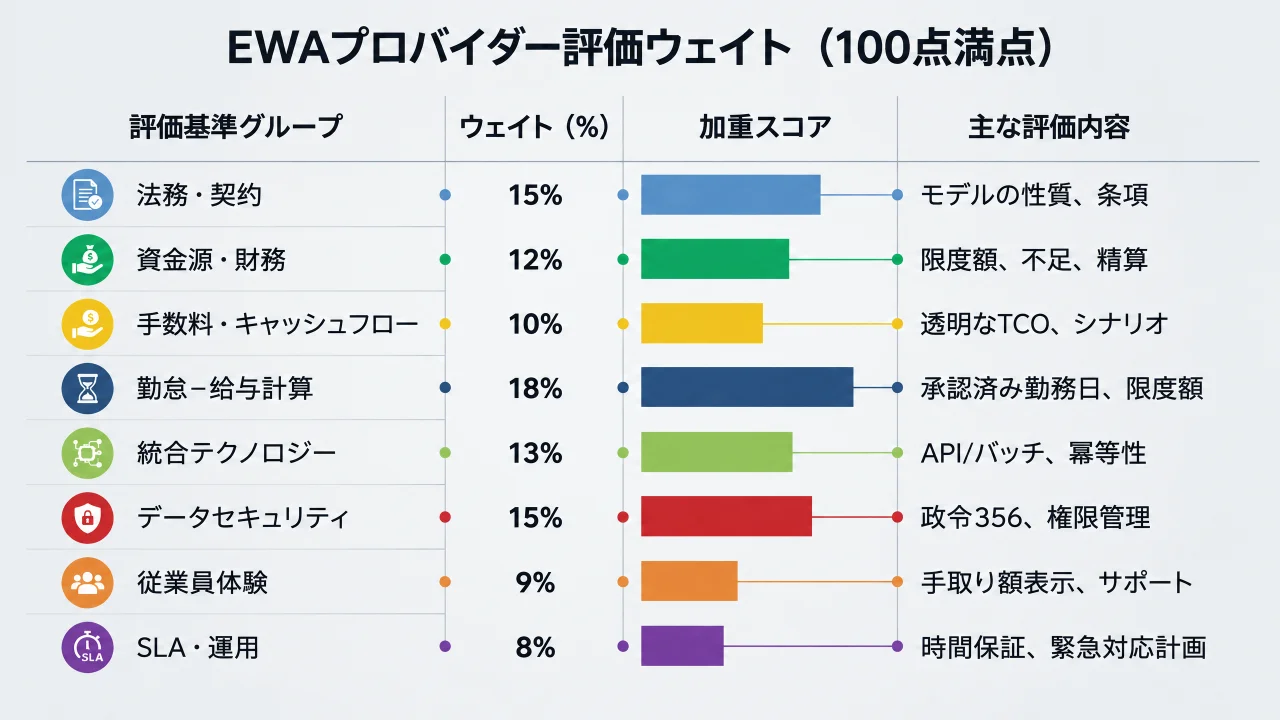
すべてのノックアウト条件を正常にクリアしたベンダーに対してのみスコアリングを実施します。
基準グループ | ウェイト | 主な評価範囲 |
|---|---|---|
法務および契約 | 15 | モデルの構造、責任、従業員の規約、紛争解決 |
資金源および財務 | 12 | 資本の出所、キャップ、不足分の補填、精算 |
手数料と総保有コスト(TCO) | 10 | 透明性、シナリオ別のコスト、価格改定 |
勤怠管理、限度額、および給与 | 18 | 承認済みの労働、計算式、突合、例外処理 |
テクノロジーとシステム統合 | 13 | API/ファイル、一意のID、冪等性、ログ、移行 |
セキュリティとデータ保護 | 15 | RBAC、暗号化、保持、インシデント対応、サブプロセッサー |
従業員体験 | 9 | 透明性、使いやすさ、履歴、サポートチャネル |
SLAと運用能力 | 8 | コミットメント、サポート体制、拡張性、フェイルオーバー |
**合計** | **100** |
スコアリング手法
0〜5の評価スケールを使用します:
0: 存在しない、またはベンダーが情報の提供を拒否する。
1: 口頭での主張のみで、裏付けとなる文書がない。
2: 基本的なプロセスは文書化されているが、重要な部分に大きな抜けがある。
3: 証拠資料を伴い、基本要件を満たしている。
4: 良好に機能し、関連するパイロットや検証済みケーススタディで実証されている。
5: 非常に包括的であり、測定フレームワーク、監査、継続的改善を備えている。
加重スコア = (0〜5点のスコア ÷ 5)× 基準ウェイト。
例えば、ウェイト18の給与グループでベンダーが4/5を獲得した場合の加重スコアは以下の通りです:
4 ÷ 5 × 18 = 14.4点。
スコアの解釈と推奨されるアクション
総合スコア | 評価 | 推奨されるアクション |
|---|---|---|
60点未満 | 大きな空白や脆弱な証拠がある | パイロットに進まないこと。改善を要求する |
60〜74点 | 検討の余地はあるが、無視できないリスクがある | 明確な条件付きの限定的パイロットのみ実施 |
75〜84点 | 要件を堅実に満たしている | 深度ある技術監査およびライブパイロットへ進む |
85〜100点 | 評価に基づく総合能力が高い | UAT、パイロット、および実証的検証へ進む |
これらの閾値はガイドラインとして機能します。総合で90点を獲得したベンダーであっても、法務構造、データプライバシー、または重複支払いの統制における必須要件を満たしていない場合は、依然として失格とする必要があります。
EWAデモ時に尋ねるべき20の重要質問
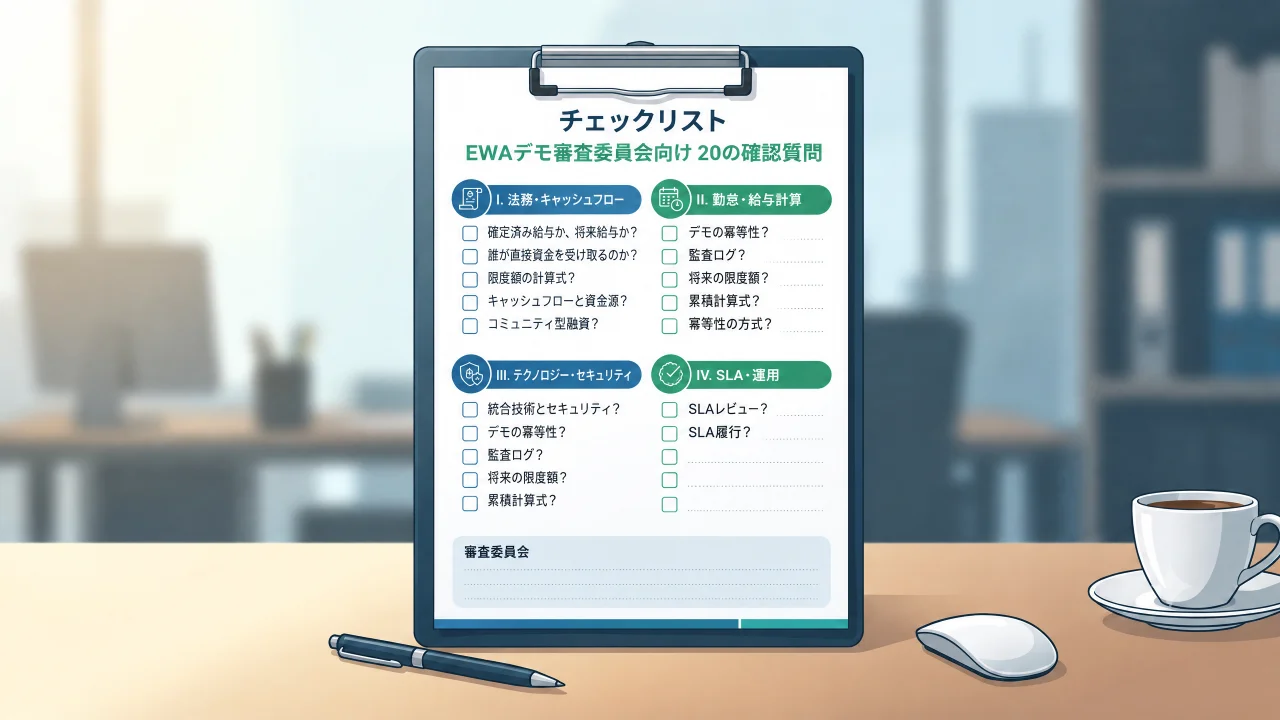
このソリューションは厳格に既発生の労働給与へのアクセスのみを許可するか、それとも既に行った労働分を超えて前払いできるか?
どの法人が従業員に対して直接資金を支給するか?
従業員はどのような規約に署名・確認し、独立した返済義務が発生するか?
包括的な手数料体系はどうなっており、各特定のコストは誰が負担するか?
最終的な引き出し確認の前に、手数料、手取り額、残りの給与を表示する従業員画面を実演できるか?
プラットフォームはどのように「承認された労働時間」を検証・決定するか?
引き出し限度額を計算する数式は何であり、どのような安全予備バッファが維持されているか?
送金後に従業員の記録された労働時間が遡って削減された場合、システムはどのように差額を回収するか?
従業員が期中に退職した場合のプロトコルは何か?
単一の引き出しリクエストが2重に送金されるのをシステムがどのように防ぐかを実演できるか?
銀行のゲートウェイが遅延またはタイムアウトしたとき、確定的成功・失敗の状態はどのように判定されるか?
突合の3つのティア(取引・給与・会計)はどのように実行されるか?
給与控除の各行項目を特定の取引IDまで直接監査できるか?
統合はAPI、バッチファイル、または代替方法で行われるか?また、機能的なステージングサンドボックスを提供しているか?
具体的にどのような個人データがキャプチャされ、どこにホストされ、どのくらいの期間保持され、誰と共有されるか?
ベンダーのどの人員が従業員の給与および取引詳細を閲覧する権限を持っているか?
セキュリティまたはデータインシデントが発生した場合、保証された通知およびインシデント対応のウィンドウは何か?
取引スループット、紛争解決、勤怠調整、従業員サポートについてSLAはどのように測定されるか?
匿名化されたサンプル運用レポート、システムログ、給与控除ファイルを共有できるか?
契約終了時、企業のデータを返却し完全にパージするための確立された手順は何か?
有能なベンダーは口頭での回答にとどまらず、ワークフローを直接デモし、公式な技術文書を提供し、重要なコミットメントを契約に盛り込むことに合意します。
EWAベンダー選定におけるよくある間違い
最も安い手数料のみで選定すること
低い取引手数料は、高額な統合費用、内部管理費用、または例外処理費用を隠していることがよくあります。常に同一の運用シナリオで総保有コストを評価してください。
コントロールよりも送金スピードを優先すること
未承認の勤怠に対して実行されたり、冪等性の保護なしに行われたりする即時送金は、不正や給与の欠損に対する露出を指数関数的に高めます。スピードは計算の正確性とエンドツーエンドの監査可能性よりも後回しにされるべきです。
顧客のロゴリストを盲信すること
著名なブランドのロゴをフィーチャーしたマーケティングのスライドデッキは、展開の範囲、従業員の規模、期間、または運用の健全性を明らかにしません。参照可能なアカウントまたは詳細な匿名化ケーススタディを要求してください。
期中の退職や時間の調整を軽視すること
デモは通常、完璧な「ハッピーパス」シナリオを示します。エッジケース(例外事態)のライブデモを要求してください:従業員の退職、タイムシートの遡及的編集、保留中の決済取引、重複支給の罠、給与凍結の締日など。
人事(HR)だけで決定を下すこと
EWAは財務(トレジャリー)、給与、総勘定元帳、データセキュリティ、および決済インフラストラクチャに影響を与えます。評価委員会には、HR、財務、会計、IT/情報セキュリティ、法務、調達、および運用を含める必要があります。
制御されたパイロットなしで全社展開すること
説得力のある文書が、現実の給与突合のバランスが合うことを保証するわけではありません。限られた人員でパイロットを実行し、少なくとも1つの完全な月次給与サイクルを完了させ、拡大する前に重大な不一致をすべて解決してください。
提案されるベンダー選定プロセス
ビジネス目標と測定可能なKPIを定義する。
技術的、運用上の、および法的な機能仕様を起草する。
ノックアウト条件(除外条件)を確立する。
見込みベンダーに対してRFP(提案依頼書)および評価質問票を発行する。
標準および例外のワークフローを網羅した標準化されたライブデモを実施する。
参加部門全体で独立してベンダーを採点する。
リファレンスチェック(照会先確認)を行い、証拠文書を監査する。
契約条件、SLA、およびデータ保護の責任について交渉する。
Go–Adjust–Stopのゲートが定義された、上限付きパイロットを実行する。
本格展開を承認する前に、パイロット後の給与突合を評価する。
経営陣(C-Suite)向けエグゼクティブサマリーチェックリスト
契約締結の前に、経営陣は以下の10の核心的な質問に対処する1ページブリーフィングを受けるべきです:
[ ] 具体的なビジネス目標と定義された成功指標は何か?
[ ] 取引の法的分類は何であり、資本の資金源は何か?
[ ] 低、基本、およびピーク時の運用モデルにおける総保有コスト(TCO)はいくらか?
[ ] 期中の不足分や回収不能な支給に対する財務的責任は誰が負うか?
[ ] 承認された労働時間がどのように検証され、引き出し限度額がどのように強制されるか?
[ ] 給与および総勘定元帳の突合を管理する構造的メカニズムは何か?
[ ] 従業員の個人データおよび財務データはどのように保護・分離されているか?
[ ] 技術的または銀行システムの障害下で、キルスイッチを開始する権限を持つのは誰か?
[ ] パイロットの正確な範囲、期間、および資金流動性のキャップ(上限)は何か?
[ ] パイロット給与サイクルに続く客観的なGo–Adjust–Stopの決定基準は何か?
結論
理想的なEWAベンダーは、単に資金を迅速に支給するだけにとどまりません。承認された労働時間 → 利用可能枠 → 取引 → 支給 → 給与 → 会計帳簿 → データガバナンスという運用チェーン全体が、正確に、安全に、そして完全な監査可能性をもって機能することを証明しなければなりません。
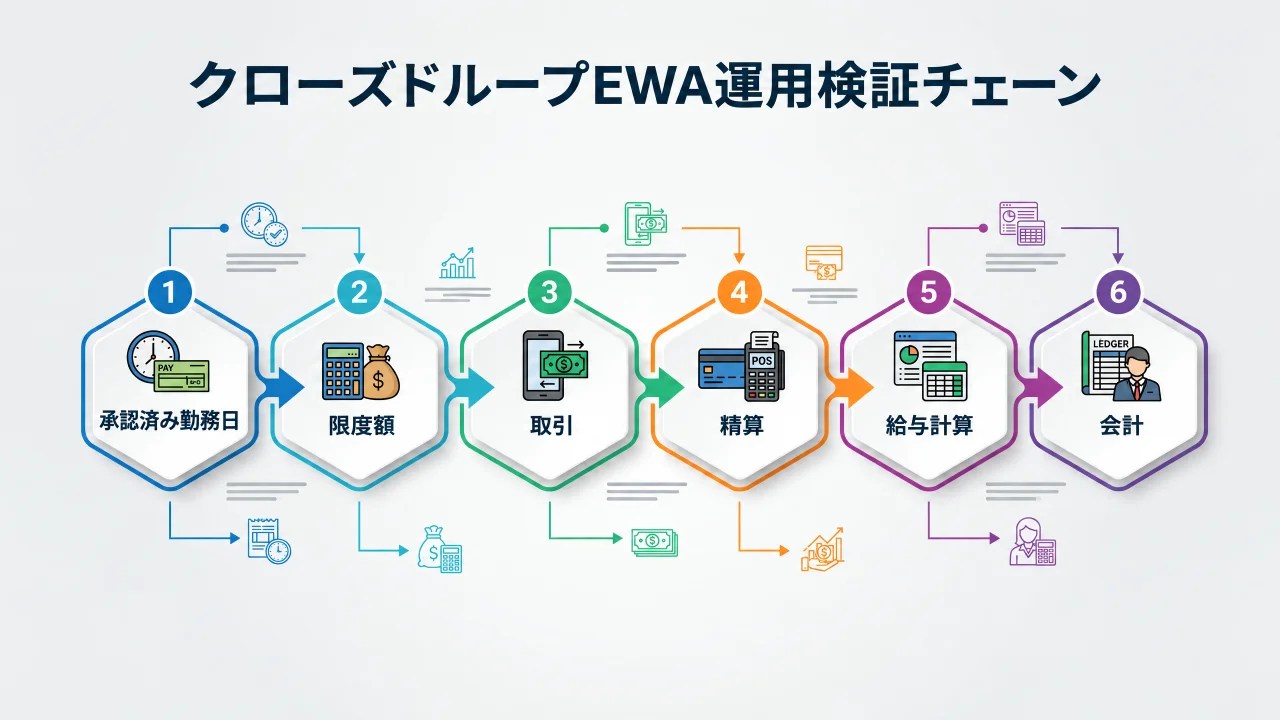
企業は3段階の決定フレームワークを適用すべきです:
プラットフォームの根本的なリスクを排除するためのノックアウト条件。
客観的かつ部門横断的な比較のための100点満点評価表。
ベンダーの主張を現実の製造・運用データに対して検証するための全給与サイクルを通じたライブパイロット。
企業はこの20の質問からなる監査をNhan Kiệtに提出するか、企業向け給与前払い(Earned Wage Access for Enterprises)にてデモおよびアドバイザリーセッションを予約することができます。
> 免責事項: 本ガイドは一般的な運用フレームワークを提供するものであり、特定の企業環境に対する正式な調達ポリシー、セキュリティ監査、または個別調整された法務・財務アドバイスに代わるものではありません。
参考文献
---
著者: Nguyen Minh Tuan — 戦略部門スペシャリスト、Nhan Kiet Manpower Supply Co., Ltd.
企業向け給与前払いソリューションのコンサルティング: ホットライン 0937.022.655 · Eメール info@nhankiet.vn · 企業向け給与前払い(Earned Wage Access for Enterprises)
よくある質問
最も安いEWAベンダーを選択すべきか?
いいえ。見出しの取引手数料は経費のほんの一部にすぎません。企業は、総保有コスト、プラットフォームリスク、突合能力、データセキュリティ、SLA、および例外管理の運用オーバーヘッドを考慮しなければなりません。
ISOやセキュリティ認証は安全性の十分な証拠となるか?
いいえ。証明書単体では、基盤となるアーキテクチャ、データの分離、ロールベースのアクセス、監査ログ、ペネトレーションテストの結果、サブプロセッサーのセキュリティ、または契約上のインシデント責任を検証することはできません。
初日からの直接API統合は必須か?
必ずしもそうではありません。管理されたパイロットは、IDマッピング、バージョン管理、承認ゲート、冪等性、および突合コントロールが維持されている限り、安全で検証済みのバッチファイルを使用して効果的に運用できます。API統合は、動的な残高更新を必要とする大規模な従業員層全体に規模を拡大する際に不可欠となります。
パイロットに推奨される人数(ヘッドカウント)は?
普遍的な数値はありません。勤怠管理ワークフローが安定しており、緊密にコントロールできるほど小規模でありながら、実際の運用の摩擦を表面化させるのに十分な規模を持つ事業部門を選定しつつ、明確な取引および資本のキャップを課す必要があります。
システムのエッジケース(例外事態)をデモすることがなぜ不可欠なのか?
ハッピーパス(順調なシナリオ)のデモでは、運用のレジリエンス(回復力・耐障害性)を明らかにすることはできません。期中の退職、タイムシートの修正、銀行ゲートウェイの遅延応答、更新された銀行詳細、重複支給などは、ソリューションが企業の給与を保護できるかどうかを明らかにします。
ベンダー選定委員会には誰が参加すべきか?
最低限として、HR、給与、財務/会計、IT/情報セキュリティ、法務、調達、および運用、そして全体の責任を負う専任のプロジェクトオーナーが参加すべきです。
高い評価スコアを達成することは即座の契約を保証するか?
いいえ。スコアリングは構造化された比較分析を提供しますが、主要なベンダーは引き続き、すべての必須のノックアウト条件、契約交渉、UAT(ユーザー受け入れテスト)のサインオフ、およびライブ給与パイロットを満たす必要があります。