
Карта персональных данных и оценка воздействия (DPIA) для доступа к заработанной зарплате
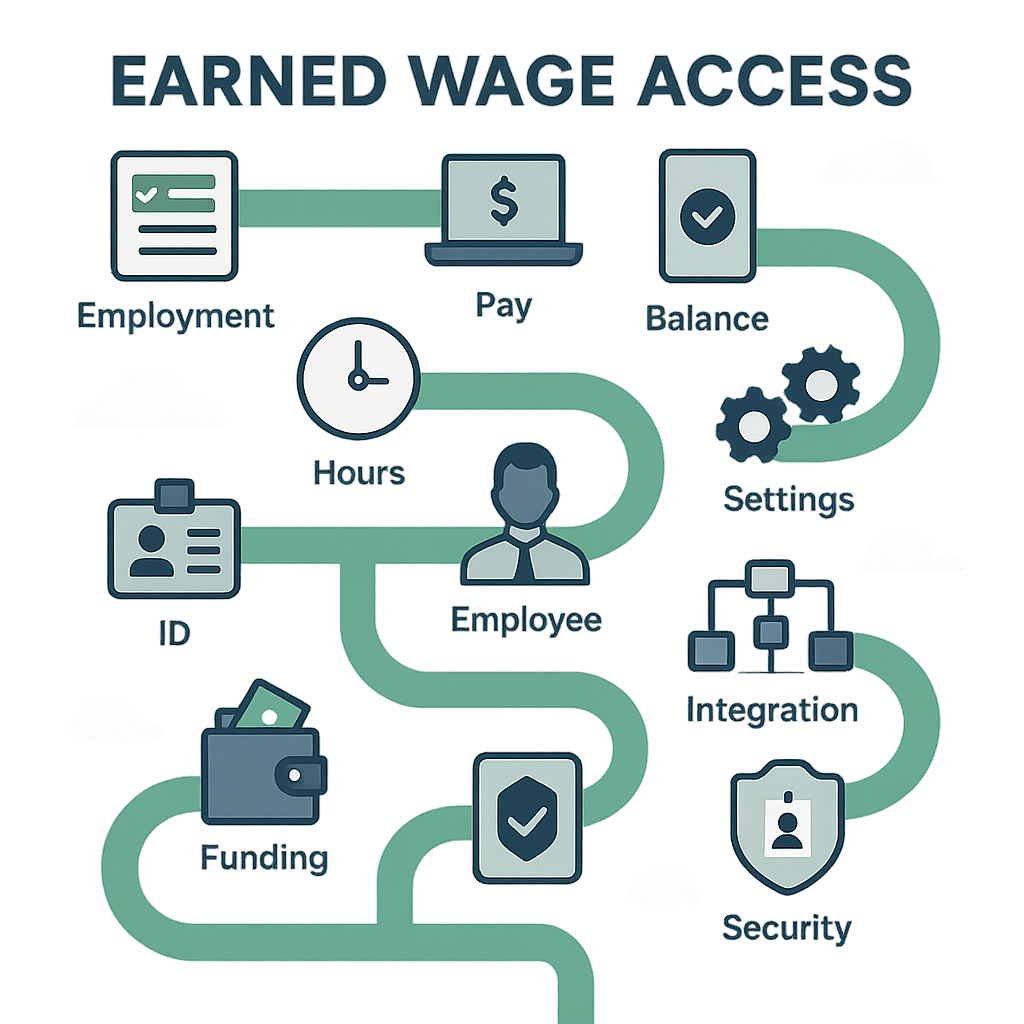
Карта персональных данных в системе доступа к заработанной зарплате: контрольный список оценки воздействия и управления жизненным циклом
Система доступа к заработанной зарплате обрабатывает не только деньги. Чтобы определить правильного человека и правильную часть дохода, система может использовать ID, фото, местоположение, устройство, расписание работы, тарифы, банковские счета, транзакции и платежные ведомости. Поэтому защита данных должна быть предусмотрена с момента их сбора до удаления, а не ограничиваться экраном согласия.
> Кратко: Компаниям необходимо составить карту какие данные → откуда берутся → для чего используются → кто может их видеть → кому отправляются → как долго хранятся → как удаляются. Затем следует оценить риски и выбрать меры контроля.
> Предупреждение: Это управленческая структура и справочный материал, а не полный отчет об оценке воздействия или юридическое заключение. Юридические роли, основания для обработки, документация и конкретные обязательства должны определяться в соответствии с Законом о защите персональных данных, руководящими документами и фактической деятельностью.
1. Почему системе доступа к заработанной зарплате нужна отдельная карта данных?
Обычные HR-системы уже содержат данные о сотрудниках. Доступ к заработанной зарплате добавляет два чувствительных элемента в операцию: право на получение денег за выполненную работу и транзакции до зарплатного периода. Ошибка в сопоставлении ID, рабочего кода или банковского счета может одновременно привести к:
- утечке персональных данных;
- неправильному отображению дохода;
- ошибкам в расчете доступной суммы;
- переводу денег не тому человеку;
- ошибкам в расчетах заработной платы;
- трудностям в разрешении жалоб и доказательстве ответственности.
Карта данных помогает компании видеть всю цепочку, а не проверять каждое приложение отдельно.
2. Актуальная правовая база на момент публикации
(Рамки безопасности: см. Защита данных и конфиденциальность при внедрении доступа к заработанной зарплате.)
На момент обновления статьи, два официальных документа, которые необходимо включить в список для проверки, это:
- Закон о защите персональных данных № 91/2025/QH15, изданный 26.06.2025 и вступающий в силу с 01.01.2026;
- Постановление 356/2025/NĐ-CP, изданное 31.12.2025, вступающее в силу с 01.01.2026, регулирующее некоторые положения и меры по исполнению Закона.
Компании также должны проверять нормы, касающиеся труда, электронных транзакций, безопасности/кибербезопасности, банковских операций, налогов, бухгалтерии и хранения в зависимости от модели.
Не следует копировать документацию из другого проекта: цели, данные, получатели и инфраструктура доступа к заработанной зарплате могут отличаться.
3. Карта 10 групп данных в системе доступа к заработанной зарплате
| Группа | Примеры данных | Возможные бизнес-цели | Основные риски |
|---|---|---|---|
| Персонал | Имя, код сотрудника, статус работы | Определение права на участие | Уволенные могут использовать |
| Идентификация | ID, фото документов, результаты OCR | Точное сопоставление | Подделка, утечка документов |
| Контакт | Телефон, email | Вход, уведомления, поддержка | Угон аккаунта, спам |
| Устройство | ID устройства, сессии входа | Защита от использования чужими, безопасность | Чрезмерное отслеживание, блокировка |
| Учет рабочего времени | Время входа/выхода, смены, рабочий код | Подтверждение выполненной работы | Ошибки в учете, неверный источник |
| Местоположение/изображение | GPS, селфи, фото с метками | Подтверждение учета рабочего времени | Нарушение конфиденциальности, утечка местоположения |
| Доход | Тариф, количество смен, резерв, доступная сумма | Расчет права на получение | Утечка зарплаты, ошибки в расчетах |
| Банк | Номер счета, имя владельца счета | Подтверждение и перевод денег | Ошибочный перевод, мошенничество |
| Транзакции | Сумма, время, статус, код операции | Выплаты, проверка, сверка | Дублирование выплат, предположения о финансовом положении |
| Заработная плата/жалобы | Платежные ведомости, удержания, тикеты | Расчеты и поддержка | Утечка информации, ошибки в периодах |
Фактический список должен быть получен из баз данных, API, логов, файлов импорта/экспорта и субподрядчиков; не только на основе пользовательского интерфейса.
4. Жизненный цикл данных в системе доступа к заработанной зарплате
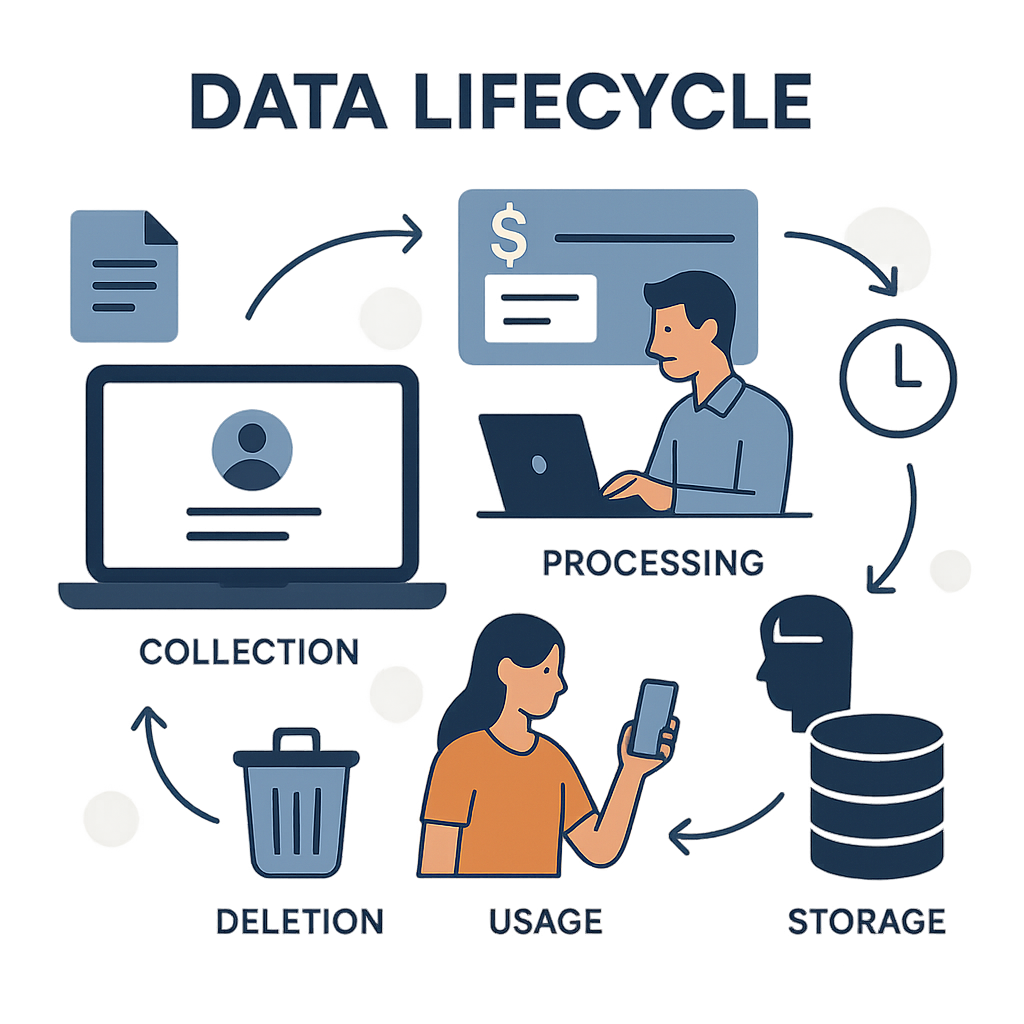
Шаг 1 — Синхронизация кадровых данных
ERP предоставляет список сотрудников, клиентов, даты начала/окончания работы и управленческие отношения в соответствии с текущим техническим графиком. ID играет роль идентификационного ключа; company_id и рабочий код связывают человека с клиентом.
Необходимый контроль: список полей, авторитетный источник, обработка дублирующих записей, блокировка уволенных и лог синхронизации.
Шаг 2 — Идентификация и привязка устройства
Сотрудники предоставляют фото ID; система использует OCR для сопоставления информации и применяет принцип один человек — одно устройство в текущем потоке.
Необходимо уточнить: цель каждого фото, место хранения, срок, кто может видеть, процесс смены устройства и обработка ошибок OCR.
Шаг 3 — Учет рабочего времени
Данные могут поступать из приложения, Google Sheet клиента или ERP. Приложение поддерживает селфи/GPS, геозоны, QR, маяки, WiFi и отметки времени входа/выхода.
Принцип минимизации: клиентам следует включать только необходимые методы и поля данных для достижения определенной цели учета рабочего времени.
Шаг 4 — Утверждение и исправление учета рабочего времени
Клиенты или супервайзеры имеют право утверждать/отклонять. Исправление утвержденного учета возвращает запись в ожидание утверждения и сохраняет историю до/после.
Контроль: разграничение прав по клиентам, лог, который нельзя произвольно изменять, предупреждения об изменениях и цикл проверки прав.
Шаг 5 — Расчет доступной суммы
Сервер рассчитывает на основе утвержденного учета, тарифов, полученной суммы и резерва; применяет ограничения и округление.
Необходима прозрачность: какие данные влияют на решение, причины нулевой/измененной суммы, канал для жалоб и право на исправление исходных данных.
Шаг 6 — Подтверждение счета получателя
Стандартный поток проверки имени счета в VPBank, сопоставление имени и блокировка номера счета после аутентификации.
Контроль: скрытие номера счета на экране/в логе, права на разблокировку/смену счета, хранение доказательств аутентификации и управление поставщиками запросов.
Шаг 7 — Создание и обработка транзакций
Система записывает сумму, код транзакции, время, ответ и статус. Сервис перевода денег держит банковский ключ отдельно от бизнес-приложения.
Контроль: уникальные коды, ограничение логов с полными данными, разграничение прав на ключи/секреты и ожидание при неясном статусе.
Шаг 8 — Сверка и заработная плата
Выписки T+1, журнал транзакций и данные заработной платы сверяются. Дни, покрытые системой, отмечаются, чтобы не дублироваться.
Контроль: отчеты-посредники, права на просмотр платежных ведомостей, ограничение экспортируемых данных и процесс обработки расхождений.
Шаг 9 — Поддержка, жалобы и инциденты
Тикеты могут содержать дополнительные фото, аккаунты, данные учета и транзакций.
Риски: сотрудники поддержки могут запрашивать отправку ID/выписок через неутвержденные каналы или копировать данные на личные устройства.
Шаг 10 — Хранение, удаление и завершение
Каждая группа данных может иметь разные требования к хранению. Компания должна составить график хранения, механизмы блокировки/удаления/анонимизации, исключения по юридическим обязательствам и доказательства завершения.
5. Кто может участвовать в обработке данных?
Не следует присваивать роли только по названию компании. Составьте таблицу для каждой деятельности:
| Деятельность | Возможные участники | Вопросы для ответа |
|---|---|---|
| Управление персоналом | Nhan Kiet/клиенты | Кто решает цель и поля данных? |
| Учет рабочего времени | Сотрудники, клиенты, NK, платформа | Кто записывает, кто утверждает, кто исправляет? |
| Хранение/синхронизация | Поставщики инфраструктуры/ПО | Где данные, кто из субподрядчиков имеет доступ? |
| Проверка имени счета | NK, VPBank, инфраструктура запросов | Какие данные отправляются и сохраняются? |
| Переводы | NK, VPBank | Кто решает о переводе и кто исполняет? |
| Заработная плата | NK/платежные агенты | Какие данные вводятся и кто утверждает? |
| Поддержка | NK/клиенты/сервисные компании | Что видят сотрудники и через какие каналы? |
Юридический отдел должен определить соответствующие юридические роли для каждой цели; одна организация может иметь разные роли в разных действиях.
6. Контрольный список из 30 вопросов для оценки воздействия
(См. также: Контрольный список внутреннего аудита доступа к заработанной зарплате.)
A. Цели и необходимость
- Каковы бизнес-цели и выгоды для сотрудников?
- Для какой цели служит каждое поле данных?
- Можно ли достичь цели с меньшим количеством данных?
- Есть ли менее инвазивные опции?
- Используются ли данные для новых целей, таких как реклама/оценка?
B. Источник, качество и прозрачность
- Откуда поступают данные и какой источник является истинным?
- Соответствует ли частота обновления?
- Что сообщается сотрудникам?
- Как они могут просматривать и исправлять ошибочные данные?
- Можно ли объяснить, почему изменяется доступная сумма?
C. Обмен и передача данных
- Какие стороны получают каждую группу данных?
- Есть ли субподрядчики?
- Какие API/файлы передают данные наружу?
- Есть ли трансграничная обработка/передача данных?
- Как в договорах регулируются цели, безопасность, удаление и инциденты?
D. Доступ и безопасность
- Кто может видеть ID, GPS, зарплату и банковские счета?
- Ограничены ли права по клиентам/локациям?
- Есть ли MFA или сильный контроль для привилегированных аккаунтов?
- Содержат ли логи полные или секретные данные?
- Разделены ли банковские ключи, ротация и отзыв?
E. Риски для сотрудников
- Могут ли ошибочные данные лишить права на получение или привести к ошибочному переводу?
- Могут ли местоположение/фото использоваться для наблюдения вне цели?
- Есть ли риск дискриминации или принуждения к использованию?
- Какие последствия может иметь угон аккаунта?
- Доступен ли процесс жалоб и не ведет ли к репрессиям?
F. Жизненный цикл и реагирование
- Как долго хранится каждая группа данных и почему?
- Какие права отзываются сразу после увольнения сотрудника?
- Как удаляются резервные копии и экспортированные данные?
- Кто руководит при нарушении данных?
- Какие меры контроля были проверены и подтверждены?
Каждый вопрос должен иметь: владельца, ответ, доказательства, уровень риска, меры, оставшийся риск, утверждающего и дату пересмотра.
7. Пример матрицы рисков и контроля
| Риск | Ситуация | Рекомендуемый контроль | Доказательства |
|---|---|---|---|
| Ошибочная идентификация | Неправильное сопоставление ID/рабочего кода | Сопоставление ключей, проверка дубликатов, процесс исправления | Лог синхронизации, тикеты |
| Учет рабочего времени за другого | Использование чужого устройства/аккаунта | Один человек — одно устройство, аутентификация, предупреждения | Лог устройства |
| Чрезмерное отслеживание | Непрерывный сбор GPS | Сбор только при необходимости, настройка целей | Настройки, уведомления |
| Утечка зарплаты | Менеджеры видят вне их области | Разграничение прав по клиентам, скрытие данных | Матрица прав, логи |
| Ошибочный счет | Перевод на чужой счет | Проверка имени, блокировка счета | Доказательства аутентификации |
| Дублирование выплат | Таймаут и повторная отправка | Уникальные коды, блокировка, fail-closed | Лог транзакций |
| Утечка данных через поддержку | Отправка ID через личный чат | Безопасные каналы, инструкции, DLP | Тикеты, обучение |
| Долгое хранение | Неудаленные старые данные | График хранения, задачи удаления, регулярные проверки | Отчеты об удалении |
8. Принципы минимизации для каждого метода учета рабочего времени
(См. также: 6 методов учета рабочего времени в системе доступа к заработанной зарплате и Почему не стоит учитывать рабочее время за другого или использовать фальшивый GPS.)
Селфи + GPS
Собирать только в момент учета рабочего времени, если это достаточно для цели; избегать постоянного отслеживания местоположения. Определить, нужно ли хранить оригинальные фото и как долго.
Геозоны
Предпочтение результату "внутри/вне зоны", если нет необходимости хранить историю точных координат. Радиус должен соответствовать реальной площади.
Динамический QR
Управление жизненным циклом кода, окнами смен и рисками фотографирования/обмена. Избегать встраивания персональных данных непосредственно в QR.
Маяки и WiFi
Ограничить собираемые данные о устройствах/сетях. Четко уведомлять о цели и обрабатывать случаи, когда устройство не поддерживает.
Отметка времени входа/выхода
Проще в плане местоположения, но все равно необходимо защищать расписание, смены и историю изменений.
Нет универсально лучшего метода для всех клиентов. Выберите метод с минимальным количеством данных, но все же отвечающий реальным рискам учета рабочего времени.
9. Рекомендации по минимальному разграничению прав
| Роль | Должен видеть | Не должен по умолчанию видеть |
|---|---|---|
| Сотрудник | Свои данные и транзакции | Данные других сотрудников |
| Супервайзер | Учет рабочего времени назначенной группы | Полные ID, счета, зарплаты вне необходимости |
| Клиент | Учет рабочего времени/сотрудников в рамках контракта | Другие клиенты, банковские ключи |
| Заработная плата | Данные для расчетов | GPS/фото, если не требуется |
| Поддержка клиентов | Поля для обработки тикетов | Все записи по умолчанию |
| Суперадмин | Права для контролируемой работы | Неограниченный доступ без логов |
| Аудит | Доказательства/чтение в рамках | Права на изменение или выполнение команд |
Привилегированные права должны быть ограничены по времени, когда это уместно, с утверждением, логами и регулярными проверками.
10. План реагирования на нарушения данных
План действий должен включать минимум:
- обнаружение и запись времени;
- изоляция, но сохранение доказательств;
- определение систем, данных и пострадавших лиц;
- оценка последствий для сотрудников;
- определение обязательств и сроков по нормативам/контрактам;
- координация между юридическим отделом, ИТ-безопасностью, HR, банком и клиентами;
- согласованная коммуникация, без предположений;
- безопасное восстановление;
- анализ первопричин;
- отслеживание корректирующих действий до их завершения.
Не отправляйте полные персональные данные в чатах для обработки инцидентов. Используйте коды инцидентов и хранилище доказательств с разграничением прав.
11. Необходимый набор доказательств
- схема системы и потоки данных;
- список обработки данных;
- список получателей/субподрядчиков;
- уведомления и доказательства реализации прав;
- матрица прав и результаты проверок;
- настройки хранения/удаления;
- контракты/дополнения по данным;
- отчеты об оценке воздействия и утверждение оставшихся рисков;
- отчеты о уязвимостях, тестировании и устранении;
- логи инцидентов, учений и RCA;
- доказательства обучения;
- записи о завершении/удалении данных.
Состояние "наличие документации" недостаточно; аудит должен брать выборки, чтобы доказать, что контроль работает.
12. Часто задаваемые вопросы
Обязательно ли системе доступа к заработанной зарплате использовать GPS и селфи?
Нет. Это зависит от метода учета рабочего времени и реальных рисков. Если данные о рабочем времени поступают из другого надежного источника, эти два типа данных могут не понадобиться для системы доступа к заработанной зарплате.
Решает ли согласие все проблемы с данными?
Нет. Компаниям также необходимо определить цель, необходимость, роли, безопасность, срок хранения, права субъектов и другие обязательства в соответствии с применимыми нормами.
Следует ли предоставлять поддержке клиентов полный доступ к ID и выпискам?
Не следует по умолчанию. Предоставляйте только необходимые для ситуации поля данных, скрывайте соответствующую информацию и контролируйте особый доступ, когда необходимо видеть полные данные.
Удаление аккаунта означает удаление всех данных?
Не обязательно. Данные могут находиться в бизнес-системах, логах, экспортированных файлах и резервных копиях; некоторые данные должны храниться в соответствии с обязательствами. Политика должна четко описывать каждый уровень.
Достаточно ли провести оценку воздействия один раз перед запуском?
Нет. Необходимо пересматривать при добавлении новых типов данных, целей, методов учета рабочего времени, банков, субподрядчиков, передачи данных, алгоритмов или при значительных инцидентах.
Основные правовые источники
- Закон о защите персональных данных № 91/2025/QH15, вступает в силу 01.01.2026.
- Постановление № 356/2025/NĐ-CP, регулирующее некоторые положения и меры по исполнению Закона, вступает в силу 01.01.2026.
---
Автор: Nguyen Minh Khang — Chuyên viên ban chiến lược, Nhan Kiet Manpower Supply Co., Ltd.
Консультации по решениям доступа к заработанной зарплате для бизнеса: Горячая линия 0937.022.655 · Email info@nhankiet.vn · Доступ к заработанной зарплате для бизнеса