
Checklist de sélection d'un fournisseur d'EWA (accès au salaire déjà gagné) pour les entreprises
Pour choisir un fournisseur d'EWA adapté, l'entreprise doit évaluer au minimum huit critères : la conformité juridique et contractuelle ; la nature du produit et la source des fonds ; la structure des frais et la trésorerie ; la gestion des temps et la paie (Payroll) ; les technologies d'intégration ; la sécurité des données ; l'expérience collaborateur ; les engagements de service (SLA) et la capacité opérationnelle. Avant d'attribuer des points, il est indispensable de vérifier les critères éliminatoires, tels que l'incapacité à justifier les flux financiers, la présence de frais cachés, l'absence de mécanisme anti-doublon de virement ou la non-conformité aux exigences légales de protection des données.
L'EWA — Earned Wage Access (accès au salaire déjà gagné) — désigne généralement une solution permettant aux salariés de débloquer une fraction du salaire correspondant au travail déjà effectué avant l'échéance de paie standard. Toutefois, sous la même appellation « EWA » ou « acompte sur salaire automatisé », les structures sous-jacentes du service peuvent différer radicalement. Par conséquent, une entreprise ne devrait jamais baser son choix uniquement sur l'attractivité visuelle de l'application, la vitesse d'exécution du virement ou un tarif d'appel affiché dans une publicité.
Avant de chercher un fournisseur, définissez les objectifs de votre entreprise
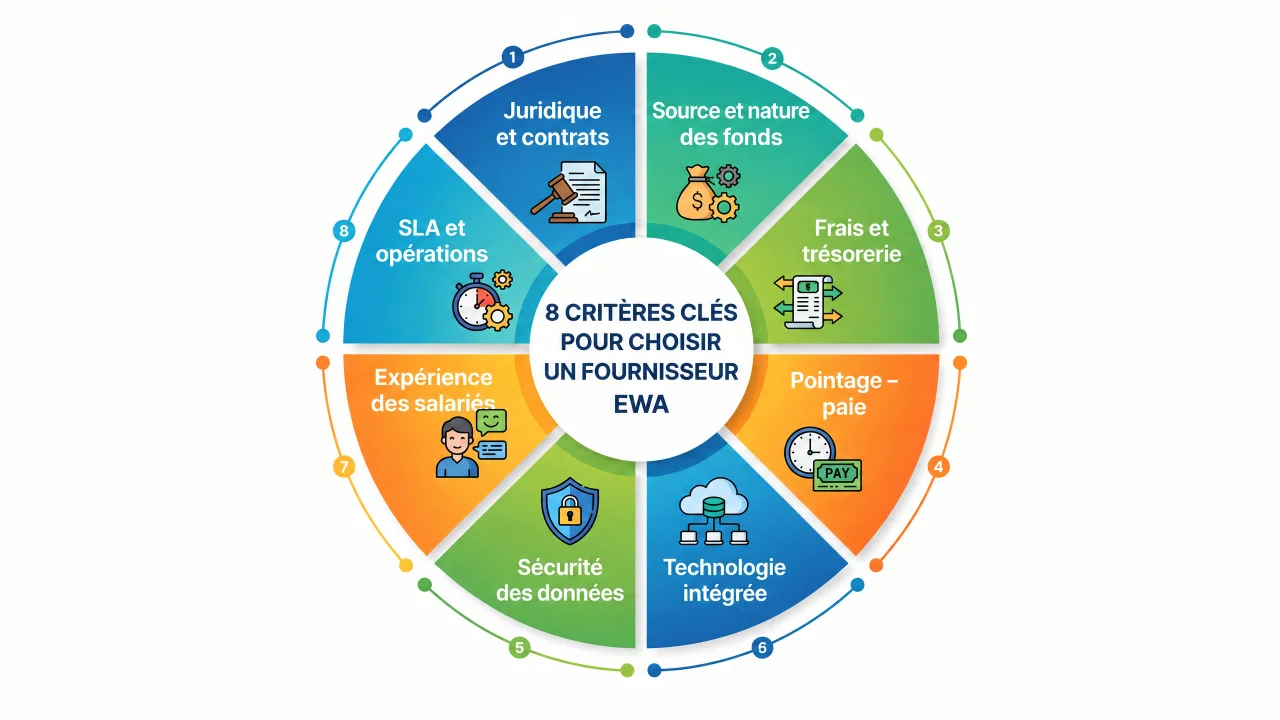
Toute démarche d'audit manquera d'objectivité si l'entreprise n'a pas clairement identifié les dysfonctionnements qu'elle souhaite résoudre.
Objectif visé | Indicateurs à mesurer (Avant / Après) | Critères d'évaluation prioritaires |
|---|---|---|
Réduire la charge manuelle de gestion des acomptes | Nombre de demandes, temps de traitement, niveaux d'approbation | Paie (Payroll), intégration technique, rapprochement |
Renforcer l'attractivité des recrutements | Taux d'acceptation des offres, motifs de choix exprimés par les candidats | Expérience collaborateur, communication, couverture du dispositif |
Améliorer la fidélisation des équipes terrain | Taux de rotation précoce (turnover), départs ventilés selon l'usage du service | Analyse des données, mécanismes d'usage responsable |
Apporter un soutien financier d'urgence | Taux d'adoption, délai de réception des fonds, volume de réclamations | Frais, rapidité d'exécution, transparence |
Fiabiliser la chaîne de données temps-salaire | Heures en attente de validation, écarts de paie, temps de conciliation | Pointage, qualité des données, flux de validation (Workflow) |
Déployer un programme d'avantages à grande échelle | Pourcentage de collaborateurs éligibles, taux d'activation, respect des SLA | Capacité de montée en charge, support opérationnel, sécurité |
Ne retenez pas le « volume brut de transactions le plus élevé » comme indicateur unique de réussite. L'accès au salaire déjà gagné est un outil d'ajustement du calendrier de versement ; une utilisation responsable sans écart comptable prévaut toujours sur la maximisation de la fréquence des retraits.
Étape 1. Établir les critères éliminatoires (Knockout Criteria)
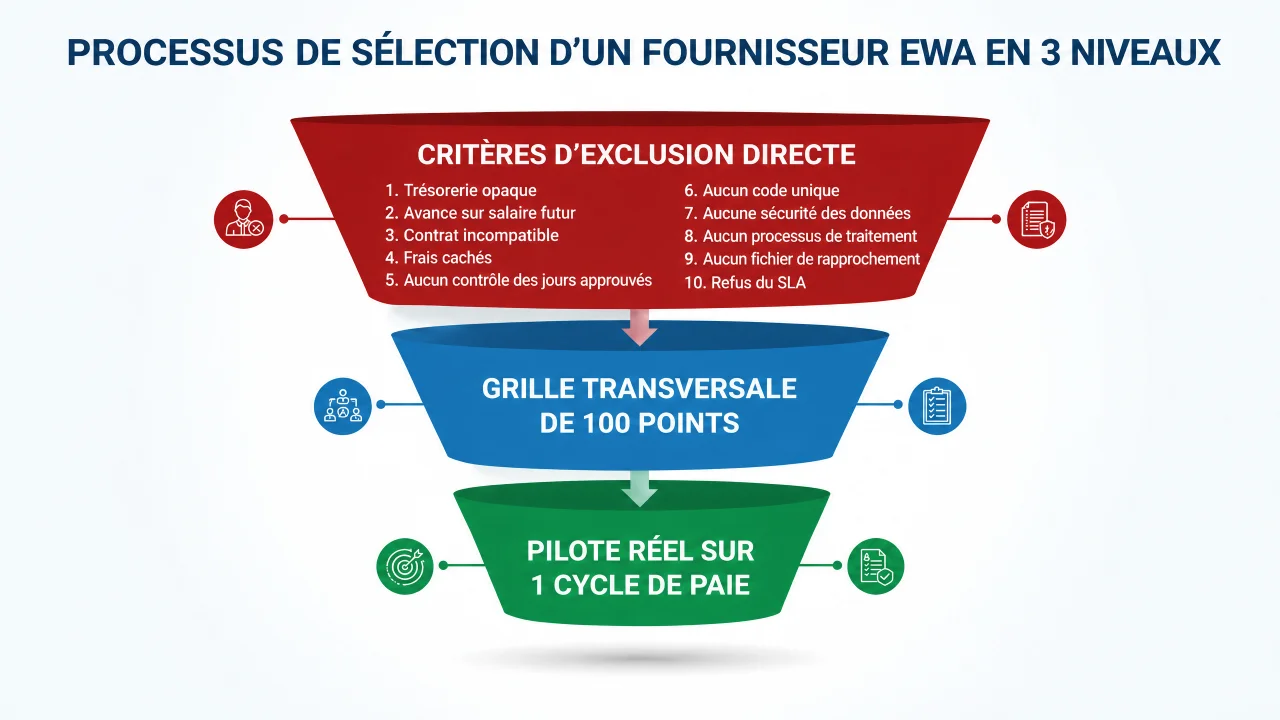
Les critères éliminatoires constituent les exigences préalables que le prestataire doit impérativement valider avant d'accéder à la phase de notation. S'il échoue sur ces prérequis, un score élevé sur d'autres aspects ne compensera jamais la défaillance structurelle sous-jacente.
Dix signaux d'alerte imposant un arrêt ou des clarifications immédiates
Incapacité à détailler précisément la provenance des fonds et les flux financiers entre chaque partie.
Impossibilité de démontrer si les transactions reposent sur des droits acquis (travail fait) ou sur une anticipation de revenus futurs.
Incohérences manifestes entre les clauses contractuelles, la réalité technique de l'application et les arguments de vente.
Absence de transparence totale sur l'intégralité des frais avant la validation finale par le collaborateur.
Inexistence d'un contrôle strict limitant le calcul des plafonds aux seules heures de travail validées.
Absence d'identifiant unique de transaction (Unique Transaction ID) ou de mécanismes bloquant les doubles versements.
Incapacité à justifier de la protection rigoureuse des données de rémunération, de pointage et des coordonnées bancaires.
Absence de procédures formalisées pour traiter les départs imprévus, les erreurs de pointage, les rejets de virement et les litiges.
Refus d'autoriser l'entreprise à extraire les journaux détaillés ligne à ligne, imposant uniquement des synthèses globales.
Refus d'engager contractuellement des SLA opposables, de reconnaître sa responsabilité en cas d'incident ou d'accorder un droit d'audit.
La simple mention d'un « certificat de conformité » ou d'une « base étendue de clients » ne saurait remplacer la production de contrats types et de justificatifs techniques vérifiables.
Étape 2. Évaluer le cadre juridique et contractuel
Le fournisseur doit formuler une qualification juridique limpide et constante de son modèle. L'entreprise cliente doit s'assurer des éléments suivants :
Les sommes débloquées proviennent-elles exclusivement d'heures de travail déjà effectuées et formellement approuvées ?
Quelle entité juridique verse directement les liquidités sur le compte bancaire du salarié ?
Quelle est la nature juridique exacte des conditions générales acceptées par le salarié sur son écran ?
Le montant avancé est-il directement déduit lors de la clôture de la paie, ou constitue-t-il une créance personnelle autonome ?
Existe-t-il des intérêts débiteurs, des pénalités de retard, des clauses de recours ou des déclarations d'incidents de paiement auprès des registres de crédit (ex. CIC) ?
Qui assume la perte financière si le salaire net final s'avère insuffisant pour solder les avances perçues ?
Quelle est la procédure de recouvrement et de traitement des litiges lorsqu'un employé quitte l'entreprise en cours de mois ?
Quelles sont la loi applicable, la juridiction compétente et les limites de responsabilité contractuelle ?
Dossier documentaire à exiger
Contrat cadre de service standard entre l'entreprise et le fournisseur.
Conditions générales d'utilisation (CGU) et formulaires de consentement validés par le salarié.
Règlement de fonctionnement ou manuel d'exploitation opérationnel.
Cartographie juridique des engagements et schéma synoptique des flux financiers.
Politique tarifaire, gestion des réclamations, remboursements et procédures de traçabilité des anomalies.
Avis juridique d'un cabinet indépendant ou document officiel de conformité du modèle d'affaires.
Liste exhaustive des sous-traitants techniques/bancaires et rôle de chacun dans la chaîne de traitement.
Au Vietnam, la qualification d'un service d'EWA repose sur l'architecture concrète de son modèle. Une étude parue dans la Revue Bancaire (Tạp chí Ngân hàng) en juin 2026 a d'ailleurs analysé la frontière entre les modèles strictement adossés au salaire déjà gagné et ceux assimilables à des activités d'octroi de crédit. Les entreprises ne doivent donc pas se contenter d'allégations commerciales (voir L'EWA est-il assimilable à un crédit ?).
Étape 3. Vérifier la source des fonds, les frais et la responsabilité financière
Source des fonds
L'entreprise doit lever toute incertitude :
Le fonds de roulement est-il provisionné par l'entreprise elle-même, ou avancé par le prestataire / un tiers financier ?
Selon quels mécanismes la trésorerie opérationnelle est-elle alimentée et sécurisée ?
Y a-t-il des limites globales de tirage par jour, par cycle de paie ou par entité juridique ?
En cas de pic imprévu de demandes, qui recapitalise la ligne de liquidités ?
Si un virement a été exécuté mais que la paie finale ne permet pas la compensation, qui supporte la perte ?
Quels sont le calendrier et les modalités concrètes de compensation financière entre les parties ?
Structure des frais
La grille tarifaire doit faire l'objet d'une ventilation transparente :
Frais de mise en service initiale (Setup / Implementation fee).
Frais de développement et d'intégration API (Integration fee).
Abonnement au logiciel ou redevance d'accès à la plateforme (Platform / Subscription fee).
Tarif par utilisateur actif (Per-user fee).
Commission par transaction unitaire (Transaction fee).
Frais de virement interbancaire instantané (Disbursement fee).
Coût du support dédié ou de la personnalisation des exports de données.
Frais de traitement des anomalies, d'investigation ou de régularisation le cas échéant.
Règles de révision des prix et tarification des dépassements de volume.
Méthode de comparaison rigoureuse
Ne comparez pas deux prestataires uniquement sur la « commission faciale par transaction ». Intégrez tous les paramètres au sein d'une même équation :
Coût total de possession (TCO) = Frais du fournisseur + Frais de paiement interbancaire + Coût d'immobilisation de la trésorerie + Coûts d'intégration technique + Charge opérationnelle interne + Coûts de traitement des anomalies et créances irrécouvrables
Conduisez des simulations sur trois scénarios distincts : faible taux d'adoption, vitesse de croisière nominale et période de forte affluence (voir Comment sont calculés les frais de service EWA ?).
Étape 4. Auditer la gestion des temps, la paie et le rapprochement
L'EWA n'est fiable que s'il s'interface de bout en bout depuis le temps de travail validé jusqu'au bulletin de paie et au grand livre comptable, conformément au processus de salaire journalier.
Questions relatives à la gestion des temps
Comment la solution discrimine-t-elle les heures brutes enregistrées, en attente, validées, refusées ou régularisées ?
Qui détient les habilitations pour modifier et valider les pointages ?
Après un ajustement RH des heures travaillées, sous quel délai le plafond disponible s'actualise-t-il sur l'application ?
Le système détecte-t-il les anomalies (pointages manquants, doublons, erreurs de planning, heures supplémentaires non autorisées) ?
En cas d'interruption temporaire du flux de pointage, le moteur bloque-t-il les retraits ou réutilise-t-il d'anciennes valeurs ?
Questions relatives aux plafonds
Quelles sont les variables exactes intégrées dans l'algorithme de calcul (salaire de base, primes fixes, heures sup, cotisations sociales obligatoires) ?
Un coefficient de sécurité et une retenue de réserve sont-ils systématiquement appliqués (ex. ouverture de 50 % à 70 % maximum des droits acquis) ?
Comment sont paramétrés les plafonds de retraits par individu, par service, par journée et pour l'ensemble du contrat ?
Le solde disponible fait-il l'objet d'un recalcul strict en temps réel à la milliseconde précédant l'envoi de l'ordre de virement ?
En cas de régularisation à la baisse d'un pointage ayant déjà donné lieu à un retrait, quel est l'arbitrage automatique de compensation ?
Questions relatives au rapprochement
Les flux de retraits sont-ils lettrés un à un avec les accusés de réception bancaires réels ?
Le système produit-il un état nominatif détaillé reliant chaque salarié à chaque numéro d'opération ?
Quelles barrières logiques garantissent qu'aucune retenue sur salaire ne sera décomptée deux fois lors de la paie ?
Quels états finaux d'opération (succès, échec, en cours) sont retenus dans le fichier de retenues transmis à la paie ?
Quel est le traitement réservé aux opérations en suspens d'investigation au moment précis du figeage de la paie (Cut-off) ?
Les gestionnaires de paie peuvent-ils remonter directement depuis la ligne du bulletin de salaire jusqu'à la transaction source ?
Étape 5. Évaluer la technologie et la capacité d'intégration
Un prestataire ne doit pas nécessairement imposer un mode de connexion unique. Lors d'une phase pilote, l'échange de fichiers chiffrés sous contrôle strict (Batch Files) peut suffire, avant de basculer vers des API complètes lors de la généralisation. L'essentiel réside dans l'identifiant unique, le versionnement des données, les statuts explicites et la traçabilité intégrale.
Critères techniques à vérifier
Documentation rigoureuse des API, des formats de fichiers par lots ou des connecteurs logiciels.
Mise à disposition d'un environnement bac à sable (Sandbox) enrichi de jeux de données fictives.
Exploitation d'un matricule salarié unique et pérenne, ou d'une table de correspondance (mapping) parfaitement administrée.
Attribution d'un identifiant transactionnel unique non reproductible à chaque demande de retrait.
Mécanismes d'idempotence prévenant les doubles débits en cas d'appels réseau répétés.
Accusés de réception d'intégration de données, gestion d'erreurs normée et politique de reprise automatique (Retry).
Points de verrouillage calendaire du cycle de paie (Cut-off Lock) et traçabilité des versions de fichiers.
Notifications par Webhook ou fonctions de requêtage direct de l'état final des transferts de fonds.
Journaux techniques (Logs) exhaustifs répondant aux exigences d'un audit informatique.
Procédure garantie d'extraction et de restitution des données à l'échéance du contrat.
Plans de migration, protocoles de retour arrière (Rollback) et modes dégradés en cas de rupture de connectivité.
Ne pas se laisser convaincre uniquement par
L'argument « Nous avons des API », sans documentation technique ni environnement de test fonctionnel.
L'argument « Temps réel », dépourvu d'engagements chiffrés sur la latence réseau ou la disponibilité de service.
La promesse d'une « Intégration universelle à tous les SIRH », sans spécification des formats d'échange ni des responsabilités de maintenance.
L'évocation d'une « IA prédictive automatisée », sans explicitation des règles de décision ni des contrôles humains associés.
Étape 6. Auditer la sécurité et la protection des données personnelles
Un dispositif d'EWA manipule des données hautement sensibles : identité civile, contrat de travail, temps de présence, rémunérations, RIB et flux bancaires. L'employeur ne peut se décharger de sa responsabilité légale par une simple clause contractuelle d'exonération.
La loi vietnamienne sur la protection des données personnelles n° 91/2025/QH15 et son décret d'application n° 356/2025/NĐ-CP sont entrés en vigueur le 1er janvier 2026. Lors de la sélection d'un prestataire, l'entreprise doit définir clairement les rôles respectifs de responsable du traitement et de sous-traitant à chaque étape du cycle de vie des données.
Documents de sécurité à exiger
Schéma d'architecture technique et cartographie détaillée des flux de données.
Registre exhaustif des catégories de données collectées et traitées.
Finalités de traitement, durées de conservation et protocoles d'effacement ou de restitution.
Matrice de contrôle des accès basée sur les rôles (RBAC).
Politiques d'authentification multifacteur (MFA) et de gestion des comptes à privilèges (PAM).
Chiffrement des données en transit (TLS 1.3) et au repos (AES-256).
Journaux d'audit horodatés retraçant les accès administrateurs, les modifications de bases et les transactions.
Processus formel de veille sur les vulnérabilités et calendrier d'application des correctifs de sécurité.
Rapport récent d'audit d'intrusion (Penetration Test) réalisé par un organisme tiers indépendant, avec mention du périmètre audité.
Plans de continuité d'activité (PCA), plans de reprise d'activité (PRA) et politique de sauvegardes redondantes.
Protocole d'alerte immédiate, de coordination de crise et d'imputabilité en cas de violation de données.
Liste des sous-traitants ultérieurs, localisation géographique des centres de données et flux transfrontaliers éventuels.
Questions déterminantes
Les ingénieurs ou administrateurs du prestataire ont-ils la possibilité de consulter en clair les salaires et les retraits d'un collaborateur ?
Quels profils d'utilisateurs disposent de l'autorisation d'exporter la liste globale des salariés et leurs émoluments ?
Lorsqu'un collaborateur du prestataire quitte ses fonctions, sous quel délai ses accès techniques et clés logiques sont-ils révoqués ?
Selon quelles procédures techniques les sauvegardes historiques sont-elles isolées puis définitivement purgées ?
En cas de sinistre ou d'intrusion suspectée, l'entreprise dispose-t-elle du droit d'exiger les logs bruts et de codiriger l'enquête ?
Les certifications de sécurité (comme ISO/IEC 27001 ou SOC 2) constituent des attestations utiles si leur périmètre correspond exactement au service fourni, mais elles ne remplacent jamais un examen concret de l'infrastructure, des contrats et des pratiques d'exploitation réelles.
Étape 7. Évaluer l'expérience collaborateur
Une solution dotée d'une excellente ingénierie interne sera vouée à l'échec si les salariés ne parviennent pas à en comprendre intuitivement le fonctionnement.
Avant la transaction, le salarié doit voir
Les heures de travail déjà validées et l'horodatage exact de la dernière synchronisation.
Le plafond de retrait immédiatement disponible.
Le montant précis faisant l'objet de sa demande.
Le détail exhaustif des frais de service et des coûts de virement éventuels.
La somme nette qui sera effectivement créditée sur son compte.
Le montant total déjà débloqué au cours du cycle de paie en cours.
L'estimation prévisionnelle du salaire résiduel qui lui sera versé lors de la paie standard.
Le compte bancaire destinataire (avec masquage partiel de sécurité).
Le délai estimé de réception des fonds.
Après la transaction, le salarié doit disposer de
L'identifiant unique de la transaction et son statut de traitement actualisé.
L'historique transparent et téléchargeable de l'ensemble de ses versements.
Notifications explicites en cas de succès, de rejet technique ou de mise en revue manuelle de l'ordre.
Un canal direct d'assistance pour contester une anomalie de calcul d'heures ou un incident de virement.
Des consignes régulières de sécurité pour la protection de ses identifiants, mots de passe et codes OTP.
Modules pédagogiques d'éducation financière, conçus sans jugement ni ton moralisateur.
Le fournisseur doit démontrer en situation réelle que son application demeure rapide et stable sur des smartphones d'entrée de gamme, sous une connexion réseau instable, et qu'elle s'avère parfaitement accessible à des ouvriers de production peu familiarisés avec les environnements numériques complexes.
Étape 8. Évaluer les SLA, le support et la capacité opérationnelle
Une séance de démonstration commerciale s'exécute toujours dans des conditions idéales. La valeur réelle d'un partenaire se mesure lorsque des pointages sont corrompus, que des virements restent en statut indéterminé ou que des équipes d'usine sollicitent une assistance technique en pleine nuit ou un jour férié.
SLA à définir précisément dans les clauses contractuelles
Délais maximaux de prise en charge et de première réponse technique lors d'incidents.
Temps d'acheminement moyen et maximal d'un virement standard de bout en bout.
Délais stricts d'investigation et de clôture d'une opération en statut indéterminé (Pending).
Délai d'actualisation des droits d'un collaborateur après correction de pointages par les RH.
Délais de résolution des réclamations individuelles et de régularisation des frais prélevés à tort.
Taux de disponibilité garanti de la plateforme en production (ex. 99,9 %) et modalités de calcul.
Objectifs stricts de reprise d'activité (RTO) et de perte de données admissible (RPO) en cas de sinistre majeur.
Rythme de transmission des bilans d'exploitation, matrice d'escalade des alertes et calendrier de déploiement des correctifs.
Capacité opérationnelle à auditer
Dimensionnement réel des équipes d'intégration, d'infrastructure, de sécurité et du support utilisateur.
Expérience probante dans le déploiement auprès d'entreprises dont l'effectif est comparable au vôtre.
Dispositifs de renfort opérationnel à l'approche des fêtes du Têt, des jours fériés ou des veilles de paie.
Protocoles de bascule secours en cas de défaillance imprévue de la passerelle de paiement ou du partenaire bancaire.
Références clients réelles et vérifiables dans le même bassin d'emploi ou secteur industriel.
Modèles types de rapports mensuels d'exploitation, de fiches d'incidents (RCA) et de bordereaux de compensation.
Processus formalisé de gestion du changement (Change Management) et préavis de mise à jour.
Grille d'évaluation du fournisseur d'EWA — barème sur 100 points
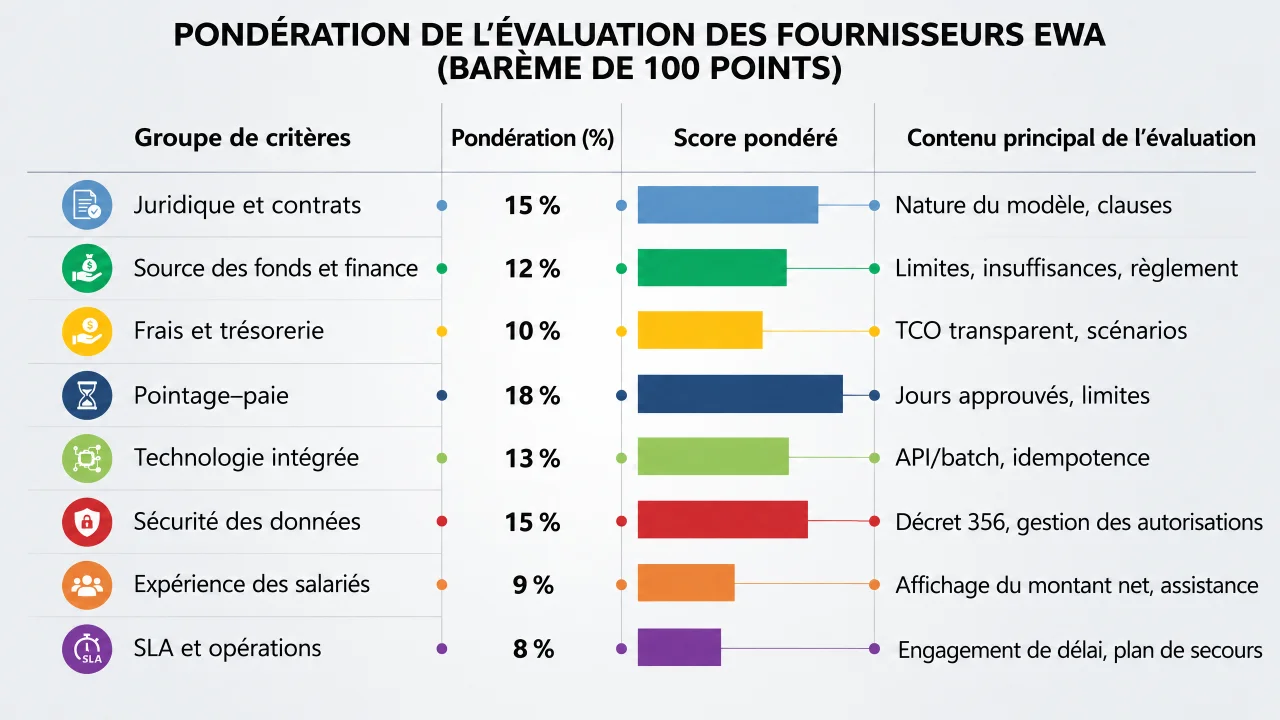
La notation n'intervient que si le candidat a franchi sans réserve tous les critères éliminatoires.
Groupes de critères | Pondération | Périmètre principal d'évaluation |
|---|---|---|
Cadre juridique et contractuel | 15 | Qualification du modèle, chaîne de responsabilités, droits du salarié, litiges |
Source des fonds et solidité financière | 12 | Mécanisme d'avance, plafonds globaux, absorption des impayés, compensation |
Transparence tarifaire et coût total (TCO) | 10 | Lisibilité des frais, modèles prévisionnels, clauses d'encadrement des hausses |
Gestion des temps, plafonds et paie | 18 | Heures validées, formule de calcul, lettrage comptable, cas d'exception |
Architecture technique et intégration | 13 | Standards API/fichiers, matricule unique, idempotence, journaux d'audit, réversibilité |
Sécurité informatique et données personnelles | 15 | Habilitations minimales, chiffrement, rétention, gestion de crise, sous-traitants |
Expérience collaborateur | 9 | Clarté de l'interface, transparence des coûts, ergonomie, robustesse technique |
Engagements de service (SLA) et exploitation | 8 | Engagements opposables, support multicanal, absorption des pics, plans de secours |
**Total** | **100** |
Modalités de notation par critère
Appliquez une échelle de 0 à 5 :
0 : Information inexistante ou refus de la communiquer.
1 : Simple affirmation verbale sans documentation tangible.
2 : Processus existant mais lacunaire sur des pans critiques.
3 : Conforme aux attentes de base, appuyé par des documents recevables.
4 : Niveau de maîtrise élevé, éprouvé sur des références équivalentes ou lors d'un pilote concluant.
5 : Excellence opérationnelle, intégration automatisée complète, auditabilité tierce et démarche d'amélioration continue.
Score pondéré = (Note attribuée de 0 à 5 ÷ 5) × Pondération du critère.
À titre d'illustration, un prestataire noté 4/5 sur la thématique Paie (pondération 18) obtiendra :
4 ÷ 5 × 18 = 14,4 points.
Interprétation du score total recommandé
Score global | Signification | Décision recommandée |
|---|---|---|
Moins de 60 | Trop de zones d'ombre ou documentation largement insuffisante | Rejet ; mise en conformité préalable obligatoire avant tout réexamen |
De 60 à 74 | Socle fonctionnel présent mais risques juridiques ou techniques notables | Pas de déploiement global ; pilote envisageable sous réserve d'encadrements stricts |
De 75 à 84 | Répond convenablement aux exigences majeures du cahier des charges | Poursuite des négociations contractuelles et lancement d'un pilote ciblé |
De 85 à 100 | Excellente adéquation générale et maturité démontrée sur pièces | Candidat privilégié ; sous réserve de validation des tests d'acceptation (UAT) |
Ces seuils ne sont donnés qu'à titre de référence. Un prestataire totalisant 90 points qui présenterait une faiblesse sur la sécurité des données ou la prévention des doubles versements doit être formellement écarté.
20 questions à poser lors de la démonstration EWA (Demo)
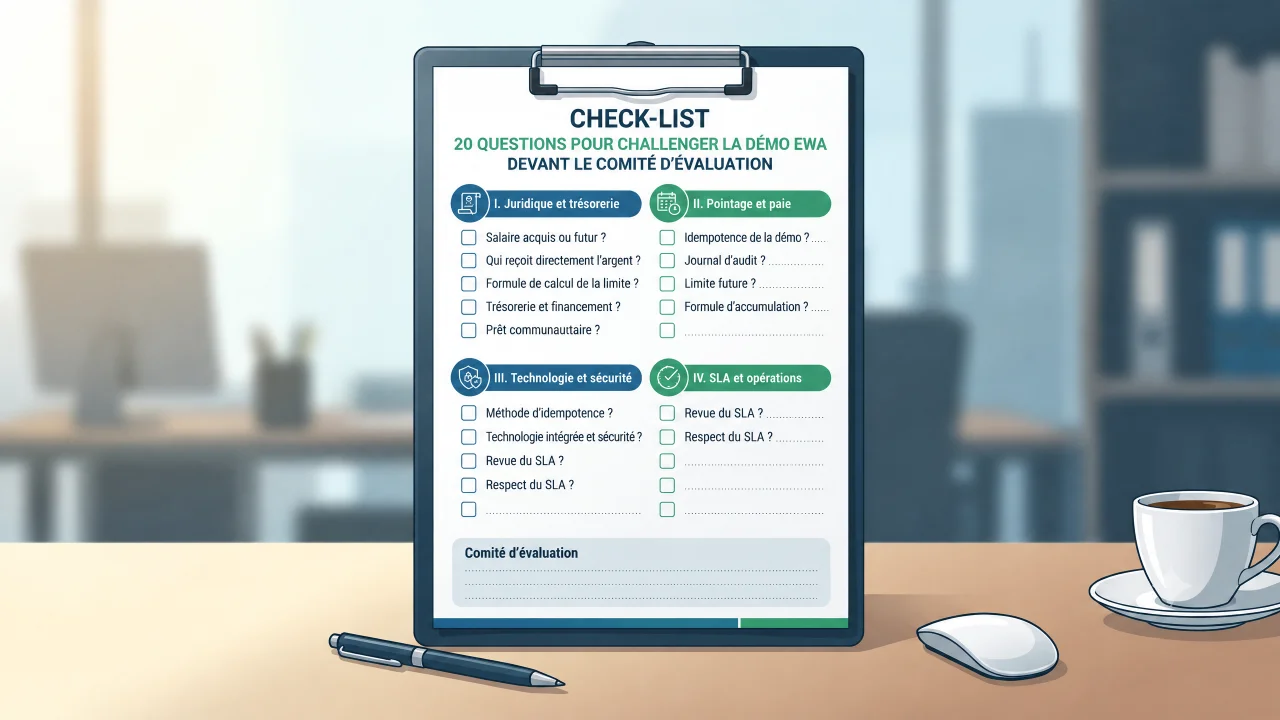
Votre solution débloque-t-elle strictement des rémunérations acquises pour des heures travaillées, ou permet-elle de puiser dans des revenus futurs prévisionnels ?
Quelle entité juridique exécute concrètement le virement bancaire sur le compte de nos collaborateurs ?
Quelles conventions nos salariés signent-ils sur l'application et créent-elles une dette personnelle indépendante du salaire ?
Quelle est la nomenclature exhaustive de l'ensemble des frais générés par le service et qui en assure le paiement ?
Pouvez-vous nous montrer sur votre écran de démonstration le récapitulatif des frais, le net perçu et le salaire restant affichés avant confirmation ?
Comment vos serveurs s'assurent-ils techniquement que les heures transmises ont reçu l'approbation formelle des managers ?
Quelle formule mathématique régit le montant disponible et quel pourcentage de sécurité conservez-vous systématiquement ?
Si un pointage est réduit a posteriori alors que le virement a déjà été émis, comment votre système régularise-t-il l'écart ?
Quel protocole s'enclenche lorsqu'un collaborateur démissionne brutalement au milieu de son cycle de travail ?
Pouvez-vous réaliser une démonstration technique prouvant l'impossibilité d'émettre deux virements pour une seule demande en cas d'instabilité réseau ?
En cas de latence bancaire prolongée, par quel procédé déterminez-vous avec certitude l'état d'échec ou de succès du virement ?
De quelle manière concrète s'articule le rapprochement à trois niveaux : flux bancaires, retenues de paie et écritures comptables ?
Notre équipe comptable peut-elle faire le lien direct entre une ligne de retenue sur le bulletin de salaire et le numéro unique de virement ?
Quels sont vos protocoles d'intégration (API RESTful, SFTP chiffré) et disposez-vous d'un environnement Sandbox fonctionnel dès aujourd'hui ?
Quelles données personnelles collectez-vous, où sont-elles hébergées physiquement, pour quelle durée et à quels tiers sont-elles transmises ?
Au sein de votre société, quels postes ou profils techniques peuvent accéder à la vue en clair des rémunérations et des retraits de nos employés ?
En cas de suspicion de compromission de données, sous quel délai maximal vous engagez-vous contractuellement à nous alerter ?
Quels sont vos engagements de service (SLA) contractuels concernant le temps d'exécution des virements, le traitement des anomalies et le support ?
Pouvez-vous nous présenter un spécimen de rapport d'activité mensuel, un extrait de logs techniques et un fichier de rapprochement réel anonymisé ?
Lors de la résiliation éventuelle de notre contrat, selon quelles modalités nos données nous sont-elles restituées puis définitivement détruites ?
Un prestataire qualifié ne se retranchera pas derrière des discours commerciaux généraux : il illustrera ses réponses directement dans son outil, transmettra ses spécifications techniques et acceptera d'inscrire ses engagements clés dans le contrat.
Erreurs courantes lors de la sélection d'un fournisseur
Choisir uniquement sur le critère du tarif le plus bas
Une commission par retrait extrêmement faible dissimule souvent des frais d'intégration élevés, des coûts de maintenance cachés ou des frais de gestion manuelle exorbitants pour traiter les rejets. Évaluez systématiquement le coût total de possession (TCO).
Choisir en fonction de la vitesse de virement
Verser des fonds en quelques secondes en exploitant des pointages non vérifiés ou en négligeant les mécanismes anti-doublon accroît dangereusement les risques de pertes financières. L'exactitude et la traçabilité doivent toujours prévaloir sur la rapidité pure.
Se fier aveuglément à la liste des logos clients
La présence de marques prestigieuses sur une présentation commerciale ne renseigne en rien sur le périmètre réel déployé, le volume de salariés couverts ni la stabilité du service. Exigez des références vérifiables ou des retours d'expérience documentés.
Négliger les départs de salariés et les ajustements de pointage
Les démonstrations commerciales se limitent trop souvent aux cas nominaux sans accroc. Imposez au prestataire de simuler les situations dégradées : départs précipités, corrections d'heures en cascade, transactions bloquées en attente et clôtures de paie anticipées.
Laisser les RH décider seules
L'accès au salaire déjà gagné impacte la trésorerie d'entreprise, la paie, la comptabilité générale, la gouvernance des données et les canaux bancaires. Le comité d'évaluation doit obligatoirement réunir les RH, la Finance, la Paie, l'IT/Sécurité, le Juridique et la Direction des opérations.
Déployer à l'échelle de toute l'entreprise sans phase pilote
Une documentation irréprochable ne garantit pas que vos données réelles s'interfaceront sans friction. Adoptez une méthode prudente : isolez un périmètre pilote restreint, exécutez un cycle complet de paie avec rapprochement sans faille, puis validez l'extension du projet.
Processus recommandé de sélection des fournisseurs en 10 étapes
Formaliser les objectifs stratégiques et les indicateurs clés de performance (KPI).
Rédiger le cahier des charges fonctionnel, technique et juridique.
Définir et publier les critères éliminatoires non négociables.
Adresser un dossier de consultation (RFP) et le questionnaire d'évaluation aux candidats.
Organiser les séances de démonstration sur un jeu de scénarios imposés, incluant les cas d'erreur.
Réaliser une notation indépendante et collégiale par chaque direction métier.
Contrôler les pièces justificatives, les audits de sécurité et contacter les clients de référence.
Négocier les clauses contractuelles, la convention de service (SLA) et les responsabilités sur les données.
Lancer un projet pilote encadré par des plafonds stricts et une grille d'arbitrage Go–Adjust–Stop.
Conduire le bilan complet après la première clôture de paie avant d'autoriser la généralisation.
Checklist synthétique pour la Direction générale
Avant d'apposer son approbation finale, la Direction générale devrait exiger une note de synthèse d'une page apportant des réponses claires à ces dix interrogations :
[ ] Quels sont les objectifs opérationnels poursuivis et les indicateurs mesurables de réussite ?
[ ] Quelle est la qualification juridique exacte de la transaction et quelle est la source des fonds avancés ?
[ ] Quel est le montant du coût total de possession (TCO) projeté sur nos trois scénarios d'adoption ?
[ ] En cas de versement excédentaire ou de départ conflictuel, qui assume le risque de perte financière ?
[ ] Selon quelles règles logiques les heures validées et les plafonds individuels sont-ils verrouillés ?
[ ] Par quels dispositifs automatisés la paie et la comptabilité réalisent-elles un rapprochement sans erreur ?
[ ] Quels sont les moyens techniques et juridiques mis en œuvre pour préserver les données personnelles de nos salariés ?
[ ] En cas d'incident informatique majeur ou de panne bancaire, quelle partie détient l'autorité de suspendre le flux ?
[ ] Quels sont le calendrier prévisionnel, la volumétrie de collaborateurs et l'enveloppe financière du pilote ?
[ ] Sur quels indicateurs quantitatifs précis s'articulera l'arbitrage Go–Adjust–Stop à l'issue de la phase pilote ?
Conclusion
Le partenaire d'EWA idéal ne se limite pas à proposer une application permettant aux salariés d'obtenir des liquidités rapidement. Il doit apporter la preuve technique que la chaîne globale heures validées → calcul des plafonds → transaction → virement bancaire → retenue de paie → imputation comptable → protection des données fonctionne sans faille, en toute sécurité et avec une traçabilité intégrale.
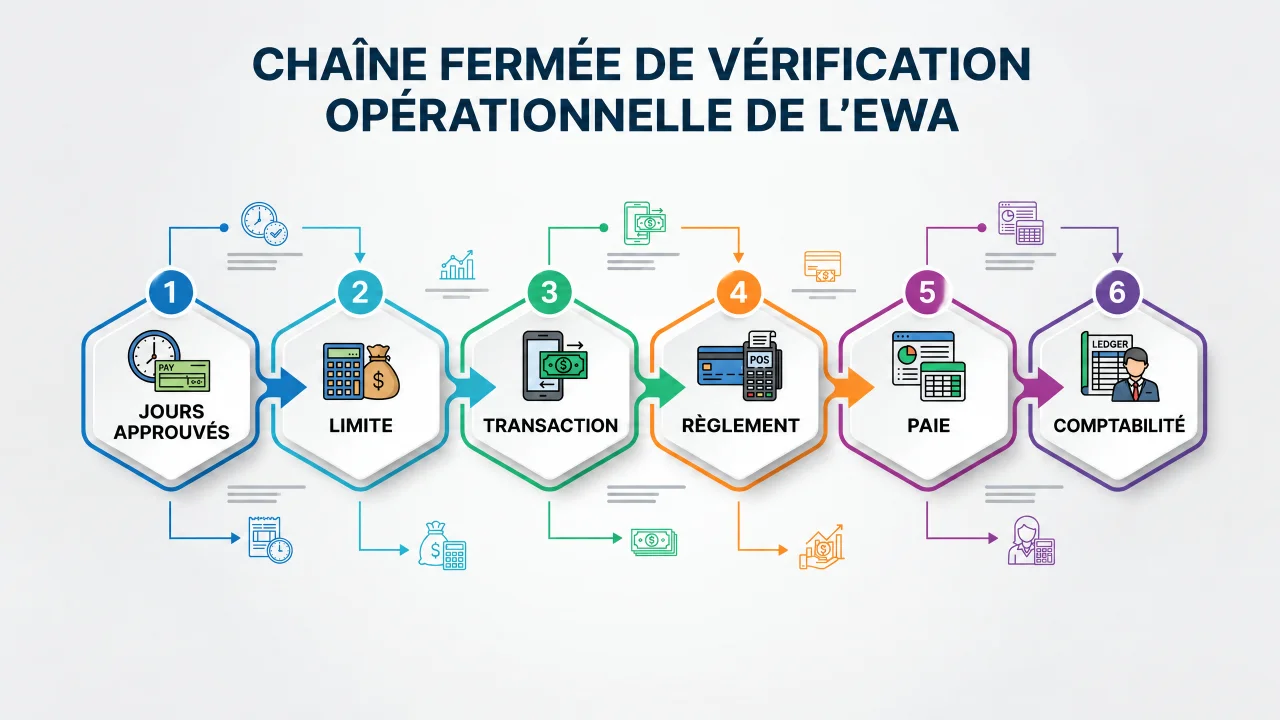
Les entreprises avisées structurent leur démarche décisionnelle en trois étapes :
Les critères éliminatoires pour juguler tout risque structurel.
La grille d'évaluation sur 100 points pour procéder à une analyse comparative rigoureuse et transparente.
Le déploiement d'un pilote sur un cycle de paie complet pour confronter les promesses contractuelles aux données réelles de l'entreprise.
Vous pouvez adresser cette grille de 20 questions à Nhan Kiet ou planifier une séance d'évaluation personnalisée en consultant notre offre d'accès au salaire déjà gagné pour les entreprises.
> Avertissement : Le présent document a une vocation purement informative et méthodologique générale. Il ne saurait se substituer à une procédure formalisée de passation de marchés, à un audit d'homologation de sécurité ou à des consultations juridiques et financières personnalisées adaptées aux spécificités de votre structure.
Sources de référence
Code du travail de la République socialiste du Vietnam n° 45/2019/QH14
Loi sur la protection des données personnelles n° 91/2025/QH15
Décret n° 52/2024/NĐ-CP relatif aux paiements scripturaux et dématérialisés
---
Auteur : Nguyen Minh Tuan — Chuyên viên ban chiến lược, Nhan Kiet Manpower Supply Co., Ltd.
Conseil en solutions d'accès au salaire déjà gagné pour les entreprises : Hotline 0937.022.655 · E-mail info@nhankiet.vn · Accès au salaire déjà gagné pour les entreprises
FAQ
Faut-il choisir le fournisseur d'EWA le moins cher ?
Non. Fonder son arbitrage sur la seule commission par retrait est une erreur stratégique. Il convient de comparer le coût global de détention (TCO), l'exposition au risque d'impayé, la fiabilité des écritures de réconciliation, la politique de sécurité des systèmes d'information, les pénalités SLA et la charge induite par le traitement des anomalies opérationnelles.
Un fournisseur disposant de certifications de sécurité est-il suffisant ?
C'est une condition nécessaire mais non suffisante. L'entreprise se doit de contrôler le périmètre exact couvert par le certificat, l'architecture d'hébergement, la politique de moindre privilège, le chiffrement des données, la profondeur d'historique des journaux d'audit, la réputation des sous-traitants d'infrastructure et la prise en charge contractuelle du préjudice en cas de fuite de données.
Faut-il obligatoirement une intégration API dès le départ ?
Pas nécessairement. Durant la phase pilote, l'exploitation de fichiers de pointage et de virement chiffrés (Batch Files) s'avère parfaitement adaptée pourvu qu'elle intègre un matricule immuable, un versionnement strict des jeux de données, des signatures de validation, des sécurités anti-doublon et un lettrage systématique. L'interconnexion par API s'impose principalement lors du déploiement à large échelle où l'instantanéité devient indispensable.
Quelle taille d'échantillon pour la phase pilote ?
Il n'existe pas de règle universelle. Le choix doit se porter de préférence sur un établissement ou une division disposant d'une gestion des temps rigoureuse et de plannings réguliers. L'échantillon doit être suffisamment restreint pour maintenir une maîtrise absolue des risques, tout en étant assez représentatif pour confronter le système à des situations réelles d'exploitation, le tout assorti de plafonds de tirage rigoureusement délimités.
Pourquoi exiger une démo des scénarios d'erreur ?
Le parcours nominal idéal ne permet pas de jauger la robustesse d'un système. Ce sont les anomalies — réajustements de plannings, départs inopinés, transactions suspendues dans les canaux bancaires, modifications de coordonnées bancaires et requêtes simultanées répétées — qui révèlent si le prestataire est capable de juguler les risques financiers et comptables.
Qui doit faire partie du comité de sélection du fournisseur ?
La commission d'appel d'offres doit a minima regrouper : la Direction des ressources humaines, les Responsables paie, la Direction administrative et financière, la DSI / les équipes de sécurité informatique (RSSI), la Direction juridique, les Achats et les Responsables de production sur site, sous l'autorité d'un chef de projet transverse responsable de la coordination générale.
Un score élevé garantit-il une sélection immédiate ?
Non. La grille chiffrée sert à hiérarchiser objectivement les propositions concurrentes. Néanmoins, le candidat obtenant la note la plus élevée doit obligatoirement valider l'ensemble des conditions éliminatoires, faire l'objet d'un examen approfondi de ses engagements contractuels, et réussir les tests d'intégration (UAT) ainsi que le pilote sur le terrain avant toute décision de contractualisation définitive.