
รายการตรวจสอบการตรวจสอบภายในการรับค่าจ้างที่ทำงานแล้ว: 50 การควบคุมและหลักฐาน
รายการตรวจสอบการตรวจสอบภายในการรับค่าจ้างที่ทำงานแล้ว: 50 การควบคุมและหลักฐานที่ต้องเก็บรักษา
การตรวจสอบภายในการรับค่าจ้างที่ทำงานแล้วต้องยืนยันทั้งกระบวนการ ถูกคน – ถูกงาน – ถูกสิทธิ์ – ถูกจำนวนเงิน – ถูกบัญชี – ถูกสถานะ – ถูกงวดเงินเดือน. ทุกข้อสรุปต้องอ้างอิงจากหลักฐานที่สามารถตรวจสอบได้ ไม่ใช่แค่การสัมภาษณ์หรือภาพหน้าจอ. รายการตรวจสอบ 50 การควบคุมด้านล่างนี้ช่วยให้ธุรกิจสร้างโปรแกรมการตรวจสอบตามปกติ.
> สรุปสั้น ๆ: ตรวจสอบตาม 10 กลุ่ม แต่ละกลุ่มมีห้าการควบคุม: การจัดการ; ทรัพยากรบุคคล; การบันทึกเวลา; สูตร/ขีดจำกัด; ธุรกรรม; ธนาคาร; การจ่ายเงินเดือน; ข้อมูลส่วนบุคคล; ความปลอดภัย/เหตุการณ์; การเปลี่ยนแปลง/ความต่อเนื่องทางธุรกิจ. เลือกตัวอย่างตามความเสี่ยงและตรวจสอบจากข้อมูลต้นทางถึงผลลัพธ์สุดท้าย.
> คำเตือน: นี่เป็นรายการตรวจสอบเพื่อการอ้างอิง ไม่ใช่มาตรฐานการตรวจสอบหรือความเห็นทางกฎหมาย. ธุรกิจต้องปรับตามขนาด, สัญญา, นโยบาย, ระบบ และการประเมินความเสี่ยงจริง. สถานะ “มีในโค้ด” ไม่ได้พิสูจน์ว่าการควบคุมทำงานอย่างมีประสิทธิภาพ.
1. วัตถุประสงค์การตรวจสอบ
(ดูเพิ่มเติม: เอกสารการประเมินการรับค่าจ้างที่ทำงานแล้ว.)
โปรแกรมควรตอบคำถาม:
มีเพียงผู้ที่มีสิทธิ์เท่านั้นที่สามารถใช้ได้หรือไม่?
มีเพียงงานที่ทำและได้รับการอนุมัติเท่านั้นที่สร้างจำนวนเงินที่ใช้ได้หรือไม่?
สูตร, ขีดจำกัด และการสำรองได้รับการอนุมัติ/ใช้อย่างถูกต้องหรือไม่?
ธุรกรรมมีการป้องกันการซ้ำซ้อน, ผิดคน และสถานะไม่ชัดเจนหรือไม่?
รายการธนาคารตรงกับบัญชีธุรกรรมหรือไม่?
จำนวนเงินที่ได้รับเข้าถูกต้องในเงินเดือนและไม่รวมกันหรือไม่?
ข้อมูลส่วนบุคคลได้รับการประมวลผลตามวัตถุประสงค์/สิทธิ์หรือไม่?
เหตุการณ์และการเปลี่ยนแปลงได้รับการควบคุมหรือไม่?
รายงานการจัดการมีความครบถ้วน/ถูกต้องหรือไม่?
ข้อเสนอแนะจากงวดก่อนหน้าได้รับการแก้ไขหรือไม่?
2. ขอบเขตและความถี่
สามารถนำไปใช้ได้:
การตรวจสอบก่อนการใช้งานจริง;
การตรวจสอบหลัง 30–90 วัน;
การตรวจสอบตามปกติรายไตรมาส/ปี;
การตรวจสอบฉุกเฉินหลังเหตุการณ์;
การตรวจสอบก่อนเปิดลูกค้ารายใหญ่;
การตรวจสอบเมื่อเปลี่ยนธนาคาร, สูตร หรือการจ่ายเงินเดือน.
ขอบเขตต้องระบุชัดเจนถึงนิติบุคคล, ลูกค้า, งวด, ระบบ, บัญชีธนาคาร, แหล่งงาน, เวอร์ชันซอฟต์แวร์ และบุคคลที่สาม.
3. การเลือกตัวอย่างตามความเสี่ยง
ไม่ใช่แค่การเลือกแบบสุ่ม. ตัวอย่างควรรวมถึง:
ธุรกรรมที่มีมูลค่าสูง/ใกล้ขีดจำกัด;
บุคคลที่มีธุรกรรมหลายรายการในวัน/งวด;
ธุรกรรมที่รอ, ล้มเหลวแล้วสำเร็จ;
งานที่ถูกแก้ไขหลังการอนุมัติ;
บุคคลที่ลาออก/ย้ายงาน;
แรงงานที่ทำงานหลายลูกค้า;
การเปลี่ยนแปลงบัญชี/อุปกรณ์;
ธุรกรรมนอกเวลาทำการปกติ;
ลูกค้าที่มีอัตราความผิดพลาดสูง;
จำนวนเงินที่ไม่สามารถเรียกคืนได้;
ตัวอย่างสุ่มเพื่อค้นหาความคลาดเคลื่อนที่ไม่คาดคิด.
ขนาดของตัวอย่างต้องถูกกำหนดโดยการตรวจสอบตามภาพรวมและความเสี่ยง ไม่ใช้ตัวเลขคงที่สำหรับทุกงวด.
4. ระดับการประเมินการค้นพบ
ระดับ | ลักษณะ | ตัวอย่าง |
|---|---|---|
ร้ายแรง | ความเสี่ยงต่อเงิน/ข้อมูลสูงหรือข้อผิดพลาดในการควบคุมหลัก | การซ้ำซ้อน, ผิดคน, การเปิดเผยคีย์ |
สูง | มีผลกระทบต่อหลายคน/งวดหรือไม่สามารถตรวจสอบได้ | สูตรผิด, เงินเดือนผิดพลาด |
ปานกลาง | การควบคุมมีแต่การดำเนินการไม่สม่ำเสมอ | การอนุมัติล่าช้า, สิทธิ์ยังไม่ได้ตรวจสอบ |
ต่ำ | เอกสาร/ประสิทธิภาพต้องปรับปรุง | ขาดหลักฐานการฝึกอบรม |
ระดับอย่างเป็นทางการต้องเชื่อมโยงกับเกณฑ์เงิน, จำนวนคน, ภาระผูกพันทางกฎหมาย และระยะเวลาการแก้ไข.
5. กลุ่ม 1 — การจัดการและนโยบาย (การควบคุม 1–5)
มีเจ้าของบริการที่รับผิดชอบทั้งหมด.
กฎระเบียบการรับค่าจ้างที่ทำงานแล้วยังคงมีผลบังคับใช้, มีอำนาจอนุมัติ และประวัติการเปลี่ยนแปลง.
RACI ตรงกับสิทธิ์จริงในระบบ.
KPI ไม่ส่งเสริมให้บังคับให้แรงงานทำธุรกรรม.
ความเสี่ยง, ข้อยกเว้น และการดำเนินการได้รับการรายงานตามปกติ.
หลักฐาน: การตัดสินใจแต่งตั้ง, กฎระเบียบ, เมทริกซ์สิทธิ์, บันทึกการประชุม, แดชบอร์ด, บันทึกความเสี่ยง.
การทดสอบ: เลือกสามบทบาทและเปรียบเทียบสิทธิ์ในเอกสารกับสิทธิ์จริง; ดูว่าการดำเนินการที่ล่าช้ามีผู้รับผิดชอบหรือไม่.
6. กลุ่ม 2 — รายชื่อแรงงานและการระบุตัวตน (6–10)
รายชื่อประกอบด้วยเฉพาะผู้ที่ทำงานอยู่/ลูกค้าที่ถูกต้อง.
บัตรประชาชนเป็นคีย์การระบุตัวตนที่ตรงกันและไม่ซ้ำกัน.
รหัสบันทึกเวลาตรงกับลูกค้า/สถานที่ทำงานที่ถูกต้อง.
บัญชี VPBank ได้รับการตรวจสอบชื่อและตรงกับเจ้าของก่อนใช้งาน.
การเปลี่ยนอุปกรณ์/บัญชีหรือข้อยกเว้นได้รับการอนุมัติและบันทึกล็อก.
หลักฐาน: ไฟล์ทรัพยากรบุคคลต้นทาง, ล็อกการซิงค์, ผลการตรวจสอบ, ประวัติการเปลี่ยนแปลง, ใบอนุมัติข้อยกเว้น.
การทดสอบ: เลือกตัวอย่างผู้ที่เพิ่งเข้ามา, ลาออก, ย้ายงาน และเปลี่ยนอุปกรณ์; ตรวจสอบจากไฟล์ต้นทางถึงสิทธิ์การใช้งานปัจจุบัน.
7. กลุ่ม 3 — การบันทึกเวลาและการอนุมัติ (11–15)
แหล่งงาน/คีย์เชื่อมต่อ/ความถี่การซิงค์ได้รับการบันทึก.
งานในอนาคตและวันที่ยังไม่ปิดไม่สร้างจำนวนเงินที่ใช้ได้.
เฉพาะผู้ที่มีสิทธิ์เท่านั้นที่สามารถอนุมัติ/ปฏิเสธ/แก้ไขงานได้.
การแก้ไขงานที่ได้รับการอนุมัติจะนำบันทึกกลับไปยังสถานะรออนุมัติและบันทึกก่อน/หลัง.
การทำงานกลางคืน, การทำงานล่วงเวลา, การหยุดพัก และการทำงานหลายสถานที่ได้รับการจัดการตามกฎการอนุมัติ.
หลักฐาน: การกำหนดค่าแหล่งงาน, ล็อกการนำเข้า, รายชื่อสิทธิ์, เส้นทางการตรวจสอบ, พจนานุกรมกะ/สัญลักษณ์.
การทดสอบ: จำลองกะปกติหนึ่งกะ, กะข้ามคืน และบันทึกที่ถูกแก้ไข; ตรวจสอบผลลัพธ์ในจำนวนเงินที่ใช้ได้.
8. กลุ่ม 4 — สูตร, ราคาต่อหน่วย, ขีดจำกัด และการสำรอง (16–20)
สูตรระบบตรงกับนโยบายที่ได้รับการอนุมัติ.
ราคาต่อหน่วย/วันตรงกับลูกค้าและช่วงเวลาที่มีผลบังคับใช้.
ขีดจำกัดขั้นต่ำ, ต่อคำสั่ง, ต่อวันได้รับการกำหนดค่าอย่างถูกต้อง.
การสำรอง/N วันทำงานได้รับการคำนวณและแสดงอย่างถูกต้อง.
การเปลี่ยนแปลงพารามิเตอร์ที่ละเอียดอ่อนมีการตรวจสอบสี่ตา, ล็อก และตรวจสอบหลังการเปลี่ยนแปลง.
หลักฐาน: ตารางนโยบาย, การกำหนดค่า, ล็อกการเปลี่ยนแปลง, การอนุมัติ, ผลการคำนวณตัวอย่าง.
การทดสอบ: คำนวณตัวอย่างใหม่ด้วยสูตร งานที่ได้รับการอนุมัติ × ราคาต่อหน่วย − ได้รับแล้ว − การสำรอง, ตรวจสอบการปัดเศษลง 1,000 บาทและขีดจำกัด.
ระดับค่าเริ่มต้นในโค้ดประกอบด้วย 50,000 บาท/ครั้ง, 3 ล้านบาท/คำสั่ง และ 5 ล้านบาท/คน/วัน; การตรวจสอบต้องเปรียบเทียบกับระดับที่ใช้จริง, ไม่ถือว่าตัวเลขเหล่านี้เป็นนโยบาย.
9. กลุ่ม 5 — การเริ่มต้นและการประมวลผลธุรกรรม (21–25)
เซิร์ฟเวอร์ตรวจสอบเงื่อนไขทั้งหมดอีกครั้ง, ไม่ใช่แค่เชื่อข้อมูลจากแอป.
แรงงานยืนยันเนื้อหาก่อนทุกคำขอ.
ทุกคำขอมีรหัสธุรกรรมที่เสถียรเพื่อป้องกันการทำซ้ำ.
มีการล็อกพร้อมกัน/ป้องกันสองคำสั่งสำหรับจำนวนเงินที่ใช้ได้เดียวกัน.
เฉพาะการตอบกลับที่ถูกต้องเท่านั้นที่เปลี่ยนสถานะเป็นจ่ายแล้ว.
หลักฐาน: เอกสารกระบวนการ, ล็อกที่ซ่อนข้อมูล, รหัสธุรกรรม, การทดสอบอัตโนมัติ, ตัวอย่างเนื้อหาสัญญา.
การทดสอบ: ทดลองสองคำขอใกล้เคียงกัน, คำขอเกินขีดจำกัด, ขาดบัตรประชาชน, งานยังไม่ได้รับการอนุมัติ และการตอบกลับธนาคารที่ไม่ถูกต้องในสภาพแวดล้อมการทดสอบที่ได้รับอนุญาต.
10. กลุ่ม 6 — ธนาคารและการตรวจสอบ (26–30)
(รายละเอียด: ดู การตรวจสอบธุรกรรมการรับค่าจ้างที่ทำงานแล้วกับการจ่ายเงินเดือนและการบัญชี.)
บริการเก็บคีย์ธนาคารถูกแยกและจำกัดการเข้าถึง.
บัญชีต้นทาง, ผู้ลงนาม/ผู้มอบอำนาจ และขีดจำกัดการจ่ายได้รับการจัดการ.
สถานะที่ไม่ชัดเจนถูกเก็บรอ, ไม่สร้างคำสั่งใหม่โดยอัตโนมัติ.
จำนวนเงินที่ค้างอยู่ได้รับการตรวจสอบตามกระบวนการและมีอายุการแจ้งเตือน.
การตรวจสอบรายการ T+1 ได้รับการดำเนินการ, ความแตกต่างมีผู้รับผิดชอบ.
หลักฐาน: แผนผังกระแสเงิน, เมทริกซ์สิทธิ์, ล็อกการตรวจสอบ, รายการที่ซ่อนข้อมูล, รายงานการตรวจสอบและบันทึกการปิด.
การทดสอบ: เลือกธุรกรรมที่ค้างทั้งหมดในงวดและตัวอย่างที่สำเร็จ/ล้มเหลว; เปรียบเทียบสองทางจากระบบไปยังรายการและจากรายการกลับไปยังระบบ.
ระบบปัจจุบันมีตารางการตรวจสอบ 5 นาทีและอ่านรายการ 08:00 T+1. นี่เป็นข้อกำหนดทางเทคนิค; การตรวจสอบต้องดูการทำงานจริงและ SLA อย่างเป็นทางการ.
11. กลุ่ม 7 — การจ่ายเงินเดือนและการตัดสินใจ (31–35)
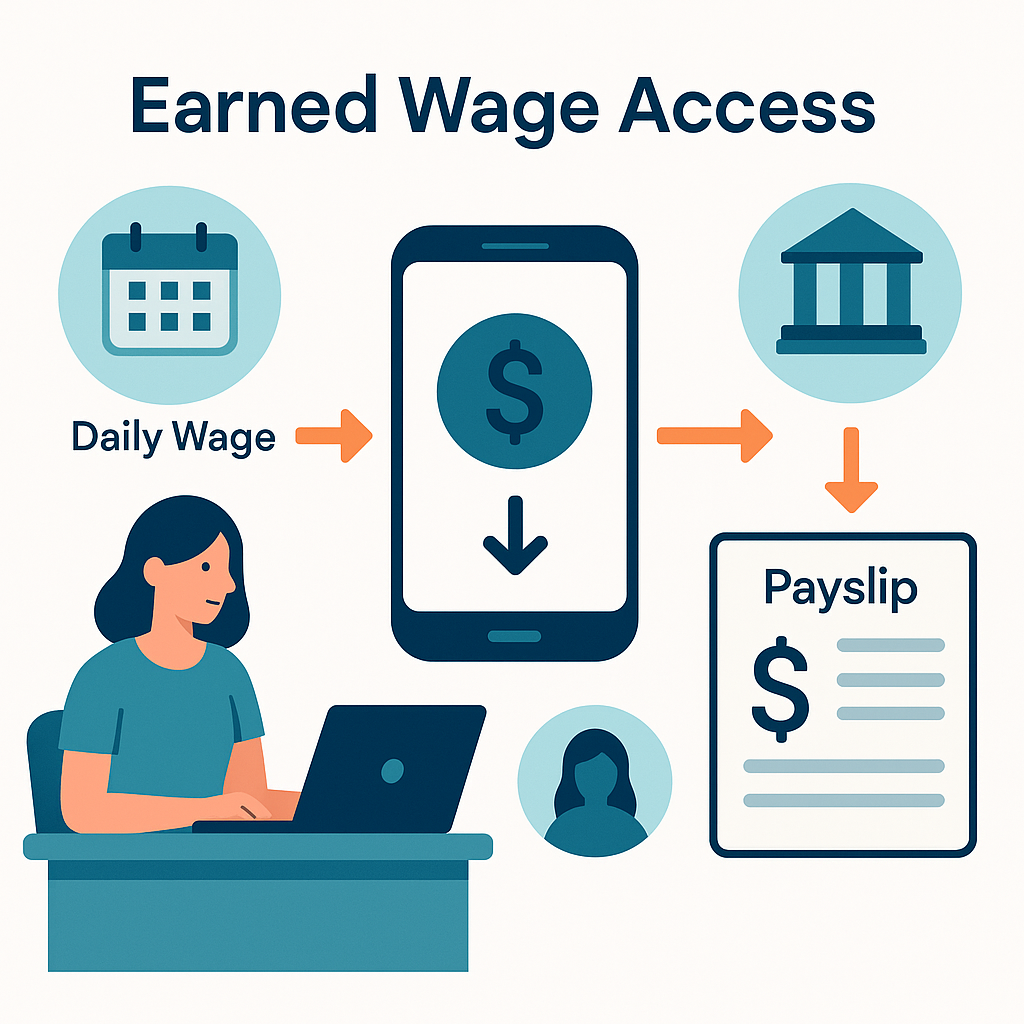
เฉพาะธุรกรรมที่ยืนยันสำเร็จเท่านั้นที่เข้าสู่ยอดรวมที่ได้รับ.
ธุรกรรมถูกผูกกับบุคคล, ลูกค้า และงวดเงินเดือนที่ถูกต้อง.
วันทำงานที่ครอบคลุมได้รับการล็อก, ไม่รวมกันในงวดถัดไป.
ยอดรวมธุรกรรมตรงกับจำนวนเงินในเงินเดือน/ใบเงินเดือน.
การลาออก, งานลดลง, การคืนเงิน และจำนวนเงินที่ไม่สามารถเรียกคืนได้มีขั้นตอน.
หลักฐาน: ไฟล์ธุรกรรม, รายงานสะพาน, เงินเดือน, ใบเงินเดือนตัวอย่าง, advancecovereddays, บันทึกจำนวนเงินที่ไม่สามารถเรียกคืนได้.
การทดสอบ: ดำเนินการตรวจสอบใหม่สำหรับตัวอย่างผู้ใช้; ตรวจสอบการตัดสินใจต้น/ปลายงวดและกรณีลาออกหนึ่งกรณี.
ไม่สรุปวิธีการหัก/เรียกคืนจากตรรกะซอฟต์แวร์เท่านั้น; ต้องเปรียบเทียบกับนโยบายและความเห็นทางกฎหมายที่ได้รับการอนุมัติ.
12. กลุ่ม 8 — ข้อมูลส่วนบุคคลและความเป็นส่วนตัว (36–40)
(กรอบเต็ม: ดู ความปลอดภัยข้อมูลและความเป็นส่วนตัวเมื่อใช้การรับค่าจ้างที่ทำงานแล้ว.)
บทบาทการประมวลผล, วัตถุประสงค์ และรายการข้อมูลได้รับการบันทึก.
การแจ้งเตือน/การยินยอมและสิทธิ์ของเจ้าของข้อมูลได้รับการดำเนินการเมื่อใช้.
สิทธิ์การเข้าถึงบัตรประชาชน, ภาพ, GPS, บัญชี และเงินเดือนได้รับการจำกัด.
ระยะเวลาการเก็บ, การลบ/การไม่ระบุชื่อ และผู้ประมวลผลรองได้รับการจัดการ.
การละเมิดข้อมูลมีขั้นตอนการตรวจจับ, การประเมิน และการแจ้งเตือน.
หลักฐาน: นโยบาย, บันทึกการประมวลผล, การประเมินผลกระทบ, รายชื่อผู้ประมวลผลรอง, ล็อกสิทธิ์, หลักฐานการลบ, บันทึกเหตุการณ์.
การทดสอบ: เลือกประเภทข้อมูลหนึ่งจากการเก็บถึงการลบ; เลือกสามบัญชีภายในและตรวจสอบสิทธิ์; ตรวจสอบล็อกการส่งออกข้อมูล.
กรอบกฎหมายปัจจุบันที่ต้องดูรวมถึงกฎหมายคุ้มครองข้อมูลส่วนบุคคล 91/2025/QH15 และพระราชกฤษฎีกา 356/2025/NĐ-CP, มีผลบังคับใช้ตั้งแต่ 01/01/2026.
13. กลุ่ม 9 — ความปลอดภัยข้อมูลและการจัดการเหตุการณ์ (41–45)
(ดูเพิ่มเติม: ชั้นการป้องกันธุรกรรมการรับค่าจ้างที่ทำงานแล้ว และ เมื่อการรับค่าจ้างที่ทำงานแล้วเกิดเหตุการณ์.)
มีการจัดการช่องโหว่, การอัปเดต และการทดสอบความปลอดภัย.
ความลับ/คีย์ได้รับการเก็บ, หมุนเวียน และเรียกคืนอย่างปลอดภัย.
ล็อกสำคัญได้รับการป้องกัน, ซิงค์เวลา และแจ้งเตือน.
เหตุการณ์ P1–P4 มีผู้บัญชาการเหตุการณ์, การยกระดับ และ RCA.
สวิตช์หยุดฉุกเฉินได้รับการควบคุมและฝึกซ้อม.
หลักฐาน: รายงานการสแกน/การทดสอบเจาะ, บันทึกทรัพย์สิน, นโยบายคีย์, การแจ้งเตือน, ตั๋วเหตุการณ์, RCA, บันทึกการฝึกซ้อม.
การทดสอบ: เลือกเหตุการณ์ที่ปิดแล้วและตรวจสอบไทม์ไลน์; ยืนยันการดำเนินการ RCA เสร็จสิ้น; ตรวจสอบว่าผู้ที่ลาออกได้สูญเสียสิทธิ์ที่ละเอียดอ่อน.
จำนวนไฟล์ทดสอบไม่แทนที่การทดสอบความปลอดภัยอิสระหรือหลักฐานการควบคุมการดำเนินงาน.
14. กลุ่ม 10 — การเปลี่ยนแปลง, BCP/DR และการยุติบริการ (46–50)
ทุกการปล่อย/การกำหนดค่ามีคำขอ, การอนุมัติ, การทดสอบ และการย้อนกลับ.
การแยกหน้าที่ระหว่างผู้พัฒนา, ผู้อนุมัติ และผู้ดำเนินการเหมาะสมกับความเสี่ยง.
การสำรองข้อมูล, RTO/RPO และการกู้คืนได้รับการทดสอบ.
การพึ่งพาธนาคาร/ERP/Sheet/VietQR มีแผนการหยุดชะงัก.
การยุติบริการมีการส่งออก/คืน/ลบข้อมูลและการเรียกคืนสิทธิ์.
หลักฐาน: ตั๋วการเปลี่ยนแปลง, ล็อกการปรับใช้, บันทึกการกู้คืนสำรอง, แผน BCP/DR, ผลการฝึกซ้อม, รายการตรวจสอบการยุติผู้ให้บริการ.
การทดสอบ: เลือกการเปลี่ยนแปลงฉุกเฉินหนึ่งครั้งและการเปลี่ยนแปลงปกติหนึ่งครั้ง; ดูว่ามีการตรวจสอบภายหลัง. เลือกการสำรองข้อมูลและตรวจสอบหลักฐานการกู้คืน, ไม่ใช่แค่สถานะ “สำรองข้อมูลสำเร็จ”.
15. เทคนิคการตรวจสอบที่ควรใช้
Walkthrough
เลือกธุรกรรมหนึ่งรายการและเดินไปพร้อมกับเจ้าของกระบวนการจากงานถึงใบเงินเดือน.
Reperformance
คำนวณจำนวนเงินที่ใช้ได้และยอดรวมการตรวจสอบใหม่จากข้อมูลต้นทาง.
Inspection
ตรวจสอบการกำหนดค่า, ล็อก, การอนุมัติ และเอกสาร.
Observation
สังเกตผู้ใช้/การจัดการข้อยกเว้น.
Confirmation
ยืนยันยอดคงเหลือ/สถานะกับแหล่งข้อมูลอิสระที่เหมาะสม, เช่น รายการธนาคาร.
Data analytics
สแกนภาพรวมทั้งหมดเพื่อค้นหารหัสซ้ำ, บุคคลที่เกินขีดจำกัด, ธุรกรรมนอกเวลา, งานที่แก้ไขหลังการจ่าย หรือความแตกต่างในเงินเดือน.
การสัมภาษณ์เพียงแค่บอกว่ากระบวนการถูกอธิบายอย่างไร; ไม่เพียงพอที่จะพิสูจน์ว่ามันทำงาน.
16. ตารางงานการตรวจสอบตัวอย่าง
ฟิลด์ | เนื้อหา |
|---|---|
รหัสการควบคุม | C01–C50 |
วัตถุประสงค์ | ความเสี่ยงใดที่ได้รับการควบคุม |
เจ้าของ | ผู้รับผิดชอบ |
การออกแบบ | การควบคุมเหมาะสมหรือไม่ |
การดำเนินการ | มีการดำเนินการในงวดหรือไม่ |
ภาพรวม/ตัวอย่าง | ขนาดและวิธีการเลือก |
หลักฐาน | ลิงก์หรือรหัสไฟล์ |
ข้อยกเว้น | จำนวน/มูลค่า/ผลกระทบ |
ข้อสรุป | มีประสิทธิภาพ/ไม่มีประสิทธิภาพ/บางส่วน |
การดำเนินการ | ผู้รับผิดชอบและกำหนดเวลา |
17. คำถามข้อมูลที่แนะนำ
บัตรประชาชนเดียวกันผูกกับหลายบัญชีที่ใช้งาน;
บัญชีธนาคารเดียวผูกกับหลายคน;
ธุรกรรมซ้ำจำนวนเงิน/เวลา/บุคคล;
ยอดรวมตามบุคคลเกินขีดจำกัดรายวัน;
งานมีวันที่ในอนาคตแต่สร้างเงิน;
งานที่แก้ไขหลังจากธุรกรรมสำเร็จ;
ธุรกรรมสำเร็จไม่มีรายการ;
รายการจ่ายไม่มีธุรกรรมภายใน;
ธุรกรรมล้มเหลว/รอปรากฏในเงินเดือน;
บุคคลที่ลาออกยังคงมีคำขอ;
การเปลี่ยนแปลงการกำหนดค่าไม่มีใบ;
ผู้ดูแลระบบที่ไม่ได้ใช้งานนานยังคงมีสิทธิ์;
ล็อกขาดในช่วงเวลาที่ผิดปกติ.
คำถามต้องได้รับการทดสอบเพื่อหลีกเลี่ยงผลบวกเท็จและดำเนินการในขอบเขตสิทธิ์ข้อมูล.
18. วิธีเขียนการค้นพบการตรวจสอบ
การค้นพบที่ดีมีห้าส่วน:
เกณฑ์: กฎระเบียบ/สัญญา/การควบคุมต้องการอะไร.
สถานะปัจจุบัน: หลักฐานแสดงอะไร.
สาเหตุ: ทำไมการควบคุมไม่ทำงาน.
ผลกระทบ: เงิน, คน, ข้อมูล, กฎหมาย, การดำเนินงาน.
ข้อเสนอแนะ: การดำเนินการเฉพาะ, ผู้รับผิดชอบ และกำหนดเวลา.
ตัวอย่างที่ไม่ควร: “ต้องเพิ่มการควบคุม.”
ตัวอย่างที่ดีกว่า: “ใน 25 การเปลี่ยนแปลงขีดจำกัดที่เลือก, 4 การเปลี่ยนแปลงขาดผู้อนุมัติอิสระ. เพิ่มการบังคับให้มีการอนุมัติสี่ตาในระบบก่อนวันที่…”
ไม่เปิดเผยตัวอย่างจริงหากยังไม่ได้ปกปิดชื่อและได้รับอนุญาต.
19. การติดตามการแก้ไข
ทุกการดำเนินการต้องมี:
เจ้าของ;
กำหนดเวลาสิ้นสุด;
ระดับความสำคัญ;
หลักฐานที่ต้องการ;
ผู้ตรวจสอบซ้ำ;
สถานะ;
เหตุผลในการขยายเวลา;
ความเสี่ยงที่ได้รับการยอมรับโดยผู้มีอำนาจที่ถูกต้องหากไม่แก้ไข.
ไม่ปิดการค้นพบเพียงเพราะมีแผน; ต้องตรวจสอบหลักฐานการดำเนินการและประสิทธิภาพหลังการแก้ไข.
20. คำถามที่พบบ่อย
มีในโค้ดหมายความว่าการควบคุมมีประสิทธิภาพหรือไม่?
ไม่. ต้องตรวจสอบการกำหนดค่า, ข้อมูลจริง, ผู้ดำเนินการ และหลักฐานในงวด.
ควรตรวจสอบธุรกรรมกี่รายการ?
ขึ้นอยู่กับภาพรวม, ความเสี่ยง และวัตถุประสงค์. รวมตัวอย่างความเสี่ยง, สุ่ม และการวิเคราะห์ข้อมูลทั้งหมดเมื่อเป็นไปได้.
ใครไม่ควรตรวจสอบส่วนที่ตนดำเนินการเอง?
ผู้ดำเนินการสามารถตรวจสอบสายแรกได้เอง; การประเมินอิสระควรดำเนินการโดยสายสอง/สามหรือการตรวจสอบที่มีความเป็นอิสระเพียงพอ.
ธุรกรรมที่ค้างอยู่เป็นข้อผิดพลาดหรือไม่?
ไม่ใช่โดยอัตโนมัติ. ต้องดูว่าระบบมีการเก็บรออย่างปลอดภัย, ตรวจสอบตามกำหนดเวลา และไม่ซ้ำซ้อนหรือไม่.
จำเป็นต้องตรวจสอบข้อมูลส่วนบุคคลแยกต่างหากหรือไม่?
สามารถรวมกันหรือต่างกันได้, แต่ต้องมีความเชี่ยวชาญและขอบเขตที่ครบถ้วนตามกฎหมาย/นโยบายปัจจุบัน.
21. สรุป
การตรวจสอบการรับค่าจ้างที่ทำงานแล้วที่มีประสิทธิภาพต้องผ่านกระบวนการทั้งหมดและดำเนินการใหม่ด้วยข้อมูลจริง. ระบบที่มีการป้องกันหลายชั้นยังคงต้องพิสูจน์ว่าชั้นเหล่านั้นเปิดใช้งาน, มีสิทธิ์ที่ถูกต้อง และทำงานในงวด. ชุด 50 การควบคุมช่วยให้ธุรกิจเปลี่ยนจากความเชื่อในคำอธิบายไปสู่หลักฐาน: ใครทำอะไร, บนข้อมูลใด, ผลลัพธ์เป็นอย่างไร และความแตกต่างได้รับการจัดการอย่างไร.
แหล่งข้อมูลอ้างอิงอย่างเป็นทางการ
กฎหมายคุ้มครองข้อมูลส่วนบุคคลหมายเลข 91/2025/QH15, มีผลบังคับใช้ตั้งแต่ 01/01/2026.
พระราชกฤษฎีกา 356/2025/NĐ-CP, กำหนดรายละเอียดบางข้อและมาตรการดำเนินการตามกฎหมายคุ้มครองข้อมูลส่วนบุคคล, มีผลบังคับใช้ตั้งแต่ 01/01/2026.
---
ผู้เขียน: Nguyen Minh Khang — Chuyên viên ban chiến lược, Nhan Kiet Manpower Supply Co., Ltd.
คำปรึกษาโซลูชันการรับค่าจ้างที่ทำงานแล้วสำหรับธุรกิจ: สายด่วน 0937.022.655 · อีเมล info@nhankiet.vn · การรับค่าจ้างที่ทำงานแล้วสำหรับธุรกิจ