
แผนที่ข้อมูลส่วนบุคคลและการประเมินผลกระทบ (DPIA) สำหรับการรับค่าจ้างที่ทำงานแล้ว
แผนที่ข้อมูลส่วนบุคคลในระบบการรับค่าจ้างที่ทำงานแล้ว: เช็คลิสต์การประเมินผลกระทบและการควบคุมวงจรชีวิต
ระบบการรับค่าจ้างที่ทำงานแล้วไม่ได้เพียงแค่จัดการเงินเท่านั้น เพื่อระบุบุคคลที่ถูกต้องและรายได้ที่สามารถเข้าถึงได้ ระบบอาจใช้บัตรประชาชน, ภาพถ่าย, ตำแหน่ง, อุปกรณ์, ปฏิทินการทำงาน, อัตราค่าจ้าง, บัญชีธนาคาร, ธุรกรรม และใบจ่ายเงินเดือน ดังนั้น การปกป้องข้อมูลต้องถูกออกแบบตั้งแต่การเก็บรวบรวมจนถึงการลบ ไม่หยุดเพียงแค่หน้าจอขอความยินยอม
> สรุปสั้น ๆ: ธุรกิจจำเป็นต้องสร้างแผนที่ ข้อมูลใด → มาจากไหน → ใช้ทำอะไร → ใครสามารถดูได้ → ส่งให้ใคร → เก็บไว้นานแค่ไหน → ลบอย่างไร หลังจากนั้นจึงประเมินความเสี่ยงและเลือกการควบคุม
> คำเตือน: นี่เป็นกรอบการจัดการและเนื้อหาอ้างอิง ไม่ใช่เอกสารการประเมินผลกระทบที่สมบูรณ์หรือความคิดเห็นทางกฎหมาย บทบาททางกฎหมาย, ฐานการประมวลผล, เอกสาร และภาระหน้าที่เฉพาะต้องถูกกำหนดตามกฎหมายการปกป้องข้อมูลส่วนบุคคล, เอกสารแนะแนว และกิจกรรมจริง
1. ทำไมระบบการรับค่าจ้างที่ทำงานแล้วจึงต้องมีแผนที่ข้อมูลเฉพาะ?
ระบบ HR ทั่วไปมีข้อมูลของพนักงานอยู่แล้ว ระบบการรับค่าจ้างที่ทำงานแล้วเพิ่มสองปัจจัยที่อ่อนไหวในการดำเนินงาน: สิทธิ์ในการรับเงินตามงานที่ทำ และ ธุรกรรมการจ่ายเงินก่อนวันจ่ายเงินเดือน ข้อผิดพลาดในการเชื่อมโยงบัตรประชาชน, รหัสการบันทึกเวลา หรือบัญชีธนาคารอาจทำให้เกิด:
- การเปิดเผยข้อมูลส่วนบุคคล;
- การแสดงรายได้ที่ผิดพลาด;
- การคำนวณจำนวนเงินที่สามารถใช้ได้ผิดพลาด;
- การโอนเงินผิดคน;
- การตัดสินใจผิดพลาดในระบบเงินเดือน;
- ความยากลำบากในการแก้ไขข้อร้องเรียนและพิสูจน์ความรับผิดชอบ
แผนที่ข้อมูลช่วยให้ธุรกิจเห็นทั้งกระบวนการแทนที่จะตรวจสอบแต่ละแอปพลิเคชันแยกกัน
2. กรอบกฎหมายที่ต้องอัปเดต ณ เวลาที่เผยแพร่
(กรอบความปลอดภัย: ดู การรักษาความปลอดภัยข้อมูลและความเป็นส่วนตัวเมื่อใช้ระบบการรับค่าจ้างที่ทำงานแล้ว.)
ณ วันที่อัปเดตบทความนี้ เอกสารทางการสองฉบับที่ต้องรวมในรายการตรวจสอบคือ:
- กฎหมายการปกป้องข้อมูลส่วนบุคคลหมายเลข 91/2025/QH15, ประกาศเมื่อวันที่ 26/06/2025 และมีผลบังคับใช้ตั้งแต่ 01/01/2026;
- พระราชกฤษฎีกา 356/2025/NĐ-CP, ประกาศเมื่อวันที่ 31/12/2025, มีผลบังคับใช้ตั้งแต่ 01/01/2026, กำหนดรายละเอียดบางประการและมาตรการในการดำเนินการตามกฎหมาย
ธุรกิจยังต้องตรวจสอบข้อกำหนดที่เกี่ยวข้องกับแรงงาน, ธุรกรรมอิเล็กทรอนิกส์, ความปลอดภัย/ความมั่นคงทางไซเบอร์, ธนาคาร–การชำระเงิน, ภาษี, การบัญชี และการเก็บรักษาตามรูปแบบ
ไม่ควรคัดลอกเอกสารจากโครงการอื่น: วัตถุประสงค์, ข้อมูล, ผู้รับ และโครงสร้างพื้นฐานของระบบการรับค่าจ้างที่ทำงานแล้วอาจแตกต่างกัน
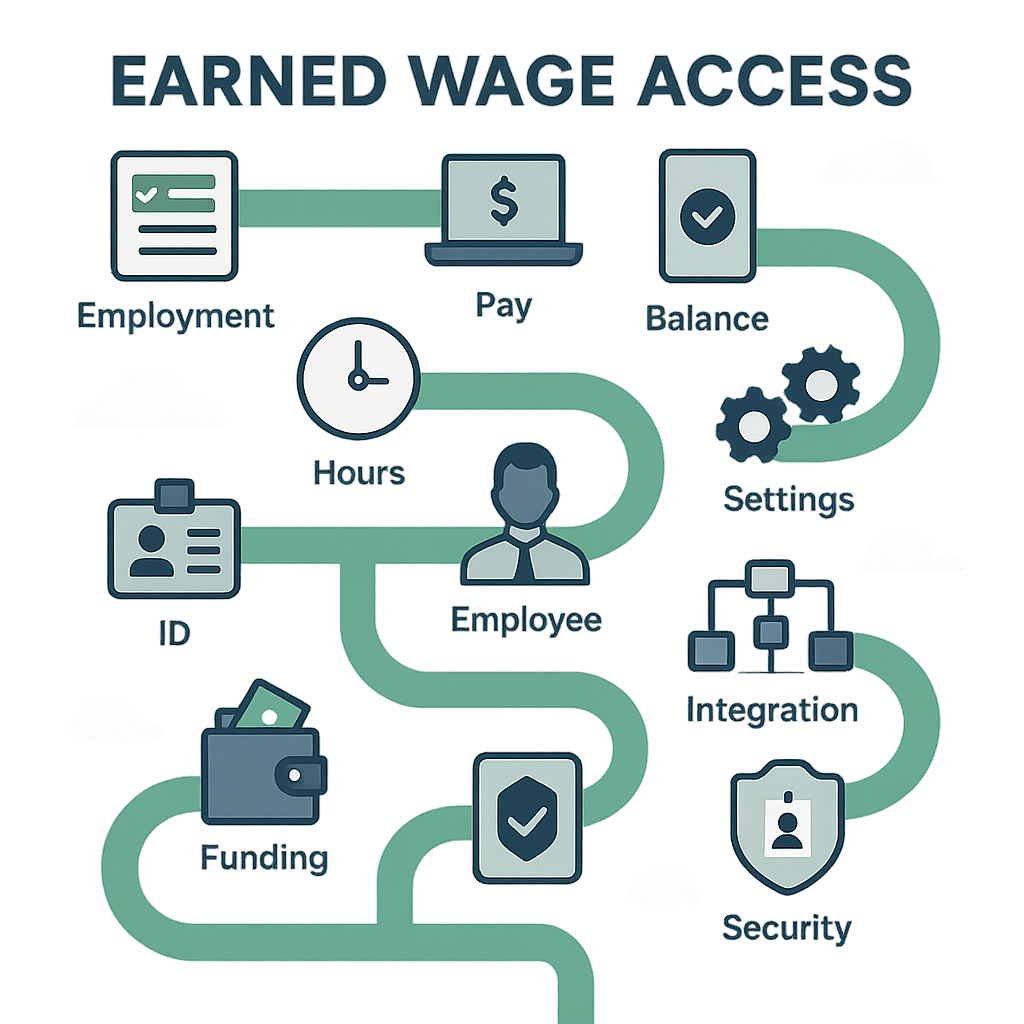
3. แผนที่ 10 กลุ่มข้อมูลในระบบการรับค่าจ้างที่ทำงานแล้ว
| กลุ่ม | ตัวอย่างข้อมูล | วัตถุประสงค์ทางธุรกิจที่อาจมี | ความเสี่ยงที่โดดเด่น |
|---|---|---|---|
| บุคลากร | ชื่อ, รหัสพนักงาน, สถานะการทำงาน | ระบุคุณสมบัติ | ผู้ที่ลาออกยังสามารถใช้ได้ |
| การระบุตัวตน | บัตรประชาชน, ภาพเอกสาร, ผลลัพธ์ OCR | ตรงกับบุคคลที่ถูกต้อง | การแอบอ้าง, การเปิดเผยเอกสาร |
| การติดต่อ | โทรศัพท์, อีเมล | เข้าสู่ระบบ, การแจ้งเตือน, การสนับสนุน | การยึดบัญชี, สแปม |
| อุปกรณ์ | ID อุปกรณ์, เซสชันการเข้าสู่ระบบ | ป้องกันการใช้แทน, ความปลอดภัย | การติดตามเกินเหตุ, การล็อกผิดพลาด |
| การบันทึกเวลา | เวลาเข้า/ออก, กะ, รหัสงาน | ยืนยันงานที่ทำ | งานผิด, แหล่งผิด |
| ตำแหน่ง/ภาพ | GPS, เซลฟี่, ภาพที่มีตราประทับ | ยืนยันการบันทึกเวลา | ละเมิดความเป็นส่วนตัว, เปิดเผยตำแหน่ง |
| รายได้ | อัตราค่าจ้าง, จำนวนงาน, สำรอง, จำนวนที่สามารถใช้ได้ | คำนวณสิทธิ์ในการรับ | เปิดเผยเงินเดือน, คำนวณผิด |
| ธนาคาร | หมายเลขบัญชี, ชื่อเจ้าของบัญชี | ยืนยันและจ่ายเงิน | โอนผิด, การฉ้อโกง |
| ธุรกรรม | จำนวนเงิน, เวลา, สถานะ, รหัสคำสั่ง | จ่าย, ตรวจสอบ, การกระทบยอด | จ่ายซ้ำ, คาดเดาสถานการณ์ทางการเงิน |
| เงินเดือน/ข้อร้องเรียน | ใบจ่ายเงินเดือน, รายการหัก, ตั๋ว | การตัดสินใจและการสนับสนุน | เปิดเผยข้อมูล, รอบผิด |
รายการจริงต้องมาจากฐานข้อมูล, API, log, ไฟล์นำเข้า/ส่งออก และผู้ให้บริการเสริม; ไม่ใช่แค่จากอินเทอร์เฟซผู้ใช้
4. วงจรชีวิตข้อมูลในระบบการรับค่าจ้างที่ทำงานแล้ว
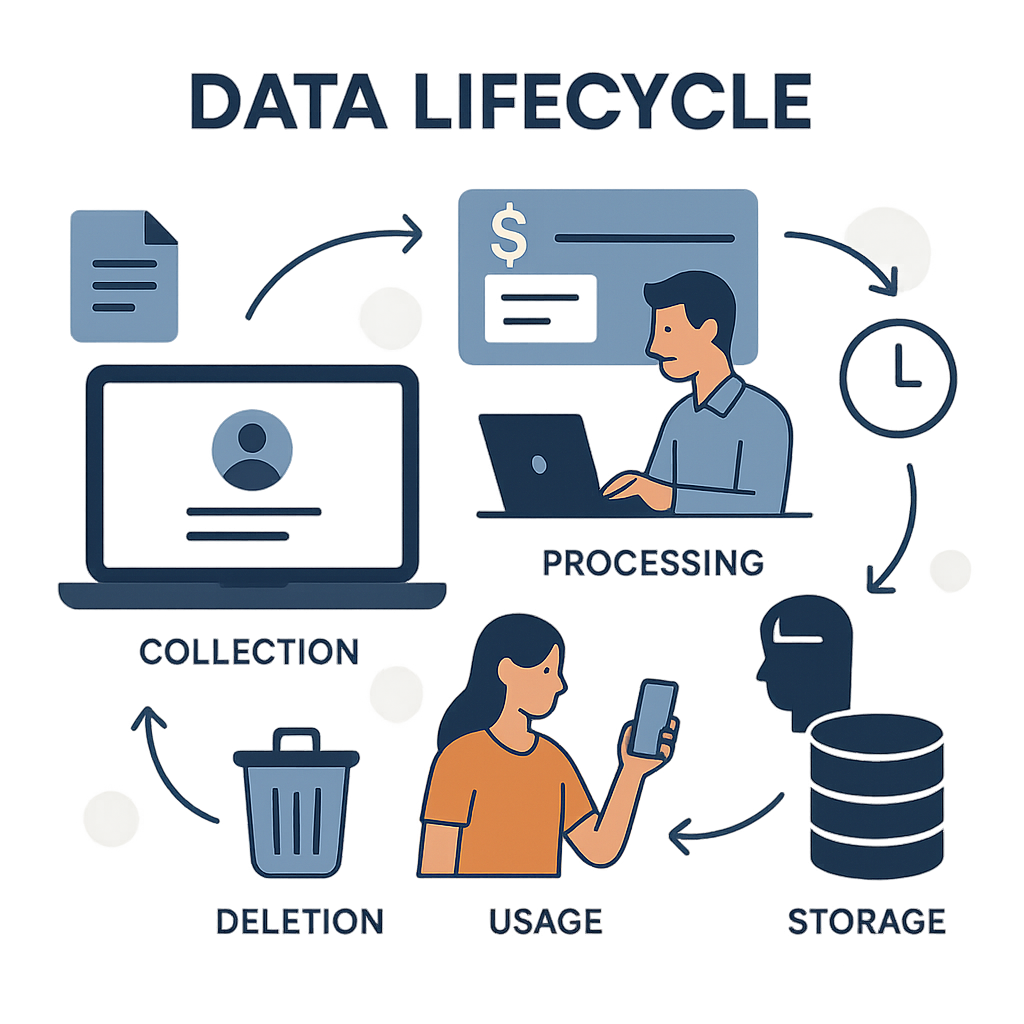
ขั้นตอนที่ 1 — การซิงโครไนซ์ข้อมูลบุคลากร
ERP จัดหาบัญชีรายชื่อพนักงาน, ลูกค้า, วันที่เข้า/ออก และความสัมพันธ์การจัดการตามตารางเวลาทางเทคนิคปัจจุบัน บัตรประชาชนทำหน้าที่เป็นกุญแจระบุตัวตน; company_id และรหัสการบันทึกเวลาเชื่อมโยงบุคคลกับลูกค้า
การควบคุมที่จำเป็น: รายการฟิลด์, แหล่งที่มีอำนาจ, การจัดการบันทึกซ้ำ, การล็อกผู้ที่ลาออก และ log การซิงโครไนซ์
ขั้นตอนที่ 2 — การระบุตัวตนและการเชื่อมโยงอุปกรณ์
พนักงานให้ภาพบัตรประชาชน; ระบบใช้ OCR เพื่อจับคู่ข้อมูลและใช้หลักการหนึ่งคน–หนึ่งอุปกรณ์ในกระบวนการปัจจุบัน
ต้องชี้แจง: วัตถุประสงค์ของแต่ละภาพ, ที่เก็บ, ระยะเวลา, ผู้ที่สามารถดูได้, กระบวนการเปลี่ยนอุปกรณ์ และการจัดการ OCR ที่ผิดพลาด
ขั้นตอนที่ 3 — การบันทึกเวลา
ข้อมูลอาจมาจากแอป, Google Sheet ของลูกค้า หรือ ERP แอปสนับสนุนเซลฟี่/GPS, geofence, QR, beacon, WiFi และการบันทึกเวลาเข้า/ออก
หลักการลดให้เหลือน้อยที่สุด: ลูกค้าควรเปิดใช้งานวิธีการและฟิลด์ข้อมูลที่จำเป็นสำหรับวัตถุประสงค์การบันทึกเวลาที่กำหนดไว้เท่านั้น
ขั้นตอนที่ 4 — การอนุมัติและแก้ไขเวลา
ลูกค้าหรือผู้ดูแลมีสิทธิ์อนุมัติ/ปฏิเสธ การแก้ไขเวลาที่อนุมัติแล้วจะนำบันทึกกลับไปที่รอการอนุมัติและบันทึกประวัติก่อน/หลัง
การควบคุม: การกำหนดสิทธิ์ตามลูกค้า, log ที่ไม่สามารถแก้ไขได้ตามอำเภอใจ, การแจ้งเตือนการเปลี่ยนแปลง และรอบการตรวจสอบสิทธิ์
ขั้นตอนที่ 5 — การคำนวณจำนวนที่สามารถใช้ได้
เซิร์ฟเวอร์คำนวณจากเวลาที่อนุมัติแล้ว, อัตราค่าจ้าง, จำนวนที่ได้รับแล้ว และสำรอง; ใช้ขีดจำกัด, ปัดเศษ
ต้องโปร่งใส: ข้อมูลใดที่มีผลต่อการตัดสินใจ, เหตุผลที่จำนวนเป็น 0/เปลี่ยนแปลง, ช่องทางการร้องเรียน และสิทธิ์ในการแก้ไขข้อมูลต้นทาง
ขั้นตอนที่ 6 — การยืนยันบัญชีรับ
กระบวนการมาตรฐานตรวจสอบชื่อบัญชี VPBank, เปรียบเทียบชื่อและล็อกหมายเลขบัญชีหลังการยืนยัน
การควบคุม: ซ่อนหมายเลขบัญชีบนหน้าจอ/log, สิทธิ์ในการปลดล็อก/เปลี่ยนบัญชี, เก็บหลักฐานการยืนยัน และจัดการผู้ให้บริการการสอบถาม
ขั้นตอนที่ 7 — การสร้างและจัดการธุรกรรม
ระบบบันทึกจำนวนเงิน, รหัสธุรกรรม, เวลา, การตอบกลับ และสถานะ บริการจ่ายเงินเก็บกุญแจธนาคารแยกจากแอปพลิเคชันธุรกิจ
การควบคุม: รหัสป้องกันซ้ำ, จำกัด log ที่มีข้อมูลครบถ้วน, การกำหนดสิทธิ์การล็อก/ความลับ และรอเมื่อสถานะไม่ชัดเจน
ขั้นตอนที่ 8 — การกระทบยอดและเงินเดือน
การกระทบยอด T+1, บัญชีธุรกรรม และข้อมูลเงินเดือนถูกตรวจสอบ วันทำงานที่ครอบคลุมถูกทำเครื่องหมายเพื่อไม่ให้สะสม
การควบคุม: รายงานสะพาน, สิทธิ์ในการดูใบจ่ายเงินเดือน, จำกัดการส่งออก และกระบวนการจัดการความแตกต่าง
ขั้นตอนที่ 9 — การสนับสนุน, ข้อร้องเรียน และเหตุการณ์
ตั๋วอาจรวบรวมภาพถ่าย, บัญชี, ข้อมูลการทำงาน และธุรกรรมเพิ่มเติม
ความเสี่ยง: พนักงานสนับสนุนขอให้ส่งบัตรประชาชน/ใบแจ้งยอดผ่านช่องทางที่ไม่ได้รับอนุมัติหรือคัดลอกข้อมูลไปยังอุปกรณ์ส่วนตัว
ขั้นตอนที่ 10 — การเก็บรักษา, การลบ และการยุติ
แต่ละกลุ่มข้อมูลอาจมีความต้องการการเก็บรักษาที่แตกต่างกัน ธุรกิจต้องจัดตารางการเก็บรักษา, กลไกการล็อก/ลบ/ไม่ระบุชื่อ, ข้อยกเว้นตามภาระหน้าที่ทางกฎหมาย และหลักฐานการเสร็จสิ้น
5. ใครสามารถเข้าร่วมในการประมวลผลข้อมูลได้บ้าง?
ไม่ควรติดป้ายบทบาทเพียงตามชื่อบริษัท ควรจัดทำตารางตามกิจกรรมแต่ละอย่าง:
| กิจกรรม | ฝ่ายที่อาจเข้าร่วม | คำถามที่ต้องตอบ |
|---|---|---|
| การจัดการบุคลากร | Nhan Kiet/ลูกค้า | ใครตัดสินใจวัตถุประสงค์และฟิลด์ข้อมูล? |
| การบันทึกเวลา | พนักงาน, ลูกค้า, NK, แพลตฟอร์ม | ใครบันทึก, ใครอนุมัติ, ใครแก้ไข? |
| การเก็บรักษา/ซิงโครไนซ์ | ผู้ให้บริการโครงสร้างพื้นฐาน/ซอฟต์แวร์ | ข้อมูลอยู่ที่ไหน, ฝ่ายเสริมใดเข้าถึง? |
| การตรวจสอบชื่อบัญชี | NK, VPBank, โครงสร้างพื้นฐานการสอบถาม | ข้อมูลใดถูกส่งและเก็บไว้? |
| การจ่ายเงิน | NK, VPBank | ใครตัดสินใจคำสั่งและใครดำเนินการ? |
| เงินเดือน | NK/หน่วยงานจ่ายเงินเดือน | ข้อมูลใดถูกนำเข้าและใครอนุมัติ? |
| การสนับสนุน | NK/ลูกค้า/ฝ่ายบริการ | พนักงานเห็นอะไรและผ่านช่องทางใด? |
ฝ่ายกฎหมายต้องกำหนดบทบาททางกฎหมายที่สอดคล้องตามวัตถุประสงค์แต่ละอย่าง; องค์กรหนึ่งอาจมีบทบาทต่างกันในกิจกรรมต่างกัน
6. เช็คลิสต์ 30 คำถามการประเมินผลกระทบ
(ดูเพิ่มเติม: เช็คลิสต์การตรวจสอบภายในระบบการรับค่าจ้างที่ทำงานแล้ว.)
A. วัตถุประสงค์และความจำเป็น
- วัตถุประสงค์ทางธุรกิจและประโยชน์สำหรับพนักงานคืออะไร?
- ฟิลด์ข้อมูลแต่ละฟิลด์ใช้เพื่อวัตถุประสงค์ใด?
- สามารถบรรลุเป้าหมายด้วยข้อมูลน้อยกว่านี้ได้หรือไม่?
- ฟีเจอร์มีตัวเลือกที่น้อยกว่าการละเมิดหรือไม่?
- ข้อมูลถูกใช้เพื่อวัตถุประสงค์ใหม่เช่นการโฆษณาหรือการให้คะแนนหรือไม่?
B. แหล่งที่มา, คุณภาพ และความโปร่งใส
- ข้อมูลมาจากไหนและแหล่งใดเป็นแหล่งที่เชื่อถือได้?
- ความถี่ในการอัปเดตเหมาะสมหรือไม่?
- พนักงานได้รับแจ้งอะไรบ้าง?
- พวกเขาสามารถดูและขอแก้ไขข้อมูลที่ผิดได้อย่างไร?
- สามารถอธิบายได้หรือไม่ว่าทำไมจำนวนที่สามารถใช้ได้ถึงเปลี่ยนแปลง?
C. การแบ่งปันและการโอนข้อมูล
- ฝ่ายใดบ้างที่ได้รับข้อมูลแต่ละกลุ่ม?
- มีฝ่ายประมวลผลเสริมใดหรือไม่?
- API/ไฟล์ใดที่ส่งข้อมูลออกไป?
- มีการประมวลผล/โอนข้อมูลข้ามพรมแดนหรือไม่?
- สัญญากำหนดวัตถุประสงค์, ความปลอดภัย, การลบ และเหตุการณ์อย่างไร?
D. สิทธิ์การเข้าถึงและความปลอดภัย
- ใครสามารถดูบัตรประชาชน, GPS, เงินเดือน และบัญชีธนาคารได้?
- สิทธิ์มีการจำกัดตามลูกค้า/สถานที่หรือไม่?
- มี MFA หรือการควบคุมที่แข็งแกร่งสำหรับบัญชีพิเศษหรือไม่?
- log มีข้อมูลครบถ้วนหรือข้อมูลลับหรือไม่?
- กุญแจธนาคารถูกแยก, หมุนเวียน และเรียกคืนหรือไม่?
E. ความเสี่ยงต่อพนักงาน
- ข้อมูลที่ผิดสามารถทำให้สูญเสียสิทธิ์ในการรับหรือโอนเงินผิดได้หรือไม่?
- ตำแหน่ง/ภาพสามารถถูกใช้เพื่อการเฝ้าระวังนอกวัตถุประสงค์หรือไม่?
- มีความเสี่ยงต่อการเลือกปฏิบัติหรือการบังคับใช้หรือไม่?
- การยึดบัญชีจะก่อให้เกิดผลกระทบอะไร?
- กระบวนการร้องเรียนสามารถเข้าถึงได้ง่ายและไม่มีการตอบโต้หรือไม่?
F. วงจรชีวิตและการตอบสนอง
- แต่ละกลุ่มข้อมูลเก็บไว้นานแค่ไหนและทำไม?
- เมื่อพนักงานลาออก สิทธิ์ใดถูกเรียกคืนทันที?
- การสำรองข้อมูลและการส่งออกถูกลบอย่างไร?
- ใครเป็นผู้รับผิดชอบเมื่อมีการละเมิดข้อมูล?
- การควบคุมได้รับการทดสอบด้วยหลักฐานใด?
แต่ละคำถามควรมี: เจ้าของ, คำตอบ, หลักฐาน, ระดับความเสี่ยง, มาตรการ, ความเสี่ยงที่เหลืออยู่, ผู้อนุมัติ และวันที่ตรวจสอบอีกครั้ง
7. เมทริกซ์ความเสี่ยง–การควบคุมตัวอย่าง
| ความเสี่ยง | สถานการณ์ | การควบคุมที่แนะนำ | หลักฐาน |
|---|---|---|---|
| การระบุตัวตนผิด | บัตรประชาชน/รหัสงานเชื่อมผิด | การจับคู่กุญแจ, การตรวจสอบซ้ำ, กระบวนการแก้ไข | log การซิงโครไนซ์, ตั๋ว |
| การบันทึกเวลาแทน | ใช้อุปกรณ์/บัญชีของคนอื่น | หนึ่งคน–หนึ่งอุปกรณ์, การยืนยัน, การแจ้งเตือน | log อุปกรณ์ |
| การติดตามเกินเหตุ | เก็บ GPS ต่อเนื่อง | เก็บเฉพาะเมื่อจำเป็น, การตั้งค่าวัตถุประสงค์ | การตั้งค่า, การแจ้งเตือน |
| เปิดเผยเงินเดือน | ผู้จัดการดูนอกขอบเขต | การกำหนดสิทธิ์ตามลูกค้า, ซ่อนข้อมูล | เมทริกซ์สิทธิ์, log |
| บัญชีผิด | โอนให้คนอื่น | ตรวจสอบชื่อ, ล็อกบัญชี | หลักฐานการยืนยัน |
| จ่ายซ้ำ | หมดเวลาแล้วส่งอีกครั้ง | รหัสคงที่, การล็อก, ปิดเมื่อผิดพลาด | log ธุรกรรม |
| เปิดเผยข้อมูลผ่านการสนับสนุน | ส่งบัตรประชาชนผ่านแชทส่วนตัว | ช่องทางที่ปลอดภัย, แนวทาง, DLP ที่เหมาะสม | ตั๋ว, การฝึกอบรม |
| เก็บไว้นานเกินไป | ข้อมูลเก่าไม่ถูกลบ | ตารางการเก็บรักษา, งานลบ, การตรวจสอบตามกำหนด | รายงานการลบ |
8. หลักการลดให้เหลือน้อยที่สุดตามวิธีการบันทึกเวลา
(ดูเพิ่มเติม: 6 วิธีการบันทึกเวลาในระบบการรับค่าจ้างที่ทำงานแล้ว และ ทำไมไม่ควรบันทึกเวลาแทนหรือใช้ GPS ปลอม.)
เซลฟี่ + GPS
เก็บเฉพาะเมื่อบันทึกเวลาเพียงพอสำหรับวัตถุประสงค์; หลีกเลี่ยงการติดตามตำแหน่งต่อเนื่อง ระบุชัดเจนว่าจำเป็นต้องเก็บภาพต้นฉบับและนานแค่ไหน
Geofence
ให้ความสำคัญกับผลลัพธ์ “ใน/นอกพื้นที่” เมื่อไม่จำเป็นต้องเก็บประวัติตำแหน่งที่แม่นยำ รัศมีต้องเหมาะสมกับพื้นที่จริง
QR แบบไดนามิก
จัดการวงจรชีวิตของรหัส, หน้าต่างกะ และความเสี่ยงจากการถ่ายภาพ/แชร์ หลีกเลี่ยงการฝังข้อมูลส่วนบุคคลโดยตรงใน QR
Beacon และ WiFi
จำกัดข้อมูลอุปกรณ์/เครือข่ายที่ถูกเก็บ แจ้งวัตถุประสงค์ชัดเจนและจัดการเมื่ออุปกรณ์ไม่รองรับ
การบันทึกเวลาเข้า/ออก
ง่ายกว่าด้านตำแหน่งแต่ยังต้องปกป้องตารางการทำงาน, กะ และประวัติการแก้ไข
ไม่มีวิธีการที่ดีที่สุดสำหรับลูกค้าทุกคน เลือกวิธีการที่ใช้ข้อมูลน้อยที่สุดแต่ยังตอบสนองความเสี่ยงการบันทึกเวลาจริง
9. การกำหนดสิทธิ์ขั้นต่ำที่แนะนำ
| บทบาท | ควรเห็น | ไม่ควรเห็นโดยปริยาย |
|---|---|---|
| พนักงาน | ข้อมูลและธุรกรรมของตนเอง | ข้อมูลของคนอื่น |
| ผู้ดูแล | งานของกลุ่มที่ได้รับมอบหมาย | บัตรประชาชนเต็มรูปแบบ, บัญชี, เงินเดือนนอกความจำเป็น |
| ลูกค้า | งาน/พนักงานในขอบเขตสัญญา | ลูกค้าอื่น, กุญแจธนาคาร |
| เงินเดือน | ข้อมูลที่จำเป็นสำหรับการตัดสินใจ | GPS/ภาพถ้าไม่จำเป็น |
| การสนับสนุนลูกค้า | ฟิลด์ที่จำเป็นสำหรับการจัดการตั๋ว | ข้อมูลทั้งหมดโดยปริยาย |
| ผู้ดูแลระบบสูงสุด | สิทธิ์ที่จำเป็นสำหรับการดำเนินการที่มีการควบคุม | การเข้าถึงไม่จำกัดไม่มี log |
| การตรวจสอบ | หลักฐาน/การอ่านตามขอบเขต | สิทธิ์ในการแก้ไขหรือออกคำสั่ง |
สิทธิ์พิเศษควรถูกจำกัดเวลาเมื่อเหมาะสม, มีการอนุมัติ, log และการตรวจสอบตามกำหนด
10. แผนการตอบสนองต่อการละเมิดข้อมูล
คู่มือควรมีอย่างน้อย:
- การตรวจพบและบันทึกเวลา;
- การแยกแต่รักษาหลักฐาน;
- การระบุระบบ, ข้อมูล และผู้ที่ได้รับผลกระทบ;
- การประเมินผลกระทบต่อพนักงาน;
- การระบุภาระหน้าที่และระยะเวลาตามข้อกำหนด/สัญญา;
- การประสานงานระหว่างฝ่ายกฎหมาย, ความปลอดภัยข้อมูล, HR, ธนาคาร และลูกค้า;
- การสื่อสารที่สอดคล้อง, ไม่คาดเดา;
- การกู้คืนอย่างปลอดภัย;
- การวิเคราะห์สาเหตุราก;
- การติดตามการดำเนินการแก้ไขจนกว่าจะปิด
ไม่ส่งข้อมูลส่วนบุคคลที่ครบถ้วนในกลุ่มแชทการจัดการเหตุการณ์ ใช้รหัสเหตุการณ์และคลังหลักฐานที่มีการกำหนดสิทธิ์
11. ชุดหลักฐานที่ต้องรักษา
- แผนผังระบบและกระบวนการข้อมูล;
- รายการการประมวลผลข้อมูล;
- รายชื่อผู้รับ/ผู้ประมวลผลเสริม;
- การแจ้งเตือนและหลักฐานการใช้สิทธิ์;
- เมทริกซ์สิทธิ์และผลการตรวจสอบ;
- การตั้งค่าการเก็บรักษา/การลบ;
- สัญญา/ภาคผนวกข้อมูล;
- รายงานการประเมินผลกระทบและการอนุมัติความเสี่ยงที่เหลืออยู่;
- รายงานช่องโหว่, การทดสอบ และการแก้ไข;
- log เหตุการณ์, การฝึกซ้อม และ RCA;
- หลักฐานการฝึกอบรม;
- เอกสารการยุติ/การลบข้อมูล
สถานะ “มีเอกสาร” ยังไม่เพียงพอ; การตรวจสอบต้องสุ่มตัวอย่างเพื่อพิสูจน์ว่าการควบคุมกำลังทำงาน
12. คำถามที่พบบ่อย
ระบบการรับค่าจ้างที่ทำงานแล้วจำเป็นต้องใช้ GPS และเซลฟี่หรือไม่?
ไม่ ขึ้นอยู่กับวิธีการบันทึกเวลาและความเสี่ยงที่แท้จริง หากข้อมูลการทำงานมาจากแหล่งที่เชื่อถือได้อื่น อาจไม่จำเป็นต้องใช้ข้อมูลสองประเภทนี้สำหรับระบบการรับค่าจ้างที่ทำงานแล้ว
การขอความยินยอมสามารถแก้ปัญหาข้อมูลทั้งหมดได้หรือไม่?
ไม่ ธุรกิจยังต้องกำหนดวัตถุประสงค์, ความจำเป็น, บทบาท, ความปลอดภัย, ระยะเวลาการเก็บรักษา, สิทธิ์ของเจ้าของข้อมูล และภาระหน้าที่อื่น ๆ ตามข้อกำหนดที่ใช้บังคับ
ควรให้ฝ่ายสนับสนุนลูกค้าเห็นบัตรประชาชนและใบแจ้งยอดทั้งหมดหรือไม่?
ไม่ควรโดยปริยาย ควรให้ฟิลด์ข้อมูลที่จำเป็นสำหรับสถานการณ์, ซ่อนข้อมูลที่เหมาะสม และควบคุมการเข้าถึงพิเศษเมื่อจำเป็นต้องดูทั้งหมด
การลบบัญชีหมายถึงการลบข้อมูลทั้งหมดหรือไม่?
ไม่จำเป็น ข้อมูลอาจอยู่ในระบบธุรกิจ, log, การส่งออก และการสำรองข้อมูล; ข้อมูลบางส่วนยังต้องเก็บตามภาระหน้าที่ นโยบายต้องอธิบายชัดเจนแต่ละชั้น
การประเมินผลกระทบทำครั้งเดียวก่อนเปิดใช้งานเพียงพอหรือไม่?
ไม่เพียงพอ ต้องตรวจสอบอีกครั้งเมื่อมีการเพิ่มประเภทข้อมูล, วัตถุประสงค์, วิธีการบันทึกเวลา, ธนาคาร, ผู้ประมวลผลเสริม, การโอนข้อมูล, อัลกอริทึมหรือมีเหตุการณ์สำคัญ
แหล่งกฎหมายอย่างเป็นทางการ
- กฎหมายการปกป้องข้อมูลส่วนบุคคลหมายเลข 91/2025/QH15, มีผลบังคับใช้ 01/01/2026
- พระราชกฤษฎีกาหมายเลข 356/2025/NĐ-CP, กำหนดรายละเอียดบางประการและมาตรการในการดำเนินการตามกฎหมาย, มีผลบังคับใช้ 01/01/2026
---
ผู้เขียน: Nguyen Minh Khang — Chuyên viên ban chiến lược, Nhan Kiet Manpower Supply Co., Ltd.
ให้คำปรึกษาโซลูชันการรับค่าจ้างที่ทำงานแล้วสำหรับธุรกิจ: Hotline 0937.022.655 · Email info@nhankiet.vn · การรับค่าจ้างที่ทำงานแล้วสำหรับธุรกิจ