
EWA的个人数据地图和影响评估(DPIA)
EWA中的个人数据地图:影响评估和生命周期控制的检查清单
一个EWA系统不仅仅处理金额。为了正确识别可访问的人员和收入部分,系统可能使用身份证、照片、位置、设备、工作日历、单价、银行账户、交易和工资单。因此,数据保护必须从收集到删除进行设计,而不仅仅停留在同意屏幕上。
> 简而言之: 企业需要绘制数据地图,明确哪些数据 → 从哪里获取 → 用于什么目的 → 谁可以查看 → 发送给谁 → 保存多久 → 如何删除。然后评估风险并选择控制措施。
> 警告: 这是一个治理框架和参考内容,不是完整的影响评估文件或法律意见。法律角色、处理依据、文件和具体义务必须根据个人数据保护法、指导文件和实际操作来确定。
1. 为什么EWA需要单独的数据地图?
常规的人力资源系统已经拥有员工数据。EWA增加了两个敏感的运营因素:根据已完成的工作获取工资的权利和在工资发放前进行支付交易。一个身份证、考勤码或银行账户的错误匹配可能同时导致:
- 个人数据泄露;
- 收入显示错误;
- 可用金额计算错误;
- 转账给错误的人;
- 工资核算错误;
- 难以解决投诉和证明责任。
数据地图帮助企业看到整个链条,而不是单独检查每个应用程序。
2. 需要在出版时更新的法律框架
(安全框架:参见实施EWA时的数据安全和隐私。)
在文章更新之日,需要纳入审查目录的两个正式文件是:
- 《个人数据保护法》第91/2025/QH15号,于2025年6月26日颁布,自2026年1月1日起生效;
- 第356/2025/NĐ-CP号法令,于2025年12月31日颁布,自2026年1月1日起生效,详细规定了法律的某些条款和实施措施。
企业还必须根据模型审查与劳动、电子交易、网络安全、银行支付、税务、会计和存储相关的规定。
不应复制其他项目的文件:EWA的目的、数据、接收方和基础设施可能不同。
3. EWA中的10个数据组地图
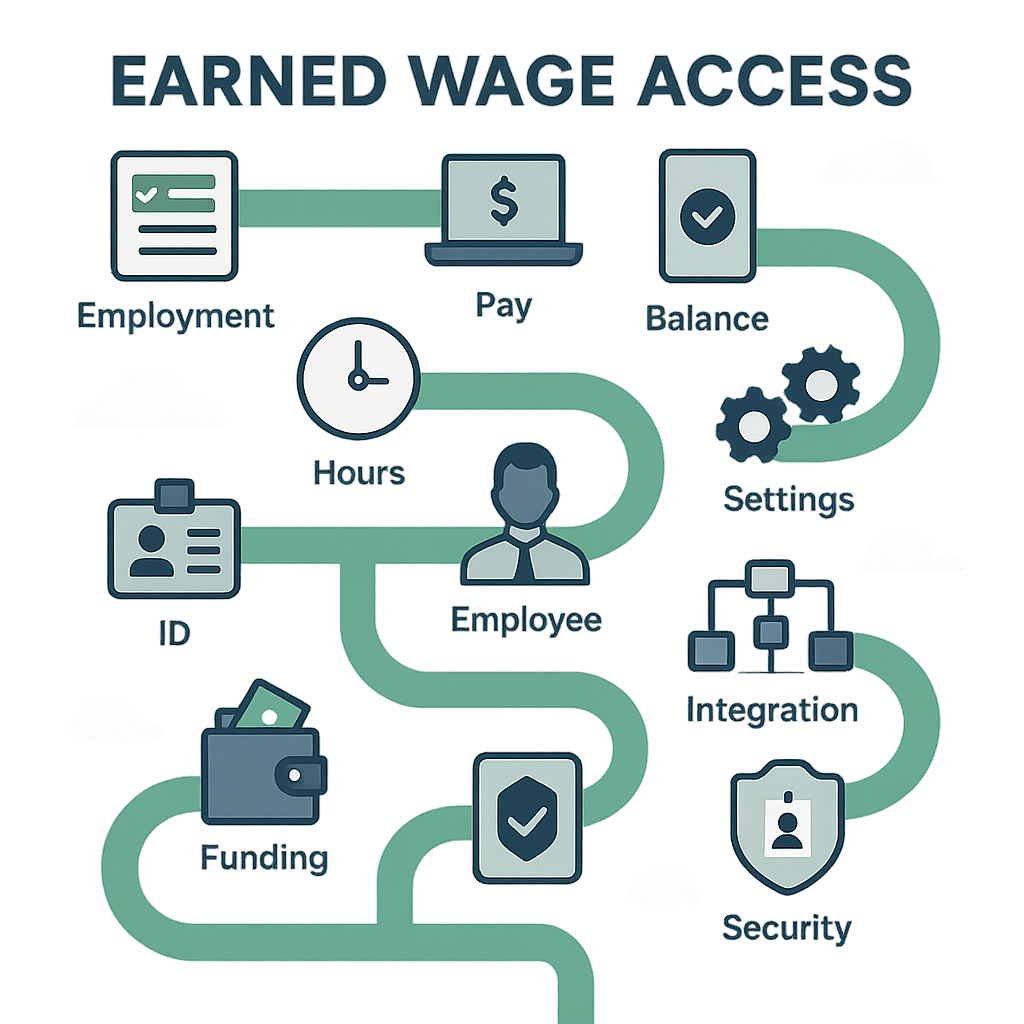
| 组别 | 数据示例 | 可能的业务目的 | 突出风险 |
|---|---|---|---|
| 人事 | 姓名、员工编号、工作状态 | 确认资格 | 离职人员仍可使用 |
| 身份识别 | 身份证、文件照片、OCR结果 | 正确匹配人员 | 冒名顶替、文件泄露 |
| 联系方式 | 电话、电子邮件 | 登录、通知、支持 | 账户被盗、垃圾邮件 |
| 设备 | 设备ID、登录会话 | 防止代用、保障安全 | 过度监控、误锁 |
| 考勤 | 上下班时间、班次、考勤码 | 确认已完成工作 | 考勤错误、来源错误 |
| 位置/图像 | GPS、自拍、标记照片 | 确认考勤 | 侵犯隐私、位置泄露 |
| 收入 | 单价、工作量、保留、可用金额 | 计算领取权利 | 工资泄露、计算错误 |
| 银行 | 账户号码、账户持有人姓名 | 验证和支付 | 转账错误、欺诈 |
| 交易 | 金额、时间、状态、指令码 | 支付、查询、对账 | 重复支付、推测财务状况 |
| 工资单/投诉 | 工资单、扣除项、工单 | 结算和支持 | 信息泄露、错误周期 |
实际目录必须从数据库、API、日志、导入/导出文件和供应商中获取;不能仅依赖用户界面。
4. 日薪预支中的数据生命周期
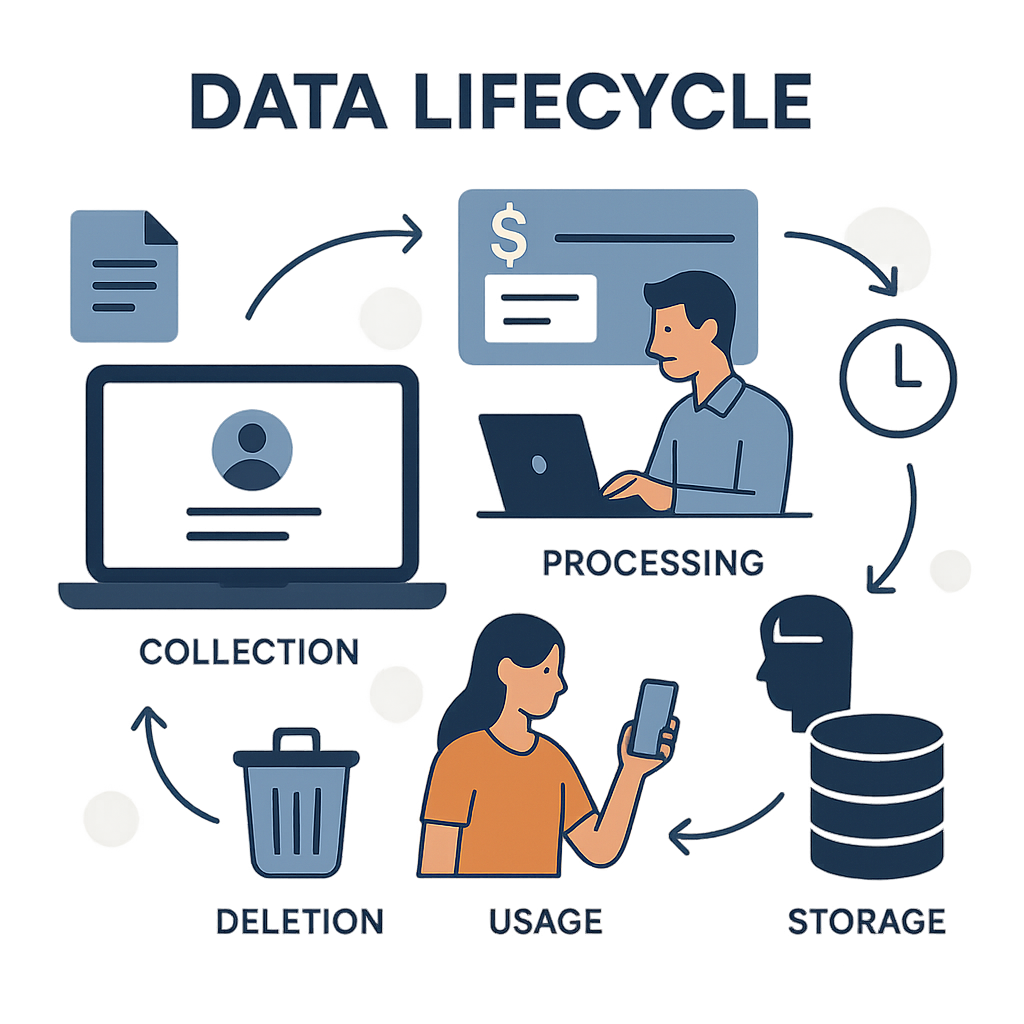
步骤1 — 同步人事档案
ERP提供员工、客户、入职/离职日期和管理关系的当前技术日历。身份证作为身份识别的关键;company_id和考勤码将员工与客户连接。
需要的控制措施: 字段目录、授权来源、重复记录处理、离职人员锁定和同步日志。
步骤2 — 身份识别和设备绑定
员工提供身份证照片;系统使用OCR匹配信息,并在当前流程中应用一人一设备原则。
需要明确: 每张照片的目的、存储位置、期限、可查看人员、更换设备流程和OCR错误处理。
步骤3 — 记录考勤
数据可能来自应用程序、客户的Google Sheet或ERP。应用程序支持自拍/GPS、地理围栏、QR、信标、WiFi和上下班打卡。
最小化原则: 客户应仅启用为已确定的考勤目标所需的方法和数据字段。
步骤4 — 审核和修改考勤
客户或监督者有权批准/拒绝。已批准的考勤修改将记录返回待审核状态并保存前后历史。
控制措施: 根据客户分配权限,日志不可随意修改,变更警告和权限审查周期。
步骤5 — 计算可用金额
服务器根据已批准的考勤、单价、已领取金额和保留计算;应用限制和四舍五入。
需要透明: 哪些数据影响决策,金额为0/变更的原因,投诉渠道和修改源数据的权限。
步骤6 — 验证接收账户
标准流程核对VPBank账户名称,核对名称并在验证后锁定账户号码。
控制措施: 屏蔽屏幕/日志中的账户号码,解锁/更改账户的权限,保存验证证据和管理查询供应商。
步骤7 — 创建和处理交易
系统记录金额、交易码、时间、反馈和状态。支付服务保持银行锁定与业务应用程序分离。
控制措施: 防重复码,限制包含完整数据的日志,锁定/机密权限和状态不明确时保持等待。
步骤8 — 对账和工资单
T+1对账单、交易记录和工资单数据进行匹配。已覆盖的工作日被标记为不再累加。
控制措施: 桥接报告、查看工资单的权限、导出限制和差异处理流程。
步骤9 — 支持、投诉和事故
工单可能收集更多照片、账户、工作数据和交易。
风险: 支持人员要求通过未经批准的渠道发送身份证/对账单或将数据复制到个人设备。
步骤10 — 存储、删除和终止
每个数据组可能有不同的存储需求。企业必须制定存储计划、锁定/删除/匿名机制、法律义务的例外和完成证据。
5. 谁可以参与数据处理?
不应仅根据公司名称标记角色。应根据每个活动创建表格:
| 活动 | 可能参与方 | 需要回答的问题 |
|---|---|---|
| 人事管理 | Nhan Kiet/客户 | 谁决定目的和数据字段? |
| 考勤 | 员工、客户、NK、平台 | 谁记录,谁审核,谁修改? |
| 存储/同步 | 基础设施/软件供应商 | 数据在哪里,哪个供应商访问? |
| 账户名称查询 | NK, VPBank, 查询基础设施 | 哪些数据被发送和保存? |
| 支付 | NK, VPBank | 谁决定指令,谁执行? |
| 工资单 | NK/工资支付单位 | 哪些数据被输入,谁批准? |
| 支持 | NK/客户/服务方 | 员工看到什么,通过哪个渠道? |
法律部门必须根据每个目的确定相应的法律角色;一个组织在不同活动中可能有不同的角色。
6. 30个问题的影响评估检查清单
(另见:EWA内部审计检查清单。)
A. 目的和必要性
- 商业目的和对员工的好处是什么?
- 每个数据字段服务于什么目的?
- 能否用更少的数据实现目标?
- 功能是否有更少侵入的选项?
- 数据是否被用于广告/评分等新目的?
B. 来源、质量和透明度
- 数据来自哪里,哪个来源是真实来源?
- 更新频率是否合适?
- 员工被告知了什么?
- 他们如何查看和要求修改错误数据?
- 能否解释为什么可用金额发生变化?
C. 数据共享和转移
- 哪些方接收每个数据组?
- 是否有次级处理方?
- 哪些API/文件传输数据到外部?
- 是否有跨境数据处理/转移?
- 合同如何规定目的、安全、删除和事故?
D. 访问权限和安全
- 谁可以查看身份证、GPS、工资和银行账户?
- 权限是否根据客户/地点限制?
- 是否有MFA或强控制措施用于特权账户?
- 日志是否包含完整或机密数据?
- 银行锁是否被分离、轮换和撤销?
E. 对员工的风险
- 数据错误是否可能导致失去领取权或转账错误?
- 位置/照片是否可能被用于非目的的监控?
- 是否有歧视或强迫使用的风险?
- 账户被盗会造成什么后果?
- 投诉流程是否易于访问且无报复?
F. 生命周期和应对
- 每个数据组保存多久,为什么?
- 员工离职时,哪些权限立即被撤销?
- 备份和导出如何删除?
- 数据违规时谁负责指挥?
- 控制措施通过哪些证据进行了测试?
每个问题应包括:所有者、答案、证据、风险等级、措施、剩余风险、批准人和审查日期。
7. 风险–控制矩阵示例
| 风险 | 情境 | 建议控制 | 证据 |
|---|---|---|---|
| 身份错误 | 身份证/考勤码错误匹配 | 匹配关键、检查重复、修正流程 | 同步日志、工单 |
| 代打卡 | 使用他人设备/账户 | 一人一设备、验证、警告 | 设备日志 |
| 过度监控 | 持续收集GPS | 仅在必要事件收集,配置目的 | 配置、通知 |
| 工资泄露 | 管理超范围查看 | 根据客户分配权限,屏蔽数据 | 权限矩阵、日志 |
| 账户错误 | 转账给他人 | 核对名称、锁定账户 | 验证证据 |
| 重复支付 | 超时后重发 | 稳定码、锁定、失败关闭 | 交易日志 |
| 支持数据泄露 | 通过私人聊天发送身份证 | 安全渠道、指导、适当的DLP | 工单、培训 |
| 过长保存 | 未删除旧数据 | 存储计划、删除任务、定期检查 | 删除报告 |
8. 根据不同考勤方式的最小化原则
(另见:日薪预支的6种考勤方式和为什么不应代打卡或使用虚假GPS。)
自拍 + GPS
仅在考勤时收集数据以满足目的;避免持续位置跟踪。明确是否需要保存原始照片及保存时间。
地理围栏
优先考虑“在/不在区域”结果,无需保存精确坐标历史。半径应符合实际场地。
动态QR
管理码生命周期、班次窗口和拍摄/共享风险。避免在QR中直接嵌入个人数据。
信标和WiFi
限制收集的设备/网络数据。明确目的并处理设备不支持的情况。
上下班打卡
在位置方面更简单,但仍需保护工作日历、班次和修改历史。
没有适合所有客户的最佳方法。选择数据最少但仍能满足实际考勤风险的方法。
9. 建议的最小权限分配
| 角色 | 应该看到 | 默认不应看到 |
|---|---|---|
| 员工 | 自己的数据和交易 | 他人的数据 |
| 监督者 | 分配组的考勤 | 完整身份证、账户、非必要工资 |
| 客户 | 合同范围内的考勤/员工 | 其他客户、银行锁 |
| 工资单 | 结算所需数据 | 如果不需要则不应看到GPS/照片 |
| 客服 | 处理工单所需字段 | 默认不应看到完整档案 |
| 超级管理员 | 需要的操作权限 | 无限制访问且无日志 |
| 审计 | 证据/阅读范围 | 修改或发出指令的权限 |
特权权限应在适当时限内限制,需审批、记录和定期审查。
10. 数据违规应对计划
应对手册至少应包括:
- 发现和记录时间;
- 隔离但保留证据;
- 确定受影响的系统、数据和人员;
- 评估对员工的影响;
- 确定法规/合同规定的义务和期限;
- 法律、信息安全、人力资源、银行和客户之间的协调;
- 一致的沟通,不做推测;
- 安全恢复;
- 分析根本原因;
- 跟踪补救措施直至关闭。
不要在事故处理群聊中发送完整的个人数据。使用事件代码和有权限的证据库。
11. 需要维护的证据集
- 系统图和数据流;
- 数据处理目录;
- 接收方/次级处理方列表;
- 通知和权利执行证据;
- 权限矩阵和审查结果;
- 存储/删除配置;
- 合同/数据附录;
- 影响评估报告和剩余风险批准;
- 漏洞报告、测试和补救;
- 事故日志、演习和RCA;
- 培训证据;
- 终止/删除数据记录。
“有文件”状态不足;审计必须抽样以证明控制措施正在运行。
12. 常见问题解答
EWA是否必须获取GPS和自拍?
不。这取决于考勤方式和实际风险。如果考勤数据来自其他可靠来源,可能不需要这两种数据用于EWA。
同意是否解决所有数据问题?
不。企业还必须根据适用法规确定目的、必要性、角色、安全、存储期限、主体权利和其他义务。
是否应让客服查看完整的身份证和对账单?
不应默认。仅提供必要的数据字段,适当屏蔽信息,并在需要查看完整时控制特殊访问。
删除账户是否意味着删除所有数据?
不一定。数据可能存在于业务系统、日志、导出和备份中;某些数据还需根据义务保存。政策应明确描述每一层。
上线前进行一次影响评估是否足够?
不够。当添加新数据类型、目的、考勤方式、银行、次级处理方、数据转移、算法或发生重大事故时,需要重新审查。
官方法律来源
- 《个人数据保护法》第91/2025/QH15号,自2026年1月1日起生效。
- 第356/2025/NĐ-CP号法令,详细规定了法律的某些条款和实施措施,自2026年1月1日起生效。
---
作者: Do Huy Le — 职位,Nhan Kiet Manpower Supply Co., Ltd.
企业日薪预支解决方案咨询: 热线 0937.022.655 · 邮箱 info@nhankiet.vn · 企业日薪预支