
內部審計日薪預支清單:50項控制和證據
內部審計日薪預支清單:需要保存的50項控制和證據
日薪預支的內部審計需要驗證整個鏈條:正確的人 – 正確的工作 – 正確的權限 – 正確的金額 – 正確的賬戶 – 正確的狀態 – 正確的工資期。每個結論都必須基於可追溯的證據,而不僅僅是訪談或界面截圖。以下50項控制清單幫助企業建立定期檢查計劃。
> 簡而言之: 按10個組別進行審計,每組有五項控制:管理;人事;考勤;公式/限額;交易;銀行;薪資;個人數據;安全/事故;變更/業務連續性。根據風險選擇樣本,並從原始數據檢查到最終結果。
> 警告: 這是一份參考清單,並非審計標準或法律意見。企業必須根據規模、合同、政策、系統和實際風險評估進行調整。代碼中的“存在”狀態並不能自證控制運行有效。
1. 審計目標
(查看更多:日薪預支的法律、安全和服務水平協議審核檔案。)
計劃應回答:
是否只有合資格的人可以使用?
是否只有已完成和已批准的工作生成可用數額?
公式、限額和保留是否正確批准/應用?
交易是否防止重複、錯誤人員和不明狀態?
銀行對賬單是否與交易賬目一致?
已收到的款項是否進入正確的薪資單且不累加?
個人數據是否按正確的目的/權限處理?
事故和變更是否受到控制?
管理報告是否完整/準確?
之前的建議是否已得到解決?
2. 範圍和頻率
可以應用於:
上線前檢查;
上線後30–90天檢查;
季度/年度定期審計;
事故後突擊檢查;
大客戶開放前審查;
銀行、公式或薪資變更時檢查。
範圍需明確法人、客戶、期間、系統、銀行賬戶、工作來源、軟件版本和第三方。
3. 基於風險選擇樣本
不僅僅是隨機選擇。樣本應包括:
大額/接近限額的交易;
當日/期間內有多筆交易的人;
待處理、失敗後成功的交易;
批准後被修改的工作;
離職/調動的人員;
為多個客戶工作的勞動者;
賬戶/設備變更;
非正常工作時間的交易;
錯誤率高的客戶;
無法追回的款項;
還有隨機樣本以發現不可預測的偏差。
樣本大小應由審計根據總體和風險確定,不能對所有期間使用固定數字。
4. 發現評估等級
等級 | 特點 | 例子 |
|---|---|---|
嚴重 | 大額資金/數據風險或核心控制錯誤 | 重複支付、錯誤人員、密鑰洩露 |
高 | 影響多人/期間或無法對賬 | 公式錯誤、薪資偏差 |
中 | 控制存在但運行不一致 | 延遲批准、權限未檢查 |
低 | 文件/效率需改進 | 缺少培訓證據 |
正式等級必須附上金額、人數、法律義務和整改期限的標準。
5. 組別1 — 管理和政策(控制1–5)
有服務負責人負責全程。
日薪預支政策仍然有效,有批准權和版本歷史。
RACI與系統上的實際權限一致。
KPI不鼓勵強迫勞動者交易。
風險、例外和行動定期報告。
證據: 任命決定、政策、權限矩陣、會議記錄、儀表板、風險記錄。
測試: 選擇三個角色,對比文檔中的權限與實際權限;查看逾期行動是否有人負責。
6. 組別2 — 勞動者名單和身份識別(6–10)
名單僅包括在職/正確客戶的人員。
身份證號是匹配且不重複的識別鍵。
考勤代碼正確連接到客戶/工作地點。
VPBank賬戶在使用前已核對姓名和匹配。
設備/賬戶變更或例外已批准並記錄日誌。
證據: 人事源文件、同步日誌、驗證結果、變更歷史、例外批准單。
測試: 選擇新入職、離職、調動和設備變更的人員樣本;從源文件追溯到當前使用權限。
7. 組別3 — 考勤和批准(11–15)
工作來源/連接鍵/同步頻率已文檔化。
未來的工作和未結算的日期不生成可用數額。
只有有權限的人才能批准/拒絕/修改工作。
已批准的工作修改後返回待批准狀態,並保存前/後記錄。
夜班、加班、休假和多地工作按批准規則處理。
證據: 來源配置、導入日誌、權限列表、審計追蹤、班次/符號字典。
測試: 重現一個常規班次、跨午夜班次和被修改的記錄;檢查可用數額結果。
8. 組別4 — 公式、單價、限額和保留(16–20)
系統公式與已批准的政策一致。
單價/天正確連接到客戶和有效時間。
最低限額、每筆訂單、每天的配置正確。
保留/N天工作正確計算和顯示。
敏感參數變更有四眼原則、日誌和變更後檢查。
證據: 政策表、配置、變更日誌、批准、樣本計算結果。
測試: 用公式重新計算樣本 已批准工作 × 單價 − 已收到 − 保留,檢查向下取整至1,000越南盾和限額邊界。
代碼中的默認值包括每次50,000越南盾,每筆交易3百萬越南盾和每人每天5百萬越南盾;審計必須與實際應用的限額比較,而不是默認將這些數字視為政策。
9. 組別5 — 交易創建和處理(21–25)
服務器重新檢查所有條件,而不僅僅是信任應用程序的數據。
勞動者在每次請求前確認內容。
每個請求都有穩定的交易編碼以防重複。
有並發鎖/防止兩個訂單使用同一可用數額。
只有有效回應才轉換為已支付狀態。
證據: 流程文檔、隱藏數據日誌、交易編碼、自動測試、承諾內容樣本。
測試: 嘗試兩個接近同時的請求、超過限額的請求、缺少身份證號、未批准的工作和銀行無效回應在允許的測試環境中。
10. 組別6 — 銀行和對賬(26–30)
(詳情:見日薪預支與薪資和會計的交易對賬。)
銀行密鑰服務被分離並限制訪問。
資金來源賬戶、簽署人/授權人和支付限額被管理。
不明狀態被保留等待,不自動發送新訂單。
懸掛款項按流程追查並有警告期限。
T+1對賬單對賬已執行,差異有專人確認。
證據: 資金流圖、權限矩陣、追查日誌、隱藏數據對賬單、對賬報告和確認會議記錄。
測試: 選擇期間內所有懸掛交易和成功/失敗樣本;雙向對比系統與對賬單。
系統目前有5分鐘的追查計劃和08:00 T+1的對賬單讀取。這是技術規範;審計需要查看實際運行和正式的服務水平協議。
11. 組別7 — 薪資和結算(31–35)
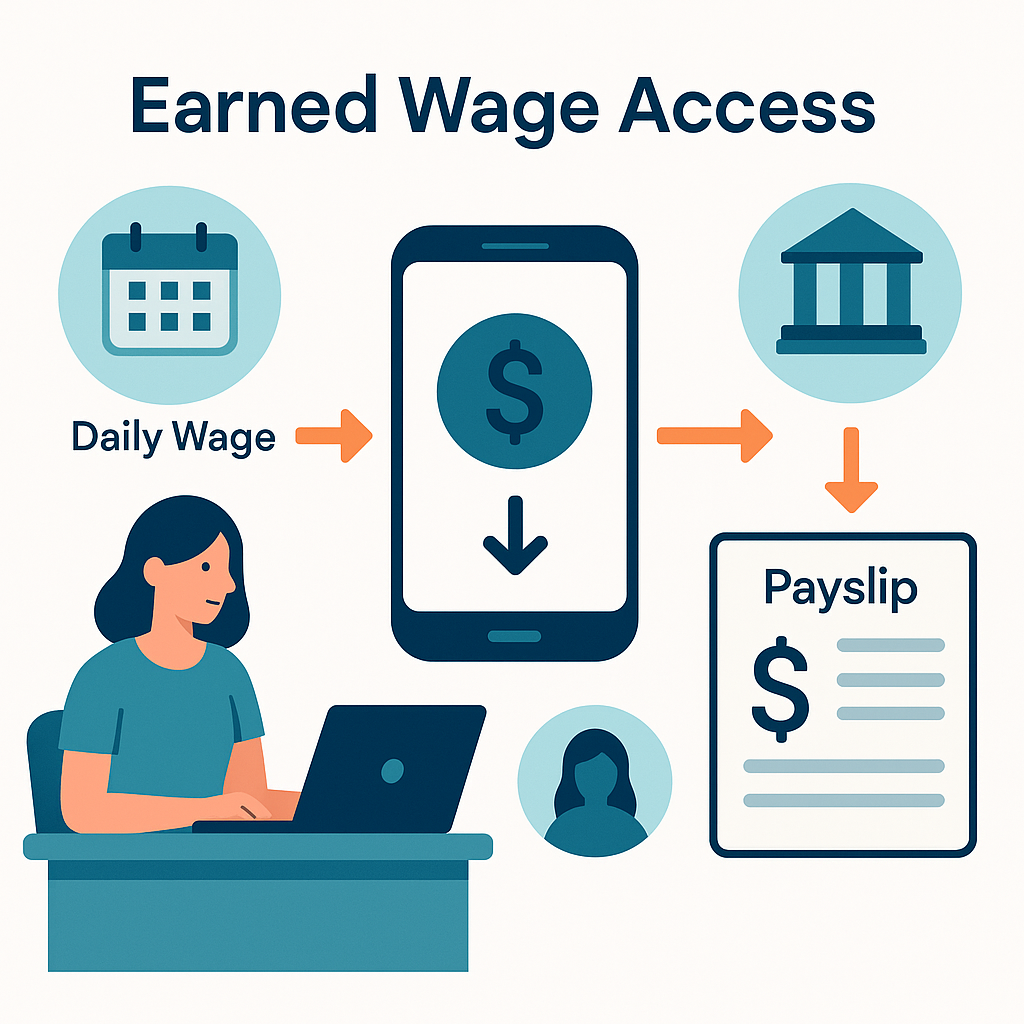
只有確認成功的交易進入已收到總額。
交易正確連接到人員、客戶和工資期。
工作日已覆蓋的被鎖定,不累加到下一期。
交易總額與薪資單/工資單上的金額一致。
離職、工作減少、退款和無法追回的款項有流程。
證據: 交易文件、橋接報告、薪資、樣本工資單、advancecovereddays、無法追回款項記錄。
測試: 為用戶樣本重新執行對賬;檢查期初/期末截止和一個離職案例。
不能僅從軟件邏輯得出扣除/追回方式的結論;必須與已批准的政策和法律意見比較。
12. 組別8 — 個人數據和隱私權(36–40)
(完整框架:見日薪預支實施中的數據安全和隱私權。)
處理角色、目的和數據類別已記錄。
通知/同意和數據主體權利在應用時執行。
身份證號、照片、GPS、賬戶和工資的訪問權限被限制。
保存期限、刪除/匿名化和次級處理方被管理。
數據違規有發現、評估和通知流程。
證據: 政策、處理記錄、影響評估、次級處理方列表、權限日誌、刪除證據、事故報告。
測試: 選擇一種數據類型從收集到刪除;選擇三個內部賬戶並檢查權限;審查數據導出日誌。
現行法律框架需包括自2026年1月1日起生效的《個人數據保護法》91/2025/QH15和《法令》356/2025/NĐ-CP。
13. 組別9 — 信息安全和事故處理(41–45)
(查看更多:日薪預支交易的多層保護和當日薪預支發生事故時。)
有漏洞管理、補丁和安全測試。
機密/密鑰被安全存儲、轉移和回收。
重要日誌被保護、時間同步和警報。
P1–P4事故有事故指揮官、升級和根本原因分析。
緊急停止開關被控制和演練。
證據: 掃描/滲透測試報告、資產記錄、密鑰政策、警報、事故票、根本原因分析、演練記錄。
測試: 選擇一個已關閉的事故並檢查時間線;確認根本原因分析行動已完成;檢查離職人員已失去敏感權限。
測試文件數量不能替代獨立安全測試或運行控制證據。
14. 組別10 — 變更、業務連續性計劃/災難恢復和服務退出(46–50)
所有發布/配置有請求、批准、測試和回滾。
根據風險適當分離開發、批准和部署職責。
備份、RTO/RPO和恢復被測試。
銀行/ERP/Sheet/VietQR依賴有中斷計劃。
終止服務有數據導出/返回/刪除和權限回收。
證據: 變更票、部署日誌、備份恢復記錄、業務連續性計劃/災難恢復計劃、演練結果、供應商退出清單。
測試: 選擇一個緊急變更和一個常規變更;查看是否有後檢查。選擇備份並檢查恢復證據,而不僅僅是“備份成功”狀態。
15. 應使用的審計技術
步驟演示
選擇一個交易,並與流程負責人一起從工作到薪資單。
重新執行
從原始數據重新計算可用數額和對賬總額。
檢查
檢查配置、日誌、批准和文檔。
觀察
觀察用戶/監督處理一個例外。
確認
與合適的獨立來源確認餘額/狀態,如銀行對賬單。
數據分析
掃描整個總體以查找重複的編碼、超過限額的人、非工作時間的交易、支付後修改的工作或薪資差異。
訪談只告知流程如何描述;不足以證明其已運行。
16. 審計工作表範本
字段 | 內容 |
|---|---|
控制編碼 | C01–C50 |
目標 | 控制了哪些風險 |
負責人 | 負責人 |
設計 | 控制是否合適 |
運行 | 是否在期間內運行 |
總體/樣本 | 規模和選擇方式 |
證據 | 路徑或文件編碼 |
例外 | 數量/價值/影響 |
結論 | 有效/無效/部分 |
行動 | 負責人和期限 |
17. 建議的數據查詢
同一身份證號連接多個活動賬戶;
一個銀行賬戶連接多個人;
交易金額/時間/人員重複;
每人總額超過每日限額;
未來日期的工作但生成金額;
成功交易後修改的工作;
成功交易無對賬單;
對賬單支出無內部交易;
失敗/待處理交易出現在薪資中;
離職人員仍有請求;
配置變更無票據;
長期未活動的管理員仍有權限;
日誌在異常時間段內缺失。
查詢必須經過測試以避免誤報,並在數據權限範圍內執行。
18. 如何撰寫審計發現
一個好的發現有五個部分:
標準: 政策/合同/控制要求什麼。
現狀: 證據顯示了什麼。
原因: 為什麼控制未運行。
影響: 金額、人員、數據、法律、運行。
建議: 具體行動、負責人和期限。
不應該的例子:“需要加強控制。”
更好的例子:“在選擇的25個限額變更中,4個缺少獨立批准。系統中增加四眼原則批准,截止日期…”
未經匿名和允許,不公開實際例子。
19. 跟進整改
每個行動需要:
負責人;
完成期限;
優先級;
證據要求;
復查人員;
狀態;
延期原因;
若不修正,需由正確權限接受的風險。
不能僅因有計劃而關閉發現;必須檢查實施證據和修正後的效果。
20. 常見問題
代碼中存在是否意味著控制已有效?
不是。必須檢查配置、實際數據、運行人員和期間內的證據。
應審計多少交易?
取決於總體、風險和目標。結合風險樣本、隨機樣本和全數據分析。
誰不應該自行審計自己運行的部分?
運行人員可以自行檢查一線;獨立評估應由二/三線或有足夠獨立性的審計進行。
懸掛交易是否錯誤?
不一定。需要查看系統是否安全保留、按時追查且不重複支付。
是否需要單獨審計個人數據?
可以合併或分開,但必須有專業知識和完整的法律/政策範圍。
21. 結論
有效的日薪預支審計必須貫穿整個鏈條,並用真實數據重新執行。一個有多層保護的系統仍需證明這些層已啟用、權限正確並在期間內運行。50項控制幫助企業從對描述的信任轉向證據:誰做了什麼,在哪些數據上,結果如何,差異如何處理。
官方參考來源
個人數據保護法91/2025/QH15,自2026年1月1日起生效。
法令356/2025/NĐ-CP,詳細規定個人數據保護法的若干條款和措施,自2026年1月1日起生效。
---
作者: Do Huy Le — Do Huy Le,Nhan Kiet Manpower Supply Co., Ltd.
企業日薪預支解決方案諮詢: 熱線 0937.022.655 · 電郵 info@nhankiet.vn · 企業日薪預支